Cum îți afectează PC-ul funcția Memory Integrity din Windows 11?

Timp de citit: 3 minutes

Microsoft pregătește o schimbare importantă pentru securitatea Windows 11: începând din octombrie 2026, actualizările obișnuite ale sistemului de operare vor începe să activeze automat funcția Memory Integrity pe mai multe dispozitive compatibile. Măsura face parte din strategia Microsoft de a crește nivelul de securitate al Windows fără ca utilizatorii să fie nevoiți să configureze manual funcțiile de protecție.

Potrivit Microsoft, activarea va fi făcută gradual și nu va viza toate PC-urile în același timp. Sistemul va verifica înainte dacă dispozitivul îndeplinește criteriile necesare privind hardware-ul, compatibilitatea driverelor, performanța și cerințele Windows 11. Pe unele PC-uri, procesul poate activa și Virtualization-based Security (VBS), tehnologia pe care se bazează Memory Integrity.

Ce este Memory Integrity în Windows 11?

Memory Integrity, cunoscută și sub denumirea de Hypervisor-protected Code Integrity (HVCI), este o funcție de securitate concepută pentru a proteja componentele critice ale Windows, în special kernelul sistemului de operare.

Pe scurt, Memory Integrity folosește virtualizarea hardware pentru a izola mecanismele de verificare a integrității codului. Scopul este să împiedice codul malițios sau driverele nesigure să obțină acces neautorizat la nivelul kernelului.

Această protecție este importantă deoarece atacurile care ajung la nivelul kernelului pot avea consecințe serioase: un atacator poate încerca să ocolească mecanismele de securitate, să manipuleze componente ale sistemului sau să obțină privilegii ridicate.

Microsoft precizează că Memory Integrity permite doar rularea codului și driverelor kernel-mode considerate de încredere.

De ce Memory Integrity este activată în mod automat?

Principalul motiv este securitatea. Mulți utilizatori nu modifică setările avansate ale Windows Security, chiar dacă anumite funcții de protecție sunt disponibile.

Prin activarea automată pe dispozitivele eligibile, Microsoft poate extinde protecția kernelului la sisteme care până acum aveau Memory Integrity dezactivată fără ca utilizatorul să fi solicitat în mod explicit acest lucru.

Important este că Microsoft nu intenționează să activeze funcția fără verificări. Înainte de implementare, Windows evaluează factori precum capacitățile hardware, compatibilitatea, performanța și configurația de securitate a dispozitivului.

Cum afectează Memory Integrity performanța întregului sistem?

Activarea Memory Integrity poate avea un anumit impact asupra performanței sistemului, inclusiv asupra performanței în jocuri și a unor aplicații care solicită intens resursele PC-ului, deoarece funcția folosește Virtualization-Based Security (VBS) pentru a proteja componentele critice ale Windows. Acest mecanism adaugă un nivel suplimentar de verificare și securitate, ceea ce poate genera o anumită încărcare asupra resurselor sistemului.

Pe computerele moderne, impactul este în general redus și poate fi dificil de observat în utilizarea obișnuită. În schimb, pe sistemele mai vechi sau pe PC-urile care sunt deja solicitate intens, diferențele de performanță pot deveni mai vizibile.

Impactul poate varia și în funcție de activitatea desfășurată pe PC, de la aplicații solicitante și sarcini intensive pentru procesor până la jocuri. Prin urmare, activarea Memory Integrity nu înseamnă automat că sistemul va deveni mai lent, efectul depinzând de configurația hardware și software a fiecărui dispozitiv.

Pentru majoritatea utilizatorilor, nivelul suplimentar de securitate oferit de Memory Integrity este mai important decât eventualul impact redus asupra performanței. Dacă după activarea funcției PC-ul funcționează normal, este recomandat să o lași activată.

Ce se întâmplă cu driverele incompatibile cu această funcție?

Unul dintre efectele posibile ale activării Memory Integrity este legat de driverele incompatibile.

Driverele kernel-mode au un nivel foarte ridicat de acces la sistem. Un driver vechi sau vulnerabil poate deveni astfel o verigă slabă în lanțul de securitate. Dacă un dispozitiv are drivere incompatibile cu HVCI, Windows poate împiedica încărcarea acestora sau poate necesita actualizarea lor înainte ca protecția să funcționeze corect.

De aceea, utilizatorii care folosesc hardware mai vechi, utilitare de overclocking, software de monitorizare sau aplicații care instalează drivere la nivel scăzut ar trebui să verifice compatibilitatea înainte de a modifica manual setările de securitate.

Trebuie să dezactivezi Memory Integrity?

Dacă Memory Integrity este activată automat de Windows 11 și sistemul funcționează normal, recomandarea logică este să o lași activată. Funcția oferă un nivel suplimentar de protecție împotriva atacurilor care încearcă să compromită kernelul sau să exploateze drivere vulnerabile.

Microsoft precizează și un aspect important: alegerile existente ale utilizatorului sau administratorului și politicile deja configurate vor fi respectate. Cu alte cuvinte, un PC pe care Memory Integrity a fost dezactivată în mod deliberat nu ar trebui să aibă această alegere anulată automat de noul mecanism de implementare.

Unde verifici Memory Integrity în Windows 11?

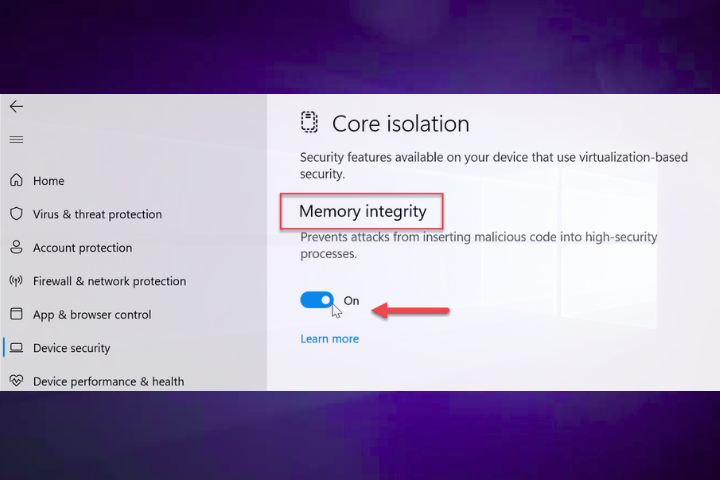
Poți verifica starea funcției din: Windows Security → Device security → Core isolation details → Memory integrity

Microsoft documentează aceeași cale pentru activarea manuală a funcției. Dacă opțiunea este activată și nu observi probleme de compatibilitate sau performanță, nu există un motiv general pentru dezactivarea ei.

O schimbare importantă pentru securitatea Windows 11

Activarea automată a Memory Integrity în Windows 11 din octombrie 2026 reprezintă o extindere a protecției de securitate la nivel de kernel. Microsoft va face schimbarea prin actualizările Windows, iar implementarea va fi graduală și condiționată de compatibilitatea dispozitivului.

Pentru utilizatorul obișnuit, cea mai bună abordare este simplă: lasă funcția activată dacă sistemul funcționează fără probleme. Dacă apar incompatibilități cu drivere sau aplicații, problema ar trebui investigată și rezolvată prin actualizarea software-ului, nu prin dezactivarea permanentă a unei protecții importante.

În cazul PC-urilor de gaming mai vechi, merită însă urmărit impactul asupra performanței după actualizarea din octombrie. Dacă apar scăderi semnificative de FPS sau probleme de compatibilitate, acestea trebuie analizate individual.

Sursa: techcommunity.microsoft.com

PRODUSE RECOMANDATE

Trei noi vulnerabilități Windows pot eluda măsurile de securitate

Timp de citit: 5 minutes

Utilizatorii de Windows se confruntă cu o nouă serie de probleme de securitate care demonstrează că instalarea celor mai recente actualizări nu elimină întotdeauna toate riscurile. Cel puțin trei vulnerabilități Windows prezentate în 2026 pot fi exploatate pentru ocolirea mecanismelor de securitate, obținerea privilegiilor de sistem și, în anumite scenarii, instalarea de malware de la distanță. Informațiile au fost prezentate de TechSpot pe 15 august 2026 și se bazează pe cercetări de securitate prezentate sau raportate recent.

Trei vulnerabilități Windows de natură diferită

Cele trei probleme sunt de natură diferită. Prima, denumită sugestiv „Download More RAM”, exploatează modul în care anumite module de memorie raportează configurația RAM către sistem. A doua este vulnerabilitatea ShieldBreak, un zero-day asociat cu Microsoft Defender. A treia, descrisă drept un atac de tip „plug and pwn”, exploatează procesul automat prin care Windows identifică hardware-ul și instalează drivere.

Important pentru utilizatori: existența acestor vulnerabilități nu înseamnă că orice PC cu Windows este automat compromis. Riscul depinde de versiunea sistemului, configurația hardware, măsurile de protecție active și condițiile necesare pentru exploatare.

1. „Download More RAM” poate manipula informațiile despre memoria PC-ului

Prima vulnerabilitate, identificată drept CVE-2026-23670, a fost prezentată la conferința USENIX Security Symposium 2026 de cercetători de la University of Birmingham și Durham University. Problema este legată de cipul Serial Presence Detect (SPD) prezent pe modulele de memorie RAM.

În mod normal, cipul SPD furnizează sistemului informații despre caracteristicile memoriei instalate. Cercetătorii au demonstrat însă că anumite module folosesc cipuri de configurație care nu beneficiază de protecția la scriere recomandată de standardele JEDEC. În anumite condiții, un atacator poate modifica aceste informații și poate determina sistemul să creadă că PC-ul dispune de mai multă memorie decât în realitate.

Problema este mai serioasă decât pare la prima vedere. Potrivit cercetătorilor, modificarea datelor poate determina controlerul de memorie să creeze adrese pseudo-adresabile care se suprapun peste adrese reale. Aceste aliasuri pot fi utilizate pentru a crea o cale de acces la memorie care ocolește anumite mecanisme de securitate ale sistemului de operare și procesorului.

Într-un scenariu de atac, consecințele pot include reactivarea unor drivere vulnerabile, dezactivarea unor mecanisme antimalware, compromiterea unor enclave de securitate bazate pe virtualizare sau modificarea unor setări de administrare ale dispozitivului. Cercetătorii susțin că atacul poate fi inițiat printr-un script distribuit de la distanță, ceea ce îl face mai interesant din perspectiva securității decât atacurile tradiționale care necesitau acces fizic la PC.

Microsoft a recunoscut problema și a introdus măsuri de atenuare în actualizarea din aprilie 2026. În plus, Corsair a adăugat în software-ul iCUE o funcție care permite activarea protecției la scriere pentru anumite module compatibile, iar HWiNFO oferă o funcție similară și pentru utilizatorii care folosesc memorii de la alți producători.

2. ShieldBreak: un zero-day care vizează Microsoft Defender

A doua problemă este ShieldBreak, un zero-day identificat ca CVE-2026-50656. Vulnerabilitatea este clasificată drept o problemă de escaladare a privilegiilor și afectează Windows 10, Windows 11 și Windows Server, potrivit informațiilor publicate de TechSpot.

Particularitatea ShieldBreak este că atacul poate ocoli o remediere asociată unei vulnerabilități anterioare, cunoscută sub numele RoguePlanet. Dacă exploit-ul este executat în condițiile necesare, atacatorul poate ajunge la privilegii de sistem, unul dintre cele mai puternice niveluri de acces disponibile în Windows.

Există însă o condiție importantă: Microsoft Defender trebuie să fie activ pentru ca scenariul de exploatare descris să funcționeze. Asta nu înseamnă că dezactivarea antivirusului este o soluție. Dimpotrivă, oprirea protecțiilor de securitate poate crește semnificativ riscul în alte scenarii.

Pentru utilizatorii obișnuiți, recomandarea este să mențină Windows și componentele sale de securitate actualizate și să urmărească informațiile oficiale publicate de Microsoft prin Security Update Guide. Microsoft utilizează această platformă pentru documentarea vulnerabilităților și a actualizărilor de securitate pentru produsele sale.

3. „Plug and pwn” poate instala drivere cu privilegii de sistem

A treia vulnerabilitate este diferită deoarece exploatează mecanismul automat de identificare a hardware-ului și instalare a driverelor din Windows.

Cercetătorii Alejandro Hernando și Borja Martinez au prezentat la DEF CON 34 un atac în care un utilizator fără privilegii de administrator și chiar fără o sesiune activă poate determina Windows să instaleze pachete de drivere semnate de producători. Problema este că aceste drivere pot fi încărcate cu privilegii la nivel de sistem.

Mai îngrijorător, demonstrația cercetătorilor arată că atacul nu este limitat la conectarea fizică a unui dispozitiv USB. În scenariul prezentat, tehnica poate fi exploatată de la distanță prin RDP, fără ca atacatorul să conecteze efectiv un dispozitiv USB la calculatorul țintă.

Acest caz evidențiază o problemă importantă de securitate: mecanismele concepute pentru confortul utilizatorului — precum detectarea automată a hardware-ului și instalarea driverelor — pot deveni o suprafață de atac atunci când lanțul de încredere este exploatat.

Ce trebuie să facă utilizatorii Windows?

Cele trei vulnerabilități au mecanisme de exploatare diferite, astfel că nu există o singură măsură care să le elimine pe toate. Totuși, utilizatorii și administratorii IT pot reduce riscul prin câteva practici de bază.

În primul rând, instalați actualizările Windows disponibile. Microsoft folosește actualizările de securitate pentru a remedia vulnerabilități și pentru a introduce mecanisme suplimentare de protecție. În 2026, compania a implementat inclusiv modificări de hardening pentru acțiunile administrative, menite să reducă riscurile de escaladare a privilegiilor și acces neautorizat.

În al doilea rând, verificați firmware-ul și software-ul componentelor hardware. În cazul vulnerabilității „Download More RAM”, protecția poate depinde inclusiv de modulul RAM și de instrumentele producătorului.

În al treilea rând, limitați utilizarea RDP. Remote Desktop Protocol trebuie expus către internet doar atunci când este absolut necesar și ar trebui protejat prin autentificare puternică, politici restrictive de acces și, ideal, acces printr-un VPN sau alt mecanism de acces controlat.

În al patrulea rând, nu dezactivați Microsoft Defender ca măsură de „protecție” împotriva ShieldBreak. Faptul că o vulnerabilitate exploatează o componentă de securitate nu înseamnă că eliminarea acelei componente rezolvă problema generală. Pentru vulnerabilitățile de acest tip, patch-urile și mitigările oficiale sunt abordarea corectă.

De ce sunt importante aceste vulnerabilități Windows?

Cel mai interesant aspect al celor trei cazuri este că atacurile vizează straturi diferite ale ecosistemului Windows: memoria hardware, software-ul de securitate și sistemul de gestionare a driverelor.

Asta arată că securitatea unui PC modern nu depinde doar de antivirus sau de actualizarea sistemului de operare. Un calculator Windows este un ecosistem format din firmware, hardware, drivere, kernel, servicii, aplicații și mecanisme de securitate. O vulnerabilitate într-un singur element poate oferi atacatorului o cale către niveluri de acces mult mai ridicate.

În plus, Microsoft continuă să consolideze mecanismele de securitate din Windows. Compania a descris în 2026 modificări menite să întărească limitele de încredere dintre identitate, autentificare și User Account Control (UAC), ceea ce indică importanța tot mai mare acordată atacurilor de tip privilege escalation.

Ce demonstrează cele trei vulnerabilități Windows

Cele trei vulnerabilități Windows prezentate în august 2026 „Download More RAM”, ShieldBreak și atacul „plug and pwn” demonstrează că amenințările moderne nu se limitează la malware clasic. Atacatorii pot încerca să exploateze inclusiv memoria RAM, software-ul antivirus sau mecanismele automate de instalare a driverelor pentru a ajunge la privilegii de sistem.

Pentru utilizatorii de Windows 10 și Windows 11, cea mai importantă măsură rămâne menținerea sistemului actualizat și utilizarea configurațiilor de securitate recomandate. Pentru organizații, situația este mai complexă și necesită politici de hardening, controlul driverelor, limitarea RDP, monitorizarea privilegiilor și inventarierea hardware-ului.

Surse: TechSpot.com, Microsoft Security Update Guide