De ce Windows arată mai puțin RAM decât ai instalat fizic? Ai cumpărat un laptop cu 16 GB RAM, dar când verifici memoria disponibilă în Windows descoperi că sistemul afișează 15,7 GB utilizabili. Sau poate ai instalat 8 GB, însă Windows îți spune că poți folosi doar 5,9 GB.
Unde a dispărut diferența? Este memoria defectă, a fost instalat un modul greșit sau Windows nu recunoaște întreaga capacitate?
În realitate, există mai multe explicații. O parte din memoria RAM poate fi rezervată pentru componente hardware, în special pentru grafica integrată. În alte situații, diferența apare din cauza configurației BIOS/UEFI, a limitărilor sistemului de operare sau a unor probleme de compatibilitate.
Hai să vedem ce înseamnă fiecare situație și când trebuie să îți faci griji.
De ce Windows arată mai puțin RAM decât ai instalat?
Primul lucru important este să faci diferența dintre memoria instalată, memoria utilizabilă și memoria disponibilă în acel moment.
Memoria instalată reprezintă capacitatea fizică de RAM recunoscută de calculator. De exemplu, două module de 8 GB înseamnă 16 GB instalați.
Memoria utilizabilă reprezintă partea din memoria fizică pe care Windows o poate folosi, după excluderea regiunilor rezervate pentru anumite componente hardware.
Memoria disponibilă este memoria pe care Windows o poate pune la dispoziția aplicațiilor la momentul respectiv, inclusiv memorie liberă și memorie reutilizabilă din cache.
Aceste valori nu trebuie confundate.
Dacă ai 16 GB instalați și doar 7 GB disponibili în timp ce rulezi mai multe programe, nu înseamnă că ai pierdut 9 GB de memorie. O parte este folosită de Windows și de aplicațiile active.
În schimb, dacă Windows recunoaște 16 GB instalați, dar raportează doar 8 GB utilizabili, merită să investighezi cauza.
Ce înseamnă Hardware Reserved în Task Manager?
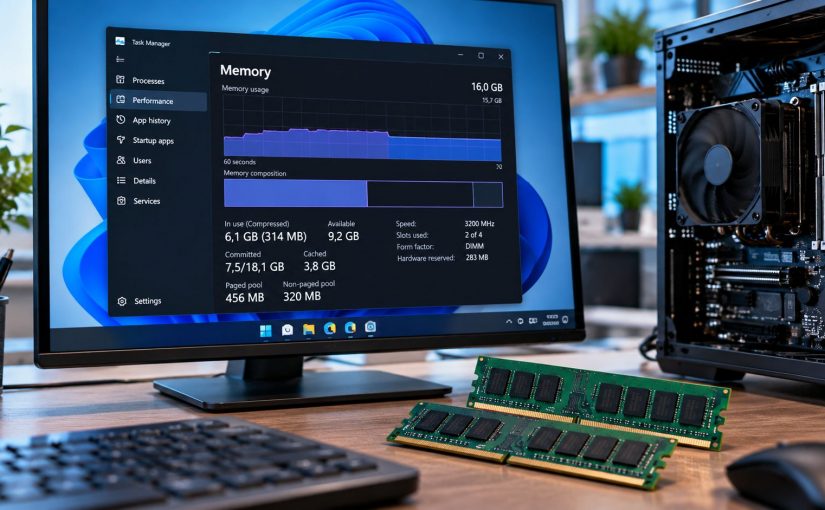
În Windows, o parte din memoria fizică poate apărea ca Hardware Reserved.
Această memorie este rezervată pentru utilizarea anumitor componente hardware sau pentru cerințe ale firmware-ului și nu este disponibilă în mod obișnuit aplicațiilor.
Pentru a verifica valoarea, deschide Task Manager apăsând
Ctrl + Shift + Esc
Aici poți vedea capacitatea totală recunoscută, memoria utilizată, memoria disponibilă și cantitatea rezervată pentru hardware.
O rezervare relativ mică poate fi perfect normală.
Dacă însă observi că mai mulți gigabytes sunt rezervați, deși configurația nu justifică acest lucru, poate exista o problemă de setări, compatibilitate sau detectare a memoriei.
Nu există o valoare universală de Hardware Reserved care să fie corectă pentru toate calculatoarele.
De ce placa video integrată folosește din memoria RAM?
Una dintre cele mai întâlnite explicații este prezența unei plăci video integrate.
Spre deosebire de multe plăci video dedicate, care au propria memorie VRAM, grafica integrată utilizează memoria sistemului.
În funcție de platformă, o parte din RAM poate fi rezervată în avans pentru funcțiile grafice, iar alte cantități pot fi folosite dinamic, atunci când aplicațiile au nevoie.
De exemplu, un laptop cu 8 GB RAM poate avea o anumită cantitate de memorie rezervată pentru grafica integrată, ceea ce reduce memoria utilizabilă afișată de Windows.
Atenție însă: dacă Windows arată că placa video poate folosi până la câțiva gigabytes de memorie partajată, nu înseamnă că întreaga cantitate este rezervată permanent.
Memoria partajată și memoria rezervată efectiv nu sunt același lucru.
De aceea, nu trebuie să presupui că toată diferența dintre memoria instalată și cea utilizabilă este provocată de placa video.
Poate BIOS-ul să limiteze memoria RAM disponibilă?
Da, anumite setări BIOS/UEFI pot influența modul în care este alocată sau recunoscută memoria.
În funcție de model, firmware-ul poate include opțiuni pentru memoria rezervată graficii integrate sau alte funcții de gestionare a memoriei.
Pe unele calculatoare există și setări care influențează maparea memoriei. Disponibilitatea și denumirea lor diferă între producători.
Totuși, nu recomandăm modificarea la întâmplare a setărilor BIOS.
O schimbare incorectă poate provoca probleme de pornire sau de stabilitate, fără să rezolve cauza inițială.
Dacă observi o diferență mare între RAM-ul instalat și cel utilizabil, verifică mai întâi documentația producătorului și configurația exactă a sistemului.
Actualizarea BIOS/UEFI poate rezolva uneori probleme de compatibilitate, dar trebuie făcută numai dacă există un motiv justificat și respectând instrucțiunile oficiale.
De ce Windows pe 32 de biți nu poate folosi toată memoria RAM?
O altă explicație importantă este arhitectura sistemului de operare.
Un sistem Windows pe 32 de biți are limitări de adresare a memoriei. Chiar dacă în calculator sunt instalați 4 GB RAM, întreaga capacitate poate să nu fie utilizabilă, deoarece o parte din spațiul de adresare este necesară componentelor hardware.
În cazul sistemelor Windows moderne pe 64 de biți, limitele sunt mult mai mari, deși capacitatea maximă acceptată depinde de ediția Windows și de platforma hardware.
Pentru a verifica versiunea sistemului, intră în Settings → System → About și caută informația System type.
Dacă folosești un calculator mai vechi cu Windows pe 32 de biți, acesta poate fi motivul pentru care memoria utilizabilă este mai mică decât cea instalată.
De ce Windows recunoaște doar 8 GB dacă ai instalat 16 GB?
Aici situația este diferită.
Dacă ai instalat două module de 8 GB, dar Windows recunoaște numai 8 GB în total, nu mai vorbim doar despre o cantitate mică de memorie rezervată pentru hardware.
Pot exista mai multe cauze.
Un modul RAM poate să nu fie montat corect, unul dintre sloturi poate avea probleme sau memoria instalată poate să nu fie compatibilă cu placa de bază.
De asemenea, anumite laptopuri au limite privind capacitatea maximă acceptată, iar configurațiile cu RAM lipit și module SO-DIMM trebuie verificate separat.
Poți verifica memoria recunoscută și în BIOS/UEFI, dacă modelul oferă această informație.
Dacă nici firmware-ul nu vede întreaga capacitate, problema este mai probabil legată de hardware, compatibilitate sau configurarea sistemului decât de o simplă afișare greșită în Windows.
Înainte să desfaci laptopul sau să înlocuiești module, verifică manualul tehnic și condițiile de garanție.
Cum verifici dacă Windows are o limită de memorie configurată?
Windows include și opțiuni avansate de pornire care pot influența cantitatea de memorie utilizată.
În anumite situații, o limită configurată anterior pentru diagnosticare poate face ca sistemul să nu folosească întreaga memorie fizică.
Poți verifica folosind instrumentul System Configuration, deschis prin
msconfig
În secțiunea Boot → Advanced options, există opțiunea Maximum memory.
În mod obișnuit, aceasta ar trebui să fie nebifată, dacă nu există un motiv special pentru limitarea memoriei.
Nu modifica alte setări de pornire fără să știi exact ce fac. Dacă această opțiune este deja dezactivată, nu este nevoie să schimbi nimic.
Este normal să ai 15,7 GB utilizabili din 16 GB RAM?
În multe situații, da.
Dacă Windows recunoaște corect cei 16 GB instalați și diferența este relativ mică, aceasta poate fi explicată prin memoria rezervată componentelor hardware.
O asemenea diferență nu înseamnă automat că există o defecțiune sau că ai primit mai puțină memorie decât ai cumpărat.
În schimb, dacă din 16 GB instalați sunt utilizabili doar 8 GB, situația merită investigată.
Verifică valoarea Hardware Reserved, memoria recunoscută în BIOS/UEFI și specificațiile sistemului.
De asemenea, observă dacă problema a apărut după instalarea unui modul RAM nou sau după modificarea configurației hardware.
Contează această diferență pentru performanța calculatorului?
Depinde de cantitatea de memorie rămasă efectiv utilizabilă și de programele pe care le folosești.
Dacă ai 16 GB instalați și 15,7 GB utilizabili, diferența este de obicei prea mică pentru a afecta semnificativ experiența obișnuită.
Dacă însă un laptop cu 8 GB RAM are doar aproximativ 6 GB utilizabili, efectul poate deveni mai vizibil atunci când lucrezi cu multe aplicații simultan.
Când memoria disponibilă devine insuficientă, Windows poate utiliza mai intens memoria virtuală de pe SSD, iar unele operațiuni pot avea întârzieri.
Totuși, nu orice calculator lent are o problemă cu memoria rezervată. Performanța depinde și de procesor, unitatea de stocare, temperaturi și aplicațiile active.
Ce trebuie să verifici înainte să cumperi RAM suplimentar?
Dacă vrei să faci un upgrade, nu cumpăra un modul nou înainte să verifici compatibilitatea.
Contează tipul de memorie acceptat, capacitatea maximă, numărul de sloturi și dacă memoria existentă este lipită pe placa de bază.
În cazul unui laptop refurbished, specificațiile pot varia între configurațiile aceleiași serii. De aceea, verificarea modelului exact este importantă.
Poți consulta oferta de laptopuri și calculatoare de pe Interlink sau poți compara alte configurații IT pe ComputerShop.
Un calculator cu 16 GB RAM și SSD poate fi foarte potrivit pentru activități de birou, dar este important să verifici și câtă memorie recunoaște efectiv sistemul.
Concluzie: memoria RAM nu a dispărut neapărat
De ce Windows arată mai puțin RAM decât ai instalat fizic? Pentru că memoria instalată, memoria utilizabilă și memoria disponibilă reprezintă lucruri diferite.
O parte din RAM poate fi rezervată pentru hardware, inclusiv pentru grafica integrată, iar anumite configurații BIOS/UEFI sau limitări ale sistemului pot influența capacitatea utilizabilă.
Dacă diferența este mică, situația poate fi perfect normală.
Dacă însă Windows recunoaște doar jumătate din memoria instalată sau raportează o cantitate neobișnuit de mare de Hardware Reserved, merită să verifici compatibilitatea, modulele RAM și configurația sistemului.
Înainte să cumperi memorie nouă sau să presupui că laptopul este defect, câteva verificări simple îți pot arăta unde se află problema.