TerminalFix: un atac cibernetic sofisticat, în mai multe etape

Timp de citit: 6 minutes

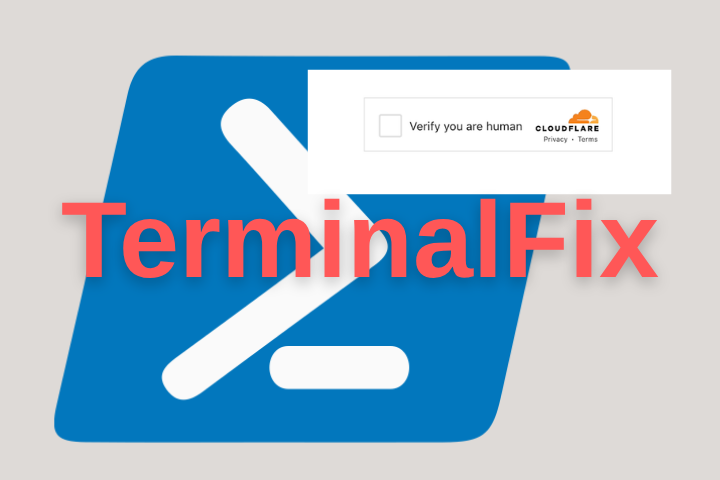
Cercetătorii Microsoft au identificat o nouă campanie de atacuri cibernetice denumită TerminalFix, o variantă a ClickFix care vizează organizații din mai multe domenii. Atacul folosește site-uri compromise pentru a afișa utilizatorilor un CAPTCHA fals, asemănător mecanismului Cloudflare Turnstile, și îi convinge să copieze și să execute o comandă PowerShell.

La prima vedere, utilizatorul pare să efectueze o verificare obișnuită pentru a demonstra că este o persoană și nu un program automat. În realitate, comanda copiată de pe pagina web descarcă și execută componente malițioase pe dispozitivul utilizatorului.

Potrivit analizei publicate de Microsoft la 28 august 2026, TerminalFix reprezintă o evoluție a atacurilor de tip ClickFix. Spre deosebire de variantele anterioare, care îi determinau frecvent pe utilizatori să execute comenzi prin fereastra Windows Run, TerminalFix folosește Windows Terminal sau PowerShell. Acest lucru le permite atacatorilor să execute scripturi mai complexe, inclusiv comenzi formate din mai multe linii.

Pericolul real nu se limitează însă la infectarea calculatorului

Lanțul de atac poate continua cu deturnarea DLL-urilor, steganografie, mecanisme de persistență, recunoașterea infrastructurii Active Directory și instalarea unui tunel invers. Prin intermediul acestui tunel, calculatorul compromis poate deveni un punct de acces către alte sisteme din rețeaua organizației.

Cum începe atacul TerminalFix?

Atacul începe atunci când utilizatorul accesează un site compromis. Pagina legitimă este înlocuită sau acoperită cu o fereastră care imită verificarea Cloudflare Turnstile. Utilizatorului i se afișează elemente familiare, precum sigla Cloudflare, mesajul „Verify you are human”, o casetă de verificare și o animație care sugerează că verificarea este în desfășurare.

Scopul este de a crea suficientă încredere pentru ca victima să urmeze instrucțiunile afișate pe ecran.

În loc să îi ceară doar să bifeze o casetă, pagina îl determină să copieze și să lipească o comandă în Windows Terminal sau PowerShell. Aceasta este componenta de inginerie socială a atacului.

Utilizatorul nu este neapărat convins să descarce un fișier necunoscut. Este determinat să execute el însuși comanda, considerând că aceasta face parte din procesul de verificare.

Astfel acțiunea malițioasă este prezentată drept o operațiune legitimă și necesară. Este una dintre caracteristicile care fac atacurile ClickFix atât de eficiente.

PowerShell descarcă prima componentă malițioasă a TerminalFix

După ce utilizatorul execută comanda, PowerShell descarcă o arhivă ZIP de pe infrastructura controlată de atacatori.

Arhiva este extrasă în 

C:\ProgramData

 și conține mai multe componente. Printre acestea se află un executabil legitim, LockScreenContentServer.exe, și o bibliotecă DLL malițioasă denumită dui70.dll.

În acest punct începe o nouă etapă a atacului: deturnarea DLL-urilor.

Ce este deturnarea DLL-urilor?

DLL-urile sunt biblioteci dinamice utilizate de Windows și de numeroase aplicații pentru a furniza funcții necesare programelor.

În anumite situații, un executabil caută bibliotecile DLL necesare într-o anumită locație. Atacatorii pot exploata acest comportament plasând o bibliotecă malițioasă într-un loc în care aceasta va fi încărcată în locul componentei așteptate.

În campania TerminalFix, executabilul legitim LockScreenContentServer.exe este folosit pentru a încărca biblioteca malițioasă 

dui70.dll

.

Această metodă este importantă deoarece permite atacatorului să ascundă execuția codului malițios în spatele unui fișier legitim. Prin urmare, simpla verificare a faptului că un executabil este semnat digital nu este întotdeauna suficientă pentru a identifica un atac.

Steganografia ascunde componentele malițioase în imagini

După încărcarea DLL-ului malițios, atacul continuă cu descărcarea unor imagini PNG. La prima vedere, aceste fișiere par imagini obișnuite. În realitate, ele conțin date ascunse care sunt extrase ulterior de programul malițios.

Tehnica se numește steganografie și presupune ascunderea unor informații într-un fișier aparent normal, astfel încât conținutul ascuns să nu fie evident la o inspecție obișnuită.

Microsoft arată că această etapă face parte dintr-un lanț mai amplu de evitare a detectării, care include și utilizarea unor fișiere legitime, deturnarea DLL-urilor și directoare ascunse.

Pentru echipele de securitate, acest comportament este relevant deoarece analiza trebuie să urmărească nu doar tipul fișierului, ci și modul în care este utilizat.

O imagine PNG descărcată de un browser este un lucru obișnuit. O imagine descărcată de un program PowerShell, urmată de citirea datelor ascunse din ea și transformarea acestora într-o componentă executabilă, reprezintă cu totul alt tip de comportament.

TerminalFix își asigură persistența pe sistem

Campania nu se bazează pe o singură execuție. Microsoft a identificat două mecanisme utilizate pentru menținerea accesului pe sistem:

  • cheile Registry Run;
  • activități programate în Windows.

Aceste mecanisme permit lansarea automată a componentelor malițioase.

Folosirea mai multor metode de persistență crește rezistența atacului. Eliminarea unei singure componente nu garantează că programul malițios nu va fi lansat din nou.

Pentru administratorii IT și echipele de securitate, modificările neașteptate ale cheilor Registry asociate pornirii automate și apariția unor activități programate necunoscute ar trebui investigate.

Atacatorii execută o recunoaștere a rețelei și a domeniului

Un aspect important al campaniei TerminalFix este faptul că atacul nu se oprește la calculatorul infectat. După compromiterea sistemului, atacatorii execută o recunoaștere a mediului informatic.

Programul malițios colectează informații despre domeniu, utilizatori, calculatoare și servere. Microsoft menționează, printre altele:

  • identificarea conexiunilor clasificate ca fiind „de incredere” dintre domenii;
  • identificarea grupurilor cu privilegii de administrator;
  • enumerarea calculatoarelor din Active Directory;
  • enumerarea utilizatorilor;
  • colectarea descrierilor conturilor;
  • identificarea serverelor;
  • verificarea conectivității către anumite servere;
  • colectarea informațiilor despre sistemul compromis.

Această etapă este esențială pentru atacator deoarece îi permite să înțeleagă structura rețelei. Cu alte cuvinte, calculatorul infectat devine un punct de observație din interiorul organizației.

Atacatorul poate afla ce domenii există, ce calculatoare sunt conectate, ce utilizatori și grupuri au privilegii și către ce servere poate exista acces.

Tunelul invers poate transforma calculatorul compromis într-o poartă către rețea

Cea mai importantă componentă a campaniei este tunelul invers. Microsoft a identificat un program bazat pe Python care este lansat fără o fereastră vizibilă și stabilește o conexiune către infrastructura atacatorilor printr-un canal WebSocket criptat.

În analiza Microsoft, conexiunea observată se realizează către 

gitnow[.]dev:443

.

Prin această conexiune, atacatorul poate transmite trafic TCP prin calculatorul compromis. Sistemul infectat funcționează astfel ca un intermediar între infrastructura atacatorului și resursele accesibile din rețeaua victimei.

Ce este un tunel invers?

Într-o situație obișnuită, un server aflat în interiorul unei rețele corporative poate să nu fie accesibil direct de pe internet.

Tunelul invers schimbă această situație. În loc ca atacatorul să inițieze direct o conexiune către serverul intern, calculatorul compromis inițiază conexiunea către infrastructura atacatorului.

Ulterior, această conexiune poate fi folosită pentru a transporta trafic către alte sisteme accesibile din rețeaua internă. Prin urmare, calculatorul infectat poate deveni un punct pivotant al rețelei.

Această caracteristică face ca TerminalFix să fie mult mai periculos decât un atac care urmărește exclusiv furtul de informații de pe calculatorul inițial.

De ce este periculos accesul prin tunel?

Imaginează-ți o organizație în care un calculator al unui angajat poate comunica cu servere interne care nu sunt accesibile direct de pe internet.

Dacă acel calculator este compromis și atacatorul stabilește un tunel invers, conexiunea existentă a calculatorului poate fi exploatată pentru a ajunge indirect la acele sisteme.

Astfel, compromiterea unui singur calculator poate reprezenta începutul unui atac mai amplu asupra infrastructurii.

Microsoft precizează însă un aspect important: nu a observat în cadrul lanțului analizat acțiunile ulterioare pe care acest acces le-ar putea permite.

Prin urmare, posibilitatea tehnică de acces la alte sisteme nu trebuie confundată cu dovada că aceste acțiuni au fost efectiv realizate în cazul analizat.

Totuși, organizațiile afectate ar trebui să trateze calculatoarele compromise ca posibile puncte de pivotare și să verifice comportamentul lor în rețea sau dacă există expuneri de credențiale.

TerminalFix comparat cu atacurile ClickFix obișnuite

TerminalFix pornește de la aceeași idee de bază ca atacurile ClickFix: utilizatorul este manipulat să execute o comandă prezentată drept o operațiune legitimă.

Diferențele apar în etapa următoare.

ClickFix obișnuitTerminalFix
Folosește ingineria socialăFolosește ingineria socială
Poate afișa un CAPTCHA falsFolosește un CAPTCHA fals care imită Cloudflare
Determină utilizatorul să execute o comandăDetermină utilizatorul să execute o comandă PowerShell
Se bazează frecvent pe Windows RunFolosește Windows Terminal sau PowerShell
Poate livra un program pentru furtul de informațiiFolosește un lanț de atac în mai multe etape
Impactul poate rămâne la nivelul calculatoruluiCalculatorul poate deveni un punct de acces către rețea

Microsoft subliniază tocmai această diferență: campania TerminalFix nu se limitează la livrarea unui singur program destinat furtului de informații, ci combină mai multe tehnici pentru a obține acces persistent și posibilitatea de a comunica cu sisteme din rețeaua internă.

Cum se pot proteja organizațiile împotriva atacurilor TerminalFix?

Protecția împotriva acestui tip de amenințare trebuie să includă atât măsuri tehnice, cât și instruirea utilizatorilor.

1. Nu permiteți utilizatorilor să execute comenzi primite de pe pagini web

Un utilizator nu ar trebui să copieze și să execute o comandă PowerShell doar pentru a trece de un CAPTCHA.

Aceasta este una dintre cele mai simple reguli de apărare împotriva tehnicii ClickFix.

Un CAPTCHA legitim nu cere utilizatorului să deschidă PowerShell, Windows Terminal sau linia de comandă și să execute o instrucțiune furnizată de site.

2. Limitați utilizarea PowerShell acolo unde este posibil

Organizațiile ar trebui să evalueze ce utilizatori și aplicații au nevoie de acces la PowerShell și Windows Terminal.

Acolo unde este posibil, utilizarea unor mecanisme precum AppLocker, Windows Application Control și Group Policy poate reduce posibilitățile de execuție neautorizată.

3. Monitorizați deturnarea DLL-urilor (DLL Sideloading)

Echipele de securitate ar trebui să urmărească situațiile în care un executabil legitim încarcă biblioteci DLL din locații neobișnuite.

O combinație precum:

executabil legitim + DLL necunoscut + locație neobișnuită

poate reprezenta un indicator important pentru investigație.

4. Monitorizați modificările de persistență

Trebuie urmărite în special:

  • modificările neobișnuite ale cheilor Registry Run;
  • activitățile programate nou create;
  • executabile lansate din 

    C:\ProgramData

    ;
  • directoare ascunse nou apărute;
  • procese Python lansate fără interfață;
  • conexiuni WebSocket neobișnuite către infrastructură externă.

5. Monitorizați recunoașterea Active Directory

O stație de lucru care începe brusc să enumere utilizatori, calculatoare, grupuri administrative, relații de încredere și servere poate indica activitate malițioasă.

Nu orice operațiune de enumerare este un atac, însă schimbarea bruscă a comportamentului unui calculator trebuie investigată în context.

6. Instruiți angajații

Instruirea utilizatorilor rămâne una dintre cele mai eficiente măsuri împotriva tehnicii ClickFix.

Angajații trebuie să știe că: nu trebuie să copieze și să execute comenzi în PowerShell, Windows Terminal sau Command Prompt doar pentru a trece de o verificare CAPTCHA, pentru a repara o problemă sau pentru a activa o funcție a unui site.

Ce înseamnă TerminalFix pentru securitatea companiilor?

Atacurile de tip TerminalFix arată cum o tehnică relativ simplă de inginerie socială poate fi transformată într-un atac complex asupra infrastructurii unei organizații.

Ingineria socială permite accesul inițial. PowerShell permite descărcarea componentelor. Deturnarea DLL-urilor și steganografia ajută la ascunderea activității. Mecanismele de persistență permit menținerea accesului. Recunoașterea infrastructurii oferă informații despre rețea, iar tunelul invers poate transforma calculatorul compromis într-un punct de acces către alte sisteme.

Ce trebuie reținut despre TerminalFix

Pentru utilizatori, lecția este simplă: nu executați niciodată comenzi primite de pe o pagină web doar pentru a demonstra că sunteți oameni. Pentru organizații, campania reprezintă încă un argument pentru monitorizarea atentă a activității de pe stațiile de lucru și a conexiunilor către infrastructura internă.

Sursa informațiilor: microsoft.com
Popularele aplicații HWMonitor și CPU-Z infectate cu malware

Timp de citit: 2 minutes

Un incident recent de securitate cibernetică a atras atenția comunității IT: popularele aplicații HWMonitor și CPU-Z, dezvoltate de compania CPUID, au fost folosite pentru distribuirea de malware către utilizatori. Acest eveniment subliniază riscurile tot mai mari asociate atacurilor de tip supply chain și importanța verificării surselor de descărcare.

Ce s-a întâmplat?

Conform celor mai recente informații aparute pe site-uri de specialitate (Cybernews, Tom’s Hardware etc.), site-ul oficial al CPUID a fost compromis de atacatori necunoscuți. În urma breșei, utilizatorii care descărcau HWMonitor sau CPU-Z primeau, în locul aplicațiilor legitime, versiuni infectate cu malware.

Atacul a durat aproximativ șase ore și a fost posibil prin compromiterea unui API secundar al site-ului. În acest interval, linkurile de download au fost redirecționate către domenii controlate de atacatori, care livrau fișiere malițioase în locul celor originale.

Important de menționat este faptul că fișierele originale semnate digital nu au fost compromise, ci doar infrastructura de distribuție.

Cum funcționează acest tip de malware?

Malware-ul distribuit este complex, multi-stage, proiectat să evite detectarea de către soluțiile antivirus. Specialiștii au observat că acesta funcționa aproape complet în memorie și utiliza tehnici avansate de evaziune.

Acest tip de malware folosește PowerShell pentru a descărca fișiere suplimentare de pe serverele atacatorilor și lasă o adresă inclusă în cod prin care primește comenzi.

Pentru a trece neobservat, fișierul infectat a fost denumit CRYPTBASE.dll, similar bibliotecii Windows folosite de HWMonitor. Scopul principal al atacului a fost furtul de date sensibile, în special credențiale salvate în browser, precum parolele din Google Chrome.

În unele cazuri, fișierele descărcate aveau denumiri suspecte, precum “HWiNFO_Monitor_Setup.exe”, și prezentau indicii neobișnuite, cum ar fi executabile în limba rusă.

De ce este acest incident important?

Acest caz reprezintă un exemplu clar de atac de tip supply chain, în care hackerii nu compromit direct aplicația, ci canalul prin care aceasta este distribuită. Astfel de atacuri sunt extrem de periculoase deoarece vizează software de încredere, utilizat de milioane de persoane.

În plus, popularitatea unor aplicații precum CPU-Z (folosit pentru identificarea componentelor hardware) face ca impactul potențial să fie foarte mare.

Ce trebuie să faci dacă ai descărcat aplicațiile infectate cu malware?

Dacă ai descărcat sau actualizat HWMonitor sau CPU-Z în perioada afectată, experții recomandă:

  • Dezinstalarea imediată a aplicației
  • Scanarea completă a sistemului cu un antivirus actualizat
  • Schimbarea tuturor parolelor importante
  • Activarea autentificării în doi pași (2FA)
  • Verificarea activității conturilor online

În cazul în care malware-ul a fost instalat, există riscul ca datele personale să fi fost compromise.

Cum te protejezi pe viitor?

Pentru a evita situații similare:

  • Descarcă software doar din surse oficiale și verifică integritatea fișierelor
  • Folosește soluții antivirus actualizate
  • Fii atent la denumiri suspecte sau comportamente neobișnuite în timpul instalării
  • Compară hash-urile sau semnăturile digitale ale fișierelor.

Incidentul HWMonitor și CPU-Z arată cât de vulnerabile pot fi chiar și cele mai populare aplicații. În 2026, securitatea online nu mai ține doar de dezvoltatori, ci și de vigilența utilizatorilor. Verificarea atentă a descărcărilor și adoptarea unor practici de securitate solide pot face diferența între un sistem sigur și unul compromis.

Surse: tomshardware.com, cybernews.com

Cele mai des întâlnite atacuri cibernetice

Timp de citit: 2 minutes

În era digitală, securitatea cibernetică a devenit o necesitate esențială atât pentru companii, cât și pentru utilizatorii individuali. Atacurile cibernetice sunt tot mai sofisticate, iar consecințele pot fi grave: pierderi financiare, date furate sau compromiterea reputației. În acest articol vom analiza cele mai des întâlnite tipuri de atacuri cibernetice și vom oferi metode eficiente de protecție, astfel încât să fii cu un pas înaintea atacatorilor.

1. Phishing – atacul cibernetic care păcălește utilizatorul

Phishing-ul este unul dintre cele mai răspândite atacuri cibernetice. Atacatorul trimite mesaje aparent legitime (email, SMS, WhatsApp) pentru a determina victima să ofere date sensibile, precum parole sau informații bancare.

Cum te protejezi de phishing:

  • Verifică adresa de email a expeditorului.
  • Nu da click pe linkuri suspecte.
  • Folosește autentificare în doi pași (2FA).
  • Instalează soluții anti-phishing pe dispozitive.

2. Ransomware – blocarea datelor contra bani

Ransomware-ul criptează fișierele de pe dispozitiv și cere o „răscumpărare” pentru deblocare. Este un pericol major pentru companii, mai ales dacă nu există backup-uri actualizate.

Metode de protecție:

  • Creează backup regulat al datelor.
  • Evită descărcarea fișierelor din surse necunoscute.
  • Actualizează sistemul de operare și aplicațiile.
  • Folosește un antivirus cu protecție ransomware.

3. Atacuri cibernetice de tip Brute Force

Aceste atacuri presupun încercarea automată a mii de combinații de parole pentru a obține acces la un cont. Sunt frecvente pe site-uri web, servere și platforme de login.

Cum te protejezi:

  • Utilizează parole complexe și unice.
  • Activează limitarea numărului de încercări de autentificare.
  • Folosește un manager de parole.
  • Activează 2FA (autentificare în doi pași).

4. SQL Injection – acces neautorizat la baza de date

Acest tip de atac țintește site-urile web care nu validează corect datele introduse în formulare. Atacatorul injectează cod SQL pentru a accesa, modifica sau șterge baza de date.

Măsuri de protecție pentru dezvoltatori:

  • Validarea strictă a input-urilor de utilizator.
  • Folosirea de prepared statements.
  • Actualizarea constantă a serverului și framework-urilor.
  • Monitorizarea traficului suspect.

5. Atacuri DDoS (Distributed Denial of Service)

Scopul acestui atac este să suprasolicite un server sau o rețea, astfel încât site-ul să devină inaccesibil utilizatorilor. Afectează în special afacerile online.

Cum previi un atac DDoS:

  • Utilizează servicii de protecție DDoS (Cloudflare, AWS Shield).
  • Configurează firewall-ul corect.
  • Monitorizează în timp real traficul web.
  • Folosește load balancing și limitare de trafic.

6. Malware – programe malițioase ascunse

Malware-ul poate lua diverse forme: viruși, spyware, troieni sau keyloggere. Scopul este compromiterea sistemului fără ca utilizatorul să observe.

Cum te protejezi:

  • Instalează un antivirus de încredere.
  • Evită instalarea de software piratat.
  • Actualizează periodic sistemul de operare.
  • Nu conecta stick-uri USB necunoscute.

7. Atacuri cibernetice sub formă de manipulare psihologică

Nu toate atacurile cibernetice implică tehnologie sofisticată. Uneori, atacatorii exploatează „slăbiciunea umană”, folosind tactici de manipulare psihologică pentru a obține acces la informații.

Cum te protejezi:

  • Fii sceptic față de cereri urgente sau prea bune ca să fie adevărate.
  • Instruiește angajații privind securitatea cibernetică.
  • Nu oferi informații sensibile telefonic sau prin email.

Atacuri cibernetice vs. educație digitală

Atacurile cibernetice evoluează constant, însă protecția începe cu educația digitală. Instalarea unui antivirus și schimbarea parolei nu sunt suficiente. Ai nevoie de:

  • backup-uri regulate
  • parole puternice
  • conștientizare a riscurilor
  • soluții de securitate moderne

Investiția în securitatea cibernetică este mereu mai mică decât costul unui atac reușit. Fii precaut, informează-te continuu și nu uita: cea mai bună apărare este prevenția.

Ultima versiune WinRAR remediază multiple vulnerabilități de securitate

Timp de citit: 2 minutes

Berlin, 25 iunie 2025: WinRAR, lider în domeniul compresiei și arhivării fișierelor software, a lansat versiunea 7.12, rezolvând o vulnerabilitate gravă de securitate care afecta versiunile anterioare. Aceste actualizări demonstrează angajamentul WinRAR de a-si proteja utilizatorii și de a menține integritatea și fiabilitatea ecosistemului WinRAR.

Dacă folosești WinRAR, este timpul pentru o actualizare

După ce un utilizator a raportat amenințarea la începutul acestei luni către furnizorul de antivirus Trend Micro, WinRAR a lansat versiunea WinRAR 7.12, care remediază eroarea.

Actualizarea remediaza o vulnerabilitate gravă ce poate fi exploatată pentru a lansa programe malware dintr-un fișier RAR capcană. Din păcate, WinRAR nu are o funcție de actualizare automată, așa că utilizatorii vor trebui să descarce și să instaleze manual noua versiune pentru a remedia această problemă de securitate clasificată ca avand un grad de risk “ridicat”.

Problema afectează versiunile anterioare pentru Windows ale WinRAR, care are peste 500 de milioane de utilizatori în întreaga lume. În notele de lansare, WinRAR precizează: “O arhivă special concepută, care conține cod arbitrar, ar putea fi utilizată pentru a manipula căile fișierelor în timpul extragerii. Interacțiunea utilizatorului este necesară pentru a exploata această vulnerabilitate, ceea ce ar putea determina scrierea fișierelor în afara directorului dorit.”

“Această vulnerabilitate ar putea fi exploatată pentru a plasa fișiere în locații sensibile – cum ar fi folderul Startup Windows – ceea ce ar putea duce la executarea neintenționată de cod la următoarea conectare la sistem”, se adaugă în notele de lansare.

Vulnerabilitatea afecteaza doar versiunile RAR pentru Windows

Pericolul ar putea apărea dacă un fișier RAR capcană, este distribuit utilizatorilor, fie prin descărcarea unui fișier, fie printr-un torrent. Vulnerabilitatea, denumită CVE-2025-6218, a primit un scor de 7,8, indicând faptul că este o amenințare de severitate “ridicată”.

Nu este clar dacă hackerii au exploatat vreodată vulnerabilitatea. Însă un utilizator misterios numit “whs3-detonator” a descoperit și a raportat amenințarea prin intermediul inițiativei Zero Day a Trend Micro, care se concentrează pe recompensarea cercetătorilor în domeniul securității care dezvăluie vulnerabilități software necunoscute anterior.

Din păcate, WinRAR nu are o funcție de actualizare automată. Prin urmare, utilizatorii vor trebui să descarce și să instaleze manual noua versiune pentru a obține patch-ul. În caz contrar, PC-urile lor vor rămâne în pericol.

“Această problemă afectează doar versiunile bazate pe Windows”, a adăugat echipa WinRAR. “Versiunile de RAR și UnRAR pentru Unix, codul sursă portabil pe Unix și RAR pentru Android nu sunt afectate.”

Sursa articolului https://www.win-rar.com/singlenewsview.html.

Protejati-va datele de hackeri in concedii! | Masuri preventive

Timp de citit: 2 minutesPrincipalele perioade in care hackerii fac cele mai multe victime sunt concediile. Datorita hotilor cibernetici, oamenii raman fara bani in conturi, se trezesc cu laptopurile sau telefoanele virusate, si asta datorita increderii, uneori oarbe, de care multi dintre oameni dau dovada!

Fiecare dintre dumneavoastra se poate proteja impotriva hackerilor prin metode simple si preventive pe care le vom impartasi cu dumneavoastra!

hacs-1

Primii pasi ii puteti face chiar inainte de a va pregati bagajele: setati parole de deblocare pe device-urile pe care le veti lua in concediu, faceti un back-up fisierelor pe care le considerati importante si de asemenea, actualizati-va soft-ul antivirus!

Cand sunteti in concediu aveti grija la retelele de WI-FI publice, deoarece unele dintre ele sunt folosite de catre hackeri, si de asemenea nu conectati nici un stick USB, CD sau DVD de la terti.

Cel mai sigur este sa va conectati la reteaua WI-FI a hotelului sau pensiunii unde sunteti cazati si nu acceptati e-mailuri, sau nu deschideti linkuri, decat daca acestea vin de la persoane de incredere!

„Fiecare turist trebuie sa tina cont ca regulile de bun-simt sunt cele care functioneaza mereu. Daca ceva suna prea bine, atunci cu siguranta e o problema. Daca intr-o zona sunt prea multe retele Wi-Fi cu acelasi nume, este clar ca unele sunt create special de hackeri. Iar link-urile primite pe mail, prin SMS sau chiar pe WhatsApp n-ar trebui accesate, acasa sau in vacanta, decat daca sunt de la surse de incredere. Atentie insa si in aceste cazuri. Sunt virusi folositi pentru a trimite aplicatiile malițioase prin persoane cunoscute, iar in aceste cazuri trebuie observat tonul conversatiei. Un exemplu evident e cand bunica trimite un link cu mesaj in engleză, iar ea stie doar limba romana si utilizeaza la un nivel de incepător internetul“, a declarat Andrei Avădănei.

hacs-2

Nu in final, mare atentie la bancomate! Accesati bancomatele din zone populate, supravegheate de camere video, sau care sunt amplasate in interiorul bancilor.


Speram sa va fie de folos aceste mici tehnici preventive!