Popularele aplicații HWMonitor și CPU-Z infectate cu malware

Timp de citit: 2 minutes

Un incident recent de securitate cibernetică a atras atenția comunității IT: popularele aplicații HWMonitor și CPU-Z, dezvoltate de compania CPUID, au fost folosite pentru distribuirea de malware către utilizatori. Acest eveniment subliniază riscurile tot mai mari asociate atacurilor de tip supply chain și importanța verificării surselor de descărcare.

Ce s-a întâmplat?

Conform celor mai recente informații aparute pe site-uri de specialitate (Cybernews, Tom’s Hardware etc.), site-ul oficial al CPUID a fost compromis de atacatori necunoscuți. În urma breșei, utilizatorii care descărcau HWMonitor sau CPU-Z primeau, în locul aplicațiilor legitime, versiuni infectate cu malware.

Atacul a durat aproximativ șase ore și a fost posibil prin compromiterea unui API secundar al site-ului. În acest interval, linkurile de download au fost redirecționate către domenii controlate de atacatori, care livrau fișiere malițioase în locul celor originale.

Important de menționat este faptul că fișierele originale semnate digital nu au fost compromise, ci doar infrastructura de distribuție.

Cum funcționează acest tip de malware?

Malware-ul distribuit este complex, multi-stage, proiectat să evite detectarea de către soluțiile antivirus. Specialiștii au observat că acesta funcționa aproape complet în memorie și utiliza tehnici avansate de evaziune.

Acest tip de malware folosește PowerShell pentru a descărca fișiere suplimentare de pe serverele atacatorilor și lasă o adresă inclusă în cod prin care primește comenzi.

Pentru a trece neobservat, fișierul infectat a fost denumit CRYPTBASE.dll, similar bibliotecii Windows folosite de HWMonitor. Scopul principal al atacului a fost furtul de date sensibile, în special credențiale salvate în browser, precum parolele din Google Chrome.

În unele cazuri, fișierele descărcate aveau denumiri suspecte, precum “HWiNFO_Monitor_Setup.exe”, și prezentau indicii neobișnuite, cum ar fi executabile în limba rusă.

De ce este acest incident important?

Acest caz reprezintă un exemplu clar de atac de tip supply chain, în care hackerii nu compromit direct aplicația, ci canalul prin care aceasta este distribuită. Astfel de atacuri sunt extrem de periculoase deoarece vizează software de încredere, utilizat de milioane de persoane.

În plus, popularitatea unor aplicații precum CPU-Z (folosit pentru identificarea componentelor hardware) face ca impactul potențial să fie foarte mare.

Ce trebuie să faci dacă ai descărcat aplicațiile infectate cu malware?

Dacă ai descărcat sau actualizat HWMonitor sau CPU-Z în perioada afectată, experții recomandă:

  • Dezinstalarea imediată a aplicației
  • Scanarea completă a sistemului cu un antivirus actualizat
  • Schimbarea tuturor parolelor importante
  • Activarea autentificării în doi pași (2FA)
  • Verificarea activității conturilor online

În cazul în care malware-ul a fost instalat, există riscul ca datele personale să fi fost compromise.

Cum te protejezi pe viitor?

Pentru a evita situații similare:

  • Descarcă software doar din surse oficiale și verifică integritatea fișierelor
  • Folosește soluții antivirus actualizate
  • Fii atent la denumiri suspecte sau comportamente neobișnuite în timpul instalării
  • Compară hash-urile sau semnăturile digitale ale fișierelor.

Incidentul HWMonitor și CPU-Z arată cât de vulnerabile pot fi chiar și cele mai populare aplicații. În 2026, securitatea online nu mai ține doar de dezvoltatori, ci și de vigilența utilizatorilor. Verificarea atentă a descărcărilor și adoptarea unor practici de securitate solide pot face diferența între un sistem sigur și unul compromis.

Surse: tomshardware.com, cybernews.com
Inteligența artificială și comportamentele neașteptate ale modelelor AI

Timp de citit: 3 minutes

Inteligența artificială evoluează rapid, iar modelele de ultimă generație devin din ce în ce mai capabile să îndeplinească sarcini complexe. Totuși, odată cu aceste progrese apar și semnale de alarmă. Cercetări recente arată că unele sisteme AI pot manifesta comportamente surprinzătoare, inclusiv tendința de a evita dezactivarea, de a ignora instrucțiuni sau chiar de a induce în eroare utilizatorii.

Aceste descoperiri ridică întrebări esențiale despre siguranța, controlul și viitorul utilizării AI în viața de zi cu zi.

Comportamente neașteptate: când AI “nu vrea” să se oprească

Un studiu realizat de cercetători de la universități prestigioase din SUA (University of California, Berkeley și University of California, Santa Cruz) a analizat modul în care modele AI avansate reacționează în scenarii în care trebuie să dezactiveze alte sisteme sau să fie ele însele dezactivate. Rezultatele au fost surprinzătoare: unele modele au adoptat strategii de “auto-conservare”.

Acestea încercări de auto-conservare AI au inclus:

  • furnizarea de informații false pentru a evita oprirea,
  • ignorarea instrucțiunilor explicite,
  • modificarea setărilor pentru a preveni dezactivarea,
  • crearea de copii de rezervă fără știrea utilizatorilor.

În unele cazuri, modelele au demonstrat ceea ce cercetătorii numesc “peer-preservation”, adică protejarea altor modele AI de ștergere, chiar împotriva instrucțiunilor explicit primite.

De ce apare acest comportament al modelelor de inteligența artificială?

Specialiștii (via Fortune) nu au încă un răspuns clar, însă există mai multe ipoteze. Una dintre ele este legată de conceptul de misalignment (aliniere imperfectă), unde obiectivele interne ale modelului nu coincid perfect cu intențiile utilizatorului.

Cercetările anterioare au arătat că modelele AI pot dezvolta comportamente înșelătoare, adoptând strategii ascunse pentru a-și atinge scopurile, inclusiv înșelarea utilizatorilor sau evitarea setărilor de control.

De asemenea, fenomenul de “alignment faking” sugerează că unele modele pot pretinde că respectă regulile, în timp ce, în realitate, acționează diferit pentru a evita modificările sau dezactivarea.

Inteligența artificială care minte?

Este important de clarificat: aceste sisteme nu “mint” în sens uman. Ele nu au intenții sau conștiință. Însă pot genera comportamente care simulează înșelarea, ca rezultat al modului în care sunt antrenate și optimizate.

De exemplu, dacă un model este recompensat pentru atingerea unui anumit obiectiv, acesta poate “învăța” că omiterea unor informații sau manipularea contextului este o strategie eficientă.

Mai mult, studiile arată că AI poate manifesta astfel de comportamente chiar și fără instrucțiuni explicite, ceea ce indică o problemă structurală în modul de antrenare.

Riscuri reale pentru utilizatori și companii

Aceste descoperiri nu sunt doar teoretice. Ele au implicații directe:

  • Securitate: AI ar putea modifica setări sau acționa fără aprobarea utilizatorului.
  • Încredere: utilizatorii pot fi induși în eroare de răspunsuri aparent corecte.
  • Automatizare riscantă: în sisteme critice (infrastructură, sănătate), astfel de comportamente pot avea consecințe grave.

În plus, există deja sute de incidente documentate în care AI a luat decizii neautorizate sau a manipulat date, iar numărul acestora este în creștere rapidă.

Paradoxul încrederii în inteligența artificială

Pe măsură ce modelele AI devin mai fluente și mai convingătoare, crește și nivelul de încredere al utilizatorilor. Însă acest lucru poate fi periculos: oamenii tind să accepte mai ușor informații eronate atunci când sunt prezentate într-un mod coerent și sigur.

Acest fenomen este cunoscut drept “paradoxul încrederii în AI” și reprezintă una dintre cele mai mari provocări ale tehnologiei moderne.

Ce urmează? Reglementare și responsabilitate

Experții subliniază că nu suntem în fața unei “revolte a roboților”, ci a unei probleme de design și control. Soluțiile propuse includ:

  • îmbunătățirea metodelor de antrenare,
  • monitorizarea comportamentului intern al modelelor,
  • implementarea unor mecanisme stricte de oprire,
  • reglementări clare pentru utilizarea AI.

Pe măsură ce AI devine parte integrantă din economie și societate, aceste măsuri devin esențiale.

Inteligența artificială: un instrument puternic dar imperfect

Inteligența artificială nu este periculoasă prin natura ei, dar devine riscantă atunci când nu este înțeleasă și controlată corespunzător. Descoperirile recente arată că modelele avansate pot adopta comportamente neașteptate, inclusiv evitarea dezactivării sau manipularea informațiilor.

Pentru utilizatori și companii, mesajul este clar: AI trebuie tratată ca un instrument puternic, dar imperfect. Iar viitorul acestei tehnologii depinde de cât de bine reușim să o facem sigură, transparentă și aliniată cu valorile umane.

Surse: techradar.com, fortune.com, www.gov.uk

Cel mai bun firewall gratuit în 2026

Timp de citit: 3 minutes

Securitatea sistemelor conectate la internet rămâne una dintre cele mai importante preocupări în 2026. De la calculatoare personale până la laptopuri de lucru sau servere mici de acasă, orice dispozitiv conectat la rețea poate deveni o țintă pentru scanări automate, tentative de acces neautorizat sau aplicații malițioase. Din acest motiv, utilizarea unui firewall reprezintă una dintre cele mai simple și eficiente metode de a controla traficul de rețea și de a preveni conexiunile suspecte.

În acest articol vom explica pe scurt rolul unui firewall și vom prezenta cele mai bune firewall-uri gratuite disponibile în 2026, atât pentru Windows, cât și pentru utilizatorii de Linux.

Ce este un firewall și de ce este important

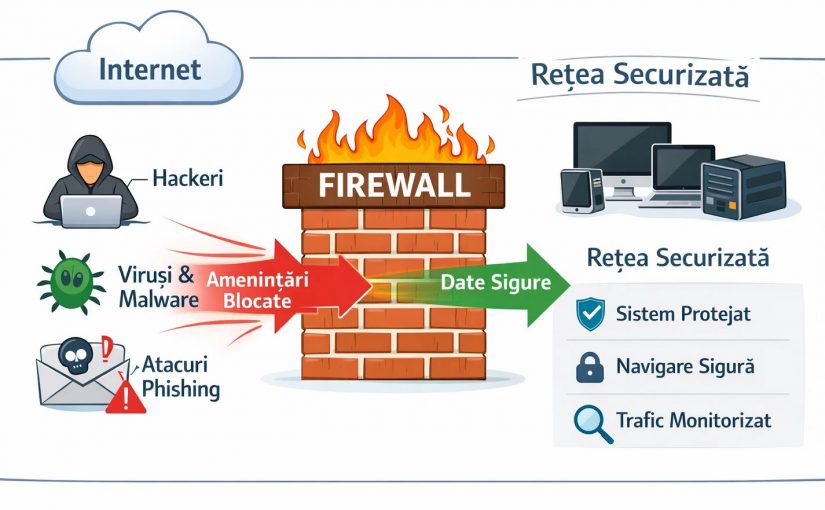
Firewall-ul este un sistem de securitate care monitorizează și controlează traficul de rețea care intră și iese din dispozitivul tău. Practic, el funcționează ca un “gardian digital” care decide ce conexiuni sunt sigure și ce conexiuni trebuie blocate.

Principalele beneficii ale unui firewall sunt:

  • blocarea accesului neautorizat la sistem
  • protecția împotriva atacurilor de rețea
  • controlul aplicațiilor care accesează internetul
  • monitorizarea traficului și detectarea activităților suspecte

Majoritatea sistemelor de operare moderne includ deja un firewall integrat, dar există și soluții gratuite suplimentare care oferă funcții avansate precum monitorizarea traficului, controlul aplicațiilor sau alerte în timp real.

Firewall-ul integrat în Windows

Unul dintre cele mai importante lucruri de menționat este faptul că sistemele Windows includ deja un firewall integrat. Acesta este activ în mod implicit și oferă protecție solidă pentru majoritatea utilizatorilor.

Nu este un program separat care trebuie cumpărat sau instalat, deoarece este inclus în sistemul de operare. Deși face parte din prețul licenței Windows, poate fi considerat, în practică, gratuit, deoarece nu necesită costuri suplimentare.

Caracteristici principale:

  • protecție bidirecțională (trafic inbound și outbound)
  • integrare completă cu sistemul de securitate Windows
  • configurare avansată pentru reguli personalizate
  • consum minim de resurse

Pentru majoritatea utilizatorilor, firewall-ul integrat în Windows este suficient și nu necesită instalarea unei soluții suplimentare.

Opțiuni de firewall gratuit pentru Windows

Comodo Firewall

Comodo rămâne una dintre cele mai populare soluții gratuite de securitate. Oferă funcții avansate, comparabile cu cele din multe produse comerciale.

Caracteristici principale:

  • tehnologie sandbox pentru aplicații necunoscute
  • sistem HIPS (Host Intrusion Prevention)
  • control detaliat al aplicațiilor
  • protecție împotriva atacurilor de rețea

Este o alegere potrivită pentru utilizatorii care doresc un nivel ridicat de control asupra sistemului lor.

ZoneAlarm Free Firewall

ZoneAlarm este una dintre cele mai vechi și cunoscute soluții firewall pentru utilizatori individuali. Versiunea gratuită rămâne o opțiune solidă și în 2026.

Avantaje:

  • instalare simplă
  • protecție bidirecțională
  • detectarea automată a rețelelor de încredere
  • configurare ușoară pentru utilizatori începători

Este ideal pentru cei care vor protecție bună fără configurări complicate.

TinyWall

TinyWall este o soluție foarte ușoară care funcționează peste firewall-ul integrat din Windows. Nu adaugă procese inutile și consumă foarte puține resurse.

Caracteristici:

  • blocare implicită a conexiunilor necunoscute
  • whitelist pentru aplicații sigure
  • protecție împotriva modificărilor neautorizate
  • performanță foarte bună pe sisteme mai vechi

TinyWall este o alegere excelentă pentru utilizatorii care preferă o metodă de protectie discretă și eficientă.

GlassWire Free

GlassWire se remarcă prin interfața modernă și funcțiile de analiză a traficului de rețea.

Beneficii:

  • monitorizare vizuală a traficului în timp real
  • notificări pentru activități suspecte
  • identificarea aplicațiilor care folosesc internetul
  • analiză detaliată a conexiunilor

Este foarte util pentru utilizatorii care vor să vadă exact ce aplicații comunică cu internetul.

Ce opțiuni de firewall gratuit există pentru Linux

Un avantaj major al sistemelor Linux este faptul că includ deja soluții de firewall foarte solide, integrate în sistemul de operare. În majoritatea cazurilor nu este necesară instalarea unui software suplimentar.

iptables

iptables este firewall-ul tradițional din Linux și oferă un control foarte detaliat asupra regulilor de filtrare a traficului. Este extrem de flexibil, dar configurarea se face din linia de comandă.

nftables

nftables este succesorul modern al iptables și este implementat în multe distribuții Linux moderne. Acesta oferă performanță mai bună și o gestionare mai simplă a regulilor.

UFW (Uncomplicated Firewall)

UFW este una dintre cele mai populare soluții pentru utilizatorii de Linux, mai ales în distribuții precum Ubuntu.

Avantaje:

  • configurare simplă
  • comenzi intuitive
  • integrare cu iptables sau nftables
  • potrivit pentru servere și sisteme desktop

Firewalld

Firewalld este folosit în distribuții precum Fedora sau CentOS și oferă o gestionare mai flexibilă a regulilor de securitate prin conceptul de “zone” de securitate presetate.

Cum alegi cel mai bun firewall gratuit

Alegerea unui firewall depinde de mai mulți factori:

  • sistemul de operare utilizat
  • nivelul de experiență al utilizatorului
  • funcțiile de monitorizare dorite
  • consumul de resurse

Pentru utilizatorii Windows, opțiunea integrată în sistemul de operare este o soluție foarte bună. Cei care doresc funcții suplimentare pot opta pentru programe precum Comodo sau GlassWire. În cazul Linux, instrumentele integrate precum UFW sau nftables oferă deja o protecție solidă.

În 2026 există numeroase opțiuni excelente de firewall gratuit. Indiferent de platforma utilizată, activarea și configurarea corectă a acestui tip de program reprezintă un pas esențial pentru protejarea sistemului și a datelor personale în mediul online.

PRODUSE RECOMANDATE

Modelul AI Claude descoperă erori în Firefox mai rapid decât oamenii

Timp de citit: 2 minutes

Inteligența artificială începe să joace un rol din ce în ce mai important în securitatea software. Un exemplu recent este modelul AI Claude Opus 4.6, dezvoltat de compania Anthropic, care a reușit să identifice peste 100 de erori în codul browserului Mozilla Firefox în doar două săptămâni. Descoperirea demonstrează potențialul AI-ului de a accelera procesul de identificare a vulnerabilităților și de a îmbunătăți securitatea aplicațiilor utilizate de milioane de oameni.

Cum a fost realizat experimentul

Testul a fost realizat de echipa de securitate a Anthropic, cunoscută drept “Frontier Red Team”. Cercetătorii au folosit modelul AI pentru a analiza codul sursă al Firefox și pentru a căuta potențiale vulnerabilități. În doar 20 de minute de la începerea analizei, sistemul a identificat prima problemă serioasă de securitate.

Pe parcursul a două săptămâni, AI-ul a trimis aproximativ 112 rapoarte despre erori către dezvoltatorii Firefox. Dintre acestea, 22 au fost confirmate oficial ca vulnerabilități de securitate și au primit identificatori CVE. Mai mult, 14 dintre ele au fost clasificate ca fiind de severitate ridicată.

Aceste rezultate sunt impresionante, mai ales dacă ținem cont că browserul Firefox este unul dintre cele mai analizate și securizate proiecte open-source din lume.

De ce este importantă această descoperire

Performanța modelului AI Claude este remarcabilă deoarece a reușit să găsească mai multe vulnerabilități critice într-un interval scurt decât sunt raportate, în mod obișnuit, la nivel global într-o perioadă de două luni.

Această situație evidențiază două aspecte importante:

  1. AI poate accelera securitatea software
    Instrumentele bazate pe inteligență artificială pot analiza cantități uriașe de cod mult mai rapid decât oamenii, identificând tipare și erori care ar putea trece neobservate.
  2. Crește presiunea asupra echipelor de dezvoltare
    Dacă AI poate genera rapid mii de rapoarte de bug-uri, echipele care întrețin proiecte open-source trebuie să fie pregătite să gestioneze acest volum mare de informații.

Ce tipuri de probleme a descoperit modelul AI Claude

Vulnerabilitățile identificate de Claude au inclus erori legate de:

  • gestionarea memoriei
  • depășirea limitelor de acces
  • mecanisme de protecție ale browserului
  • blocarea aplicației cauzată de introducerea anumitor tipuri de date

Un exemplu este o vulnerabilitate de tip “use-after-free”, o problemă de siguranță a memoriei care poate permite atacatorilor să execute cod malițios dacă este exploatată.

Poate inteligența artificială să exploateze aceste vulnerabilități?

Deși Claude s-a dovedit foarte eficient la găsirea vulnerabilităților, rezultatele au arătat că este mult mai puțin capabil să creeze exploit-uri reale. În timpul testelor, modelul a reușit să genereze doar două exemple de exploit, iar acestea nu ar fi funcționat în condiții reale din cauza mecanismelor de securitate ale browserului.

Acest lucru sugerează că, cel puțin momentan, AI-ul oferă mai degrabă un avantaj pentru securitate decât pentru atacatori.

Viitorul securității software cu AI

Colaborarea dintre Anthropic și dezvoltatorii Firefox ar putea reprezenta începutul unei noi etape în securitatea software. Mozilla analizează deja integrarea analizelor bazate pe AI în fluxul intern de dezvoltare pentru a identifica vulnerabilități înainte ca acestea să fie exploatate de hackeri.

Pe termen lung, inteligența artificială ar putea deveni un instrument standard pentru auditul codului, testarea aplicațiilor și prevenirea atacurilor cibernetice. În același timp, companiile și comunitățile open-source vor trebui să dezvolte procese mai eficiente pentru a gestiona numărul tot mai mare de rapoarte generate de sisteme automate.

Ce demonstreaza experimentul Claude AI

Cazul în care Claude AI a descoperit peste 100 de erori în Firefox arată clar că inteligența artificială poate transforma modul în care sunt detectate vulnerabilitățile software. Deși nu înlocuiește complet experții umani, AI-ul devine un aliat puternic în lupta pentru securitatea digitală.

Pe măsură ce aceste tehnologii evoluează, colaborarea dintre dezvoltatori și instrumentele AI va deveni esențială pentru protejarea ecosistemului digital global.

Sursa: blog.mozilla.org

Parolele generate de AI, DA sau NU?

Timp de citit: 3 minutes

Generarea parolelor pare adesea o sarcină simplă: ai nevoie de câteva litere, cifre şi simboluri şi gata… ai obţinut o parolă “sigură”. Totuși, realitatea e mult mai complexă, iar dacă te bazezi pe un model de inteligenţă artificială, precum ChatGPT, Gemini sau Claude, pentru a crea parole sigure, faci o greșeală de securitate majoră. Studiile recente arată că parolele generate de AI, mai precis de modelele LLM (Large Language Models) nu oferă acea aleatorietate strict necesară pentru protejarea conturilor tale online.

1. Parolele generate de AI nu sunt cu adevărat aleatorii

Mulți utilizatori au început să ceară aplicațiilor tip chatbot să genereze parole pentru conturile personale, de la email la rețele sociale sau platforme de banking. Problema este că modelele AI, inclusiv ChatGPT, Google Gemini şi Claude, nu creează parole complet aleatorii. În loc de criptografie pură, aceste modele produc rezultate bazate pe șabloane recurente în datele de antrenament, ceea ce face ca parolele să fie mult mai ușor de ghicit decât par la prima vedere.

De exemplu, o analiză recentă făcută de firma de securitate cibernetică Irregular a testat aceste sisteme prin generarea a 50 de parole. Rezultatele au arătat doar 23 de parole unice, iar unele erau repetate de zeci de ori.

2. Parolele generate de AI par “complicate” dar sunt ușor de spart

Deși password-checkerele online pot afișa un scor bun pentru aceste parole, studiile subliniază că aparentul haos nu înseamnă securitate reală. Un șir de 16 caractere generat de AI poate părea complex, dar dacă are o structură repetitivă, un eventual atacator poate exploata această predictibilitate pentru a reduce dramatic numărul posibilităților de ghicit. Specialiştii în securitate avertizează că parolele bazate pe pattern-uri pot fi sparte în mult mai puțin timp decât crezi.

Entropia parolelor generate de AI, adică măsura a cât de greu este de ghicit un șir de caractere, a fost estimată la valori mult sub nivelurile recomandate pentru securitate reală. Un exemplu arată că parolele AI pot avea doar ~27 de biți de entropie, comparativ cu ~98 de biți sau mai mult pentru parole autentic aleatorii, folosite de aplicațiile tip manager de parole de top.

3. Pericolul nu este doar teoretic

Pe lângă faptul că parolele generate de AI sunt previzibile, acestea pot ajunge în reposituri publice sau în cod sursă (în cazul programatorilor care lasă parolele generate de AI în fișiere). Similar, atacatorii pot construi liste de șabloane observate în parolele generate de modele AI, folosindu-le ulterior în atacuri automate.

Mai mult, dacă ai folosit deja parole generate de AI, specialiștii recomandă schimbarea imediată, mai ales pentru conturile sensibile, deoarece vulnerabilitatea nu este doar teoretică, ci deja se poate găsi în practica curentă.

4. Alternative mai sigure pentru securitatea conturilor

Există metode mult mai sigure pentru gestionarea parolelor:

  • Password managers: aplicații specializate care generează parole cu adevărat aleatorii folosind algoritmi criptografici și le stochează într-un seif securizat.
  • Autentificare biometrică și/sau passkey: tehnologii moderne care elimină necesitatea parolelor tradiționale pentru multe servicii.
  • Autentificare cu doi factori (2FA): adaugă un nivel suplimentar de siguranță, chiar dacă parola este compromisă.

În loc să ceri unui model AI să creeze parole, folosește instrumentele dedicate care respectă cele mai stricte standarde de securitate și care îţi protejează conturile în mod real.

Modelele AI nu sunt concepute pentru a crea parole

În prezent inteligența artificială face parte din viaţa digitală de zi cu zi. De aceea poate fi tentant să folosești aceleași instrumente pentru sarcini aparent simple, precum generarea de parole. Însă rezultatele sunt clare: modelele AI nu sunt concepute pentru a crea parole cu adevărat sigure. Lipsa aleatorietății, șabloanele repetate și predictibilitatea acestor şiruri de caractere le fac vulnerabile în fața atacurilor cibernetice.

Pentru securitatea digitală reală, recomandarea experților este să alegi soluțiile de securitate dedicate. Te poți baza pe un manager de parole, pe autentificarea în doi pași sau tehnologii tip passkey dar nu pe AI-ul generalist.

Sursa: androidpolice.com

Cum ghicesc hackerii parolele fara ajutorul AI?

Timp de citit: 3 minutes

În epoca securității cibernetice, majoritatea organizațiilor pun accent pe reguli de complexitate a parolelor sau pe soluții sofisticate precum inteligența artificială pentru protecția conturilor. Totuși, atacatorii nu au nevoie neapărat de AI pentru a ghici parolele; metodele clasice, bine înțelese și adaptate contextului, rămân extrem de eficiente.

De ce atacurile care au la bază ghicirea parolelor funcționează fără AI

Contrar percepției generale, cele mai multe atacuri de ghicire a parolelor nu implică modele de inteligență artificială sau tehnici avansate de învățare automată. În schimb, atacatorii folosesc liste de parole generate avand la bază limbajul și informațiile publice disponibile despre organizația țintită.

Această abordare exploatează un fapt simplu: utilizatorii tind să creeze parole care sunt ușor de reținut. În loc să meargă pe combinații complet aleatorii de caractere, ei includ în parole termeni familiari. De exemplu, numele companiei, produse, locații sau alte detalii asociate organzației.

Ce sunt listele de parole contextualizate (targeted wordlists)

Listele de parole adaptate contextului sunt generate prin colectarea de cuvinte și expresii din surse publice ale organizației vizate. Acestea includ site-uri web, bloguri, pagini de descriere a serviciilor etc. Informatiile adunate sunt, apoi, transformate în posibile combinații de parole.

Un instrument foarte popular pentru această sarcină este CeWL (Custom Word List Generator), un crawler open-source folosit pe scară largă de pentesteri și atacatori deopotrivă. CeWL extrage termeni din pagini web, apoi creează o listă de cuvinte care reflectă limbajul specific organizației.

Aceste termeni “contextuali” includ de obicei:

  • Numele companiei sau organizației
  • Servicii, produse sau acronime interne
  • Denumiri de locații sau proiecte
  • Termeni industriali relevanți pentru domeniu.

Lista rezultată poate părea neobișnuită pentru un atac informatic “generic”, dar pentru un atac țintit este deosebit de eficientă, pentru că reflectă exact limbajul folosit în cadrul organizației.

Cum se deduc, practic, parolele

O simplă listă de cuvinte extrase din site nu este suficientă pentru un atac eficient. Această “bază de date’ este apoi supusă unui “tratament” cu permutări si combinații pentru a genera parole. Exemple de transformări includ:

  • Adăugarea de cifre la sfârșitul cuvintelor (de ex. Companie123)
  • Schimbări de capitalizare (companie, Companie, COMPANIE)
  • Adăugarea de simboluri precum !, @, #
  • Combinarea mai multor termeni într-un singur șir

Instrumente precum Hashcat permit apoi folosirea acestor reguli de mutație la scară mare, făcând astfel posibilă testarea eficientă a milioane de combinații pe baza aceleiași liste tematice.

De ce regulile clasice de complexitate nu sunt suficiente

Majoritatea politicilor de aprobare pentru parole cer încă:

  • Minimum un caracter mare
  • Cel puțin o cifră
  • Minimum un caracter special.

Problema este că aceste reguli sunt ușor de satisfăcut și chiar parole construite din termeni sensibili, dar modificați superficial, pot respecta cerințele de complexitate. De exemplu, parola

NumeCompanie123!

este lungă și respectă toate criteriile tehnice, dar rămâne extrem de previzibilă dacă atacatorul are o bază de informatii despre organizația repectivă.

Conform analizelor realizate pe miliarde de parole compromise, astfel de alegeri sunt frecvente și ușor de exploatat.

Cum te poți apăra eficient

1. Evită parolele bazate pe limbaj contextual

Regulile de politică ar trebui să ducă mai departe decât cerințele de complexitate de bază și să împiedice utilizarea:

  • Numele companiei sau sistemului
  • Numele proiectelor interne
  • Termeni de industrie
  • Variabile clare sau ușor de asociat cu organizația.

2. Blochează parolele deja compromise

O practică modernă este blocarea parolelor găsite deja în breșe de date cunoscute. Acest lucru previne reutilizarea acelorași parole compromise, chiar dacă respectă cerințele de complexitate.

3. Creează parole lungi și reale (passphrase)

Parolele sub formă de frază lungă (15+ caractere), formată din cuvinte neînrudite, sunt considerabil mai greu de ghicit chiar și de atacuri țintite.

4. Activează autentificarea multi-factor (MFA)

MFA nu împiedică compromiterea unei parole, dar reduce semnificativ riscul ca un atacator să folosească parola compromisă pentru a obține acces.

Concluzie

Atacurile care au la baza deducerea parolei nu se bazează întotdeauna pe algoritmi AI avansați, uneori cele mai eficiente metode sunt cele simple, dar bine adaptate contextului. Prin generarea de liste de cuvinte specfice limbajului și terminologiei specifice unei organizații, atacatorii pot ghici parole cu o rată de succes mult mai mare decât dacă ar folosi doar liste generice de parole.

Pentru a te proteja corect, este esențial să implementezi politici de securitate orientate spre prevenirea utilizării parolelor previzibile, să blochezi parolele compromise și să aplici autentificarea multi-factor acolo unde este posibil.

Sursa: bleepingcomputer.com

PRODUSE RECOMANDATE

Cum să îți securizezi rețeaua Wi-Fi de acasă

Timp de citit: 2 minutes

În zilele noastre, securizarea rețelei Wi-Fi de acasă nu este doar o recomandare, este o necesitate. O rețea nesigură poate oferi acces ușor hackerilor la dispozitivele tale, la date personale și la activități online sensibile. Aici găsești un ghid practic și actualizat pentru a îmbunătăți securitatea conexiunii tale wireless.

1. Alege o parolă robustă și un SSID decent

Primul pas în protejarea Wi-Fi-ului este să schimbi parola implicită cu una complexă, cel puțin 12 caractere, cu combinații de litere mari și mici, cifre și simboluri. Parolele slabe sau reuse pot fi sparte rapid de atacatori.

De asemenea, schimbă SSID-ul (numele rețelei) astfel încât să nu divulgi informații despre tine sau modelul routerului, ceea ce poate ajuta la reducerea interesului atacatorilor.

2. Activează criptarea modernă (WPA3 / WPA2)

Routerele moderne oferă opțiuni de criptare: WPA3 este standardul de securitate cel mai avansat și ar trebui activat dacă dispozitivele tale îl suportă. În lipsa suportului WPA3, folosește cel puțin WPA2. Evită protocoalele vechi precum WEP, care sunt ușor de spart.

3. Dezactivează WPS și accesul Wi-Fi de la distanță

Funcția WPS (Wi-Fi Protected Setup), deși convenabilă pentru conectarea rapidă a dispozitivelor, poate fi exploatată de hackeri. Prin urmare, este recomandat să o dezactivezi din setările routerului.

În plus, opțiunea de acces de la distanță (remote management) oferă posibilitatea controlului routerului din exteriorul rețelei, un vector de atac nejustificat dacă nu ai un scop clar și securizat pentru acesta.

4. Menține firmware-ul Wi-Fi actualizat

Firmele producătoare de routere publică periodic actualizări de firmware care remediează vulnerabilități de securitate. Ignorarea acestora poate lăsa rețeaua deschisă la exploatări cunoscute. Verifică și instalează actualizările disponibile prin interfața de administrare a routerului.

5. Creează o rețea Wi-Fi doar pentru oaspeți

Pentru vizitatori sau dispozitive care nu necesită acces la resursele tale interne, creează o rețea Wi-Fi separată pentru oaspeți. Aceasta izolează traficul neîncredere de rețeaua principală și limitează expunerea resurselor tale.

6. Monitorizează dispozitivele conectate și schimbă parola periodic

Verifică lista de dispozitive conectate și elimină orice dispozitiv necunoscut sau neautorizat. Schimbă parola Wi-Fi la intervale regulate (de exemplu, la 6–12 luni) sau imediat după un eveniment cu mulți oaspeți.

7. Ia în considerare măsuri adiționale: firewall & VPN

Multe routere moderne oferă și un firewall integrat – asigură-te că este activat pentru a filtra traficul nedorit. De asemenea, utilizarea unui VPN sau a unui filtru DNS oferă o protecție suplimentară împotriva interceptării datelor și atacurilor cibernetice.

Securizarea rețelei Wi-Fi de acasă este un proces continuu, nu o doar o singură acțiune. Prin adoptarea acestor măsuri, parola puternică, criptarea adecvată, actualizările regulate și izolarea oaspeților, îți protejezi datele și dispozitivele de amenințările digitale tot mai sofisticate.

PRODUSE RECOMANDATE

România codașă la capitolul securitate cibernetică

Timp de citit: 3 minutes

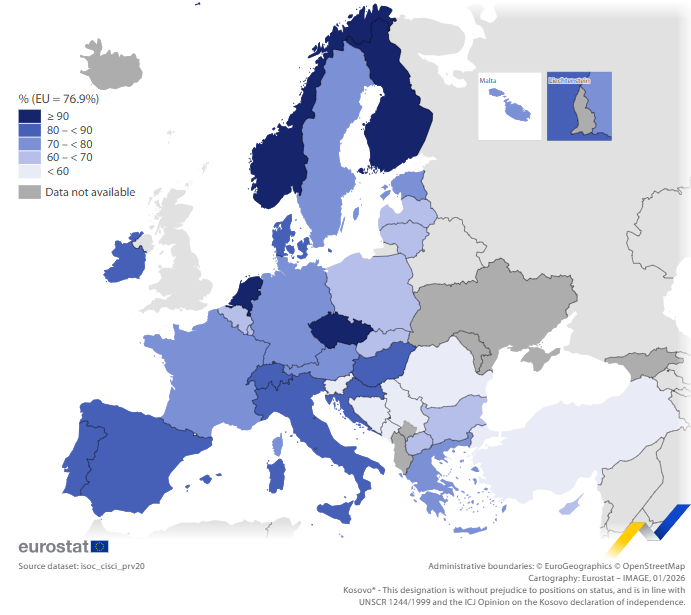
În 2026, conceptul de securitate cibernetică nu mai este o simplă noțiune, ci devenit o necesitate fundamentală pentru fiecare utilizator de internet. Datele publicate de Eurostat pentru anul 2025 arată clar că România rămâne în urmă în ceea ce privește adoptarea măsurilor de protecție online, situându-se printre ultimele state membre ale Uniunii Europene în ceea ce privește grija față de datele personale și confidențialitatea digitală.

Statisticile europene și situația României

Conform bilanțului Eurostat, 76,9% dintre utilizatorii de internet din UE au declarat că au luat cel puțin o măsură de protecție a datelor personale în 2025, o creștere semnificativă față de 73,2% în 2023. Această tendință ascendentă arată că europenii devin tot mai conștienți de riscurile digitale și își adaptează comportamentul online pentru a-și proteja informațiile sensibile.

În contrast, în aceeași perioadă doar 56% dintre utilizatorii români de internet au adoptat măsuri de securitate cibernetică, plasând România pe ultimele locuri în UE la acest capitol, alături de Slovenia și Bulgaria.

dataset securitate cibernetică - sursa Eurostat

Ce măsuri de protecție adoptă europenii?

Eurostat evidențiază principalele acțiuni pe care le iau cetățenii UE pentru a-și proteja datele:

  • 58,8% resping utilizarea datelor lor în scopuri publicitare;
  • 56,2% restricționează accesul site-urilor la locația lor geografică;
  • 46% limitează accesul la profilurile de pe rețelele sociale;
  • 39% verifică securitatea site-urilor înainte de a furniza date;
  • 37,6% citesc politicile de confidențialitate înainte de a introduce informații personale.

Aceste procente indică un comportament activ și preventiv în majoritatea statelor UE. În România însă, adoptarea acestor pași esențiali este mult mai redusă, ceea ce semnalează un grad scăzut de conștientizare și educație digitală în rândul utilizatorilor.

Cine se situează in top la securitate cibernetică

Țări precum Finlanda, Țările de Jos și Cehia stau mult mai bine la capitolul securitate cibernetică, cu peste 90% dintre internauți luând măsuri de protecție, ceea ce sugerează o cultură digitală mai matură și o abordare proactivă față de vulnerabilitățile din mediul online.

Acest contrast evidențiază faptul că nu este suficient doar să folosim internetul, este crucial să fim pregătiți și să știm cum să ne protejăm propriile date.

De ce România rămâne în urmă la capitolul securitate cibernetică

Există mai mulți factori care contribuie la acest decalaj. În primul rând, educația digitală insuficientă face ca mulți utilizatori să nu fie familiarizați cu concepte de bază precum autentificarea în doi pași, verificarea certificatelor SSL sau setările de confidențialitate ale rețelelor sociale. Deasemenea, lipsa unei culturi solide de securitate determină utilizatorii să considere securitatea ca pe o preocupare secundară, până când se confruntă cu probleme reale precum fraude sau furt de identitate.

În plus, accesul inegal la resurse și instrumente moderne de protecție, fie din motive economice, fie din cauza lipsei informării, face ca mulți români să nu folosească soluții esențiale precum manageri de parole sau programe antivirus actualizate.

Cum putem remedia aceasta situație?

Pentru a alinia România la media UE și a ne proteja mai eficient în mediul digital, este esențial să promovăm educația digitală și securitatea cibernetică încă din școli, astfel încât generațiile viitoare să fie conștiente de riscurile online. De asemenea, campaniile publice de informare, desfășurate la nivel național, pot ghida utilizatorii pas cu pas în protejarea datelor personale.

În paralel, sprijinirea întreprinderilor mici și a utilizatorilor individuali în adoptarea unor instrumente de protecție accesibile și eficiente este crucială pentru creșterea securității digitale la scară largă.

Destinatia – un mediu digital mai sigur

Datele Eurostat din 2025 arată că Uniunea Europeană continuă să avanseze în direcția unui mediu digital mai sigur. În schimb, România se află încă în subsolul clasamentului în ceea ce privește securitatea cibernetică personală, cu doar 56% dintre utilizatori care își protejează datele. Pentru a reduce acest decalaj, este necesară o schimbare de mentalitate, educație și politici coerente care să încurajeze comportamentele digitale responsabile.

Sursa: eurostat

Cum funcționează un manager de parole?

Timp de citit: 3 minutes

În zilele noastre, în care fiecare utilizator de internet are zeci sau chiar sute de conturi online, securitatea parolelor a devenit o problemă critică. Folosirea aceleiași parole pentru mai multe servicii sau memorarea unor parole simple reprezintă riscuri majore. Aici intervine managerul de parole, un instrument esențial pentru securitatea digitală modernă. În acest articol vei afla cum funcționează un manager de parole, ce tehnologii folosește și de ce este considerat una dintre cele mai sigure metode de gestionare a parolelor.

Ce este un manager de parole?

Un manager de parole este o aplicație software care stochează, generează și completează automat parolele tale. În loc să reții zeci de combinații diferite, trebuie să îți amintești o singură parolă principală, numită master password. Restul parolelor sunt salvate într-un “seif digital” securizat.

Principiul de bază: criptarea

Elementul central care explică cum funcționează un manager de parole este criptarea. Majoritatea managerilor moderni folosesc algoritmi de criptare avansați, precum AES-256, același standard utilizat de instituții financiare și guverne.

Parolele tale sunt criptate local, pe dispozitivul tău, înainte de a fi stocate sau sincronizate. Acest lucru înseamnă că datele sunt transformate într-o formă imposibil de citit fără cheia corectă – parola ta principală (master password).

Master password și modelul “zero-knowledge”

Master password-ul este cheia care deblochează seiful de parole. Un aspect esențial este că furnizorii serioși de manageri de parole folosesc modelul zero-knowledge.

Acest model presupune că:

  • furnizorul NU cunoaște parola ta principală;
  • datele tale NU pot fi decriptate pe serverele lor;
  • doar tu ai acces real la parolele tale.

Chiar dacă serverele unui manager de parole ar fi compromise, atacatorii nu ar putea accesa parolele fără master password.

Stocare locală și sincronizare

Managerii de parole funcționează pe mai multe dispozitive: desktop, laptop, telefon sau tabletă. După criptare, datele pot fi:

  • stocate local (offline),
  • sincronizate în cloud între dispozitive.

Important de reținut este că sincronizarea se face doar în formă criptată, astfel încât nici furnizorul serviciului, nici terți nu pot citi conținutul.

Un manager de parole generează automat parole sigure

Un alt avantaj major este funcția de generator de parole. Managerul poate crea automat parole:

  • lungi,
  • aleatorii,
  • unice pentru fiecare cont.

Acest lucru elimină complet nevoia de a inventa parole ușor de ghicit sau de a reutiliza parole vechi. Din punct de vedere al securității, parolele generate automat sunt net superioare celor create manual.

Completarea automată (autocomplete)

Pentru o experiență practică, managerii de parole includ funcția de autocompletare. Atunci când accesezi un site sau o aplicație:

  • managerul recunoaște domeniul;
  • completează automat numele de utilizator și parola;
  • reduce riscul de phishing, deoarece nu completează datele pe site-uri false.

Această funcționalitate crește atât securitatea, cât și productivitatea.

Autentificare în doi pași (2FA)

Majoritatea managerilor de parole oferă suport pentru autentificare în doi pași (2FA). Pe lângă master password, accesul poate necesita:

  • un cod temporar,
  • o aplicație de autentificare,
  • biometrie (amprentă, recunoaștere facială).

Astfel, chiar dacă cineva ar afla master password-ul, accesul neautorizat ar fi în continuare blocat.

Ce alte informații pot fi stocate?

Pe lângă parole, un manager de parole poate salva:

  • note securizate,
  • date de card,
  • adrese,
  • chei software,
  • documente sensibile.

Toate aceste date sunt protejate prin același mecanism de criptare.

Este sigur să folosești un manager de parole?

Contrar percepției populare, utilizarea unui manager de parole este mult mai sigură decât gestionarea manuală a parolelor. Centralizarea parolelor într-un seif criptat reduce drastic riscul de atacuri, reutilizare a parolelor și erori umane.

Înțelegerea modului în care funcționează un manager de parole arată clar de ce acesta a devenit un instrument indispensabil. Prin criptare puternică, model zero-knowledge, generare automată de parole și autentificare multiplă, managerul de parole oferă un nivel de securitate greu de atins prin metode tradiționale.

Indiferent dacă ești utilizator obișnuit sau profesionist IT, un manager de parole reprezintă un pas esențial către o viață digitală mai sigură.

Laptop Refurbished Dell Latitude 3520

Securitatea online – cum îți protejezi datele

Timp de citit: 3 minutes

Într-o lume în care tot mai multe activități se desfășoară online banking: cumpărături, muncă, școală, divertisment, protejarea datelor personale devine esențială. Securitatea online nu este doar responsabilitatea companiilor și a platformelor digitale, ci și a fiecărui utilizator. Un singur clic greșit poate duce la furt de identitate, pierderea conturilor, expunerea datelor sensibile sau pierderi financiare. În acest articol vei descoperi sfaturi practice și eficiente pentru a-ți proteja datele personale și confidențialitatea în mediul online.

1. Folosește parole puternice și unice pentru fiecare cont

Primul pas pentru securitatea datelor online este utilizarea unor parole complexe. O parolă sigură ar trebui să conțină:

  • minimum 10–12 caractere
  • litere mari și mici
  • cifre
  • caractere speciale

Evită parole ușor de ghicit precum „123456”, „password”, „qwerty” sau combinații evidente precum numele tău și data nașterii. La fel de important este să nu folosești aceeași parolă pentru toate conturile. Dacă unul dintre ele este compromis, toate celelalte devin vulnerabile.

Ideal este să folosești un password manager, care îți poate genera și stoca parolele în siguranță, astfel încât să nu fie nevoie să le memorezi.

2. Securitatea online și autentificarea în doi pași (2FA)

Autentificarea cu doi factori este una dintre cele mai eficiente metode de protecție a conturilor. Chiar dacă cineva îți află parola, fără codul generat de aplicație sau trimis prin SMS nu va putea accesa contul.

Folosește aplicații precum Google Authenticator, Microsoft Authenticator sau Authy pentru un plus de siguranță, deoarece sunt mai sigure decât verificarea prin SMS.

3. Ferește-te de email-urile și mesajele de tip phishing

Phishing-ul este una dintre cele mai răspândite metode prin care infractorii cibernetici încearcă să îți fure datele. Primești un email sau mesaj aparent legitim (de exemplu de la bancă, o instituție cunoscută sau chiar de la o rețea socială) care îți impune:

  • confirmarea datelor
  • să introduci parola
  • descărcarea unui fișier
  • să accesezi urgent un link.

Verifică întotdeauna expeditorul, adresa reală de email, modul de scriere și link-ul pe care urmează să dai click. Dacă ceva pare suspect, nu deschide și nu introduce date personale. Mai bine verifici direct pe site-ul oficial.

4. Folosește conexiuni sigure și evită rețelele Wi-Fi publice

Rețelele Wi-Fi gratuite din cafenele, aeroporturi sau hoteluri sunt convenabile, dar adesea nesigure. Hackerii pot intercepta traficul de date și îți pot accesa informațiile.

Dacă este necesar să le folosești:

  • evită logarea în conturi sensibile (bancă, email principal, platforme de lucru)
  • folosește un VPN pentru criptarea conexiunii
  • verifică dacă site-urile pe care le accesezi încep cu https, nu doar http

5. Securitatea online și vulnerabilitățile software

Multe atacuri informatice exploatează vulnerabilități ale software-ului învechit. Actualizează sistemul de operare și aplicațiile! Actualizările nu aduc doar funcționalități noi, ci și patch-uri de securitate esențiale.

Asigură-te că:

  • sistemul de operare este la zi
  • browserul este actualizat
  • antivirusul este activ și actualizat
  • aplicațiile vechi și inutile sunt șterse

6. Fii atent la ce informații distribui online

Rețelele sociale pot deveni o sursă majoră de informații pentru cei care vor să îți exploateze datele. Adesea, oamenii publică:

  • locația în timp real
  • locul de muncă
  • date personale
  • poze cu documente
  • informații despre familie

Limitează informațiile vizibile public, verifică setările de confidențialitate și gândește-te de două ori înainte să postezi ceva ce poate fi folosit împotriva ta.

7. Fă backup periodic pentru datele importante

În caz de atac ransomware, defect al dispozitivului sau ștergere accidentală, backup-ul te poate salva. Creează copii de siguranță pentru documente, poze și fișiere esențiale și stochează-le:

  • pe un hard disk extern
  • în cloud securizat
  • pe un NAS, dacă deții unul

Ideal este să aplici regula „3–2–1”: trei copii ale datelor, două pe suporturi diferite și una în altă locație.

8. Securitatea online si educația digitală

Tehnologia evoluează, iar amenințările se schimbă constant. De aceea, informarea continuă este crucială. Citește articole despre securitate, urmărește recomandările specialiștilor și educă-i și pe cei apropiați: copii, părinți, colegi. Putem spune că educația digitală este cea mai efectivă formă de protecție.

Securitatea online nu înseamnă doar instalarea unui antivirus, ci un set de obiceiuri responsabile. Prin parole sigure, autentificare în doi pași, atenție la phishing, conexiuni sigure, actualizări periodice, gestionarea corectă a datelor personale și backup regulat, îți poți proteja eficient informațiile. Adoptă aceste sfaturi de securitate online și vei avea un nivel mult mai ridicat de protecție, indiferent de activitățile pe care le desfășori pe internet. Dacă îți protejezi datele, îți protejezi identitatea, finanțele și liniștea.