Tokenurile Claude furate de hackeri? Ce raportează utilizatorii

Timp de citit: 5 minutes

Utilizatorii Claude raportează cazuri în care limitele de utilizare dispar rapid, chiar și atunci când nu folosesc activ serviciul. În unele situații, consumul ajunge de la câteva procente la 100% în mai puțin de o oră. Situația a atras atenția după ce TechCrunch a relatat despre cazuri în care tokenurile și sesiunile unor abonați Claude ar fi fost compromise și folosite fără autorizare.

Problema este importantă în special pentru utilizatorii planurilor plătite Claude, inclusiv cei care folosesc Claude Code, deoarece consumul neautorizat poate epuiza rapid limita disponibilă și, în anumite configurații, poate genera costuri suplimentare.

Utilizarea Claude poate crește fără ca utilizatorul să folosească serviciul

Un caz publicat pe Reddit, în comunitatea r/ClaudeAI, ilustrează foarte clar problema. Autorul postării spune că a descoperit două facturi Anthropic: una pentru un abonament Max 20x și alta asociată utilizării suplimentare. Pentru a verifica ce se întâmplă, acesta a urmărit pagina de Usage fără să folosească Claude.

Rezultatul a fost surprinzător: utilizarea sesiunii a crescut de la 11% la ora 11:09, la 47% la 11:20, pentru ca la 11:40 să ajungă la 100%.

Cu alte cuvinte, limita a fost consumată aproape complet în aproximativ 31 de minute, în condițiile în care autorul susține că nu folosea Claude în acel interval.

În același timp, în zona dedicată Claude Code era afișat mesajul „No Claude Code instance connected”, potrivit capturii și descrierii publicate în postare.

Un alt element îngrijorător: limita de cheltuieli

Autorul spune că funcția de utilizare suplimentară era dezactivată, însă a observat în setări o limită de cheltuieli de 2.000 de euro.

Acest detaliu este relevant pentru securitatea conturilor AI deoarece un utilizator poate porni de la un abonament fix, dar poate avea asociate mecanisme de utilizare suplimentară sau limite de cheltuieli.

În cazul unei sesiuni compromise, accesul neautorizat nu înseamnă doar consumarea limitei incluse în abonament. În funcție de configurația contului, poate exista și riscul unor costuri suplimentare.

Autorul postării spune că a contactat Anthropic prin chat și e-mail pentru a afla originea consumului și pentru a solicita ajutor.

Ce spun utilizatorii Reddit despre problema Claude?

Cazul nu pare izolat în comunitatea ClaudeAI. În aceeași discuție, mai mulți utilizatori au relatat situații în care limitele de utilizare au fost consumate mult mai rapid decât se așteptau. Unii afirmă că au văzut creșteri foarte rapide ale consumului, în timp ce alții spun că au întâlnit probleme chiar după ce au verificat sau revocat sesiunile.

Există însă o nuanță importantă: comentariile Reddit reprezintă relatări ale utilizatorilor și nu constituie, în sine, dovada unei breșe generale în infrastructura Anthropic.

În thread apar mai multe ipoteze: de la bug-uri de cont și probleme de calcul al utilizării până la sesiuni compromise sau utilizarea Claude Code în fundal. Unii utilizatori afirmă chiar că au rotit tokenurile și au închis sesiunile, dar au continuat să observe consum neobișnuit.

Prin urmare, este mai corect să vorbim despre rapoarte de consum inexplicabil și cazuri investigate pentru posibil acces neautorizat, nu despre o confirmare că toate conturile Claude au fost sparte.

Cum pot fi furate sesiunile și tokenurile Claude?

Potrivit relatării TechCrunch, Anthropic a identificat cazuri în care atacatorii au folosit infostealer malware pentru a fura informații de autentificare și sesiuni Claude de pe computerele utilizatorilor.

Un infostealer este un tip de malware specializat în colectarea informațiilor sensibile de pe un dispozitiv. Acestea pot include parole salvate, cookie-uri și date asociate sesiunilor autentificate.

Riscul este important. O sesiune deja autentificată poate permite unui atacator să evite barierele întâlnite în cazul unei tentative clasice de autentificare.

Într-un asemenea scenariu, utilizatorul poate să nu observe imediat o conectare suspectă. În schimb, primul semnal poate fi unul indirect: limita Claude se consumă fără o activitate corespunzătoare din partea utilizatorului.

Infrastructura Anthropic a fost compromisă?

Nu există suficiente informații pentru a spune că infrastructura Anthropic a fost compromisă la nivel general. Există cel puțin două scenarii care pot produce rezultate asemănătoare:

Primul scenariu: contul sau sesiunea utilizatorului este compromisă. Un atacator obține acces la o sesiune autentică și consumă resursele contului.

Al doilea scenariu: există o eroare software, o problemă de contabilizare a utilizării sau o activitate legitimă care nu este afișată clar utilizatorului.

Postările Reddit demonstrează că există utilizatori care observă consum neobișnuit, însă nu pot stabili singure cauza. Relatarea TechCrunch adaugă însă un element important: Anthropic a avertizat în unele cazuri despre utilizarea unor infostealere și despre compromiterea sesiunilor.

De aceea, utilizatorii care observă un consum inexplicabil ar trebui să trateze situația ca pe un posibil incident de securitate, până când cauza este clarificată.

PRODUSE RECOMANDATE

Ce trebuie să faci dacă Claude îți consumă tokenurile fără explicație?

Dacă observi că limita Claude scade în timp ce nu folosești serviciul, există câteva măsuri rezonabile.

1. Verifică imediat pagina Usage

Notează ora și procentul de utilizare.

Dacă procentul crește în timp ce nu trimiți prompturi, fă capturi de ecran. Acestea pot fi utile atunci când contactezi suportul.

2. Închide sesiunile active

Dacă există posibilitatea unei sesiuni compromise, invalidarea sesiunilor poate împiedica folosirea în continuare a accesului respectiv.

3. Revocă tokenurile Claude și cheile asociate

Utilizatorii Claude Code și cei care folosesc integrații sau automatizări ar trebui să verifice tokenurile și cheile de autentificare active.

4. Verifică dispozitivul pentru malware

Dacă suspectezi un infostealer, problema nu trebuie tratată doar la nivelul contului Claude.

Un malware care fură sesiuni poate viza și alte servicii utilizate pe același computer.

5. Verifică setările de utilizare suplimentară

Este important să verifici dacă ai activată utilizarea peste limita inclusă și care este plafonul de cheltuieli. În cazul relatat pe Reddit, autorul afirmă că a descoperit o limită de cheltuieli de 2.000 de euro, deși susținea că “extra usage” era dezactivat.

6. Contactează Anthropic

Dacă utilizarea continuă să crească fără explicație, contactează suportul Anthropic și oferă:

  • ora la care ai observat problema;
  • procentul inițial și procentul final;
  • capturi de ecran;
  • informații despre Claude Code și alte integrări;
  • eventualele facturi sau taxe suplimentare;
  • măsurile de securitate pe care le-ai aplicat deja.

De ce sunt tokenurile Claude o țintă pentru hackeri?

Tokenurile AI au devenit o resursă cu valoare economică. Un atacator care obține acces la un cont AI plătit poate utiliza infrastructura deja achiziționată de victimă. În cazul serviciilor cu limite generoase, aceasta poate însemna o cantitate semnificativă de procesare AI.

În plus, conturile Claude utilizate profesional pot fi conectate la instrumente de dezvoltare, proiecte software și alte servicii. Asta înseamnă că un cont AI nu mai trebuie privit doar ca un instrument pentru conversații.

Pentru un programator sau o companie, Claude poate deveni parte din infrastructura de lucru. Compromiterea unei sesiuni poate avea astfel consecințe mai importante decât simpla pierdere a câtorva mesaje.

Problema transparenței consumului

Unul dintre cele mai importante aspecte scoase la iveală de aceste cazuri este nevoia unei monitorizări mai detaliate a consumului AI.

Dacă un utilizator vede doar că limita a scăzut de la 10% la 100%, dar nu poate identifica exact ce activitate a generat consumul, investigarea unui incident devine dificilă.

Pentru serviciile AI cu abonamente și limite de utilizare, jurnalele detaliate de activitate ar putea deveni o componentă importantă de securitate.

Utilizatorul ar trebui să poată identifica, pe cât posibil:

  • când a fost consumată resursa;
  • ce tip de serviciu a generat consumul;
  • ce sesiune a fost implicată;
  • dacă utilizarea provine din Claude Web, Claude Code sau altă integrare;
  • dacă au existat activități neobișnuite.

Fără aceste informații, diferența dintre o eroare de facturare, consum legitim și un cont compromis poate fi dificil de stabilit.

Ce înseamnă incidentul pentru utilizatorii Claude?

Pentru utilizatorii obișnuiți, principala concluzie este simplă: monitorizarea consumului AI trebuie tratată și ca o măsură de securitate, nu doar ca o problemă de facturare.

Dacă limita Claude crește rapid fără ca utilizatorul să folosească serviciul, situația nu trebuie ignorată.

Postarea Reddit analizată aici oferă un exemplu concret: utilizarea a crescut de la 11% la 100% în aproximativ jumătate de oră, în timp ce autorul afirma că nu utiliza Claude.

În paralel, relatările despre sesiuni compromise și infostealere arată că utilizatorii trebuie să acorde atenție și securității dispozitivului de pe care accesează serviciile AI.

Consumul inexplicabil de tokenurile Claude trebuie investigat

Cazurile raportate în comunitatea Claude indică o problemă pe care utilizatorii serviciilor AI nu ar trebui să o trateze superficial.

Este important, însă, să evităm concluziile exagerate. Un consum anormal nu demonstrează automat că un cont a fost spart. Poate exista și o eroare de sistem, o problemă de contabilizare sau o activitate care nu este evidentă pentru utilizator.

Existența cazurilor în care sesiunile de autentificare au fost compromise arată de ce securitatea conturilor AI devine din ce în ce mai importantă. Pe măsură ce Claude Code și alți agenți AI sunt integrați în fluxurile profesionale, tokenurile, sesiunile și cheile de autentificare trebuie protejate la fel de atent ca parolele și API key-urile tradiționale.

Surse: techcrunch.com, reddit.com

PRODUSE RECOMANDATE

Ce se întâmplă când introduci un site în browser?

Timp de citit: 5 minutes

Ai scris vreodată o adresă precum

interlink.ro

în browser și te-ai întrebat ce se întâmplă în acele câteva secunde până când apare pagina?

Din punctul tău de vedere, este simplu: scrii adresa, apeși Enter și site-ul apare.

În realitate, browserul tău pornește o mică aventură prin internet.

Sunt implicate DNS-uri, servere, protocoale, certificate de securitate, conexiuni și o mulțime de operații care se întâmplă în câteva milisecunde.

Hai să vedem ce se întâmplă când accesezi un site, pas cu pas.


1. Scrii adresa în browser

Totul începe atunci când introduci o adresă precum:

interlink.ro

Browserul trebuie să afle unde se află acel site.

Problema este că internetul nu funcționează în principal pe baza numelor pe care le vedem noi.

Calculatoarele comunică folosind adrese IP.

Aici intră în scenă DNS.


2. DNS-ul: agenda telefonică a internetului

DNS vine de la Domain Name System.

Rolul său este să transforme un nume de domeniu într-o adresă IP.

De exemplu, în loc să trebuiască să memorezi o adresă IP complicată, poți scrie:

interlink.ro

Browserul poate afla apoi ce adresă IP corespunde acelui domeniu.

Este asemănător cu agenda telefonică.

Tu cauți:

Andrei

iar telefonul găsește:

numărul lui Andrei.

În cazul internetului:

interlink.ro → adresă IP

Mult mai ușor de reținut.


3. Browserul verifică dacă știe deja adresa

Nu de fiecare dată este nevoie să întrebe DNS-ul de la zero.

Browserul și sistemul de operare pot păstra informații temporare în cache.

Dacă ai accesat recent un site, este posibil ca adresa să fie deja cunoscută.

Acest lucru economisește timp și reduce traficul inutil.

Dacă informația nu mai este disponibilă, începe căutarea DNS.


4. Se stabilește conexiunea cu serverul

După ce browserul află adresa IP, trebuie să comunice cu serverul unde este găzduit site-ul.

Dacă site-ul folosește HTTPS, conexiunea trebuie securizată.

Aici intervine TLS, protocolul folosit pentru criptarea comunicației.

Browserul și serverul stabilesc parametrii conexiunii securizate și verifică certificatul site-ului.

De aceea vezi:

🔒 https

în bara browserului.


5. Browserul trimite o cerere

Acum browserul poate spune, practic:

„Salut, serverule. Vreau pagina aceasta.”

Cererea este trimisă prin internet folosind protocoale precum HTTP sau HTTPS.

Serverul primește solicitarea și începe să pregătească răspunsul.

În funcție de site, poate fi nevoie să:

  • găsească fișiere;
  • execute cod;
  • interogheze o bază de date;
  • verifice autentificarea;
  • genereze conținut;
  • trimită imagini;
  • pregătească CSS și JavaScript.

6. Serverul răspunde

Serverul trimite datele către browser.

Printre acestea se poate afla documentul HTML al paginii.

HTML-ul îi spune browserului, în linii mari:

„Aici ai titlul, aici ai meniul, aici ai imaginea, aici ai textul…”

Dar HTML-ul este doar începutul.

Pentru ca pagina să arate bine, browserul are nevoie și de alte resurse.


7. CSS-ul face pagina să arate bine

CSS controlează aspectul paginii.

De exemplu:

  • culorile;
  • fonturile;
  • dimensiunile;
  • spațierea;
  • poziționarea elementelor;
  • animațiile;
  • layout-ul.

Fără CSS, multe site-uri ar arăta ca o listă foarte tristă de texte și linkuri. 😂

Browserul descarcă fișierele CSS și începe să construiască aspectul vizual al paginii.


8. JavaScript-ul face pagina interactivă

Apoi intră în scenă JavaScript.

JavaScript permite site-ului să facă lucruri precum:

  • meniuri interactive;
  • filtre;
  • coșuri de cumpărături;
  • formulare;
  • animații;
  • notificări;
  • actualizarea conținutului fără reîncărcarea paginii.

De aceea, un site modern este mult mai mult decât un document HTML static.

Este practic o aplicație care rulează în browser.


9. Browserul descarcă imaginile

Pagina poate avea zeci sau chiar sute de elemente.

Browserul trebuie să descarce:

  • fotografii;
  • iconițe;
  • bannere;
  • fonturi;
  • videoclipuri;
  • fișiere JavaScript;
  • alte resurse.

Unele pot fi încărcate de pe serverul principal.

Altele pot veni de la CDN-uri.


10. Ce este un CDN?

CDN înseamnă Content Delivery Network.

Este o rețea de servere distribuite în diferite locații.

Scopul este simplu:

să aducă anumite resurse cât mai aproape de utilizator.

Dacă o imagine este disponibilă dintr-un server aflat geografic mai aproape de tine, aceasta poate ajunge mai rapid decât dacă ar trebui descărcată de la un server aflat la mii de kilometri distanță.

Pentru site-urile cu foarte mult trafic, CDN-urile sunt extrem de importante.


11. Browserul construiește pagina

Acum browserul are toate piesele necesare.

Începe să proceseze:

HTML + CSS + JavaScript + imagini + fonturi + alte resurse

și să construiască ceea ce vezi pe ecran.

Procesul implică mai multe etape interne, inclusiv construirea structurilor care descriu documentul și calcularea poziției elementelor.

Apoi browserul le transformă în pixeli.


12. Monitorul afișează rezultatul

În sfârșit, vezi pagina.

Tot procesul care pare să dureze „o secundă” poate implica:

  • DNS;
  • routere;
  • servere;
  • criptare;
  • HTTP;
  • baze de date;
  • HTML;
  • CSS;
  • JavaScript;
  • GPU;
  • browser.

Și toate acestea se întâmplă extrem de rapid.


De ce unele site-uri se încarcă mai greu?

Dacă ai impresia că un site se mișcă greu, cauza poate fi oriunde în lanț.

De exemplu:

🌐 Internet lent

Datele ajung mai greu la tine.

🖥️ Server lent

Serverul are nevoie de mai mult timp pentru a răspunde.

🧩 Site complex

Prea multe scripturi și elemente pot crește timpul de încărcare.

🖼️ Imagini foarte mari

Fotografiile neoptimizate pot ocupa foarte mult trafic.

🗄️ Bază de date lentă

Un site dinamic poate avea nevoie să extragă multe informații înainte de a genera pagina.

📍 Server departe

Distanța poate influența latența, deși CDN-urile pot reduce semnificativ problema.


Ce este latența?

Latența reprezintă timpul necesar pentru ca datele să ajungă dintr-un punct în altul.

Nu trebuie confundată cu viteza de internet.

Poți avea o conexiune cu download foarte mare și totuși să ai latență ridicată într-o anumită situație.

De aceea, pentru activități precum gamingul online, videoconferințele sau anumite aplicații interactive, latența contează enorm.


Internetul este de fapt o rețea uriașă

Când accesezi un site, datele nu merg neapărat direct de la server la calculatorul tău.

Ele pot trece prin numeroase echipamente și rețele intermediare.

Routere și alte dispozitive ajută pachetele de date să ajungă la destinație.

Internetul este, practic, o rețea de rețele.

Și partea fascinantă este că toate acestea funcționează împreună fără să trebuiască să știi tu ce se întâmplă în spate.


De ce apare uneori „Server not found”?

Dacă browserul nu poate găsi serverul sau domeniul, poți primi o eroare.

Cauzele pot fi:

  • domeniul nu există;
  • DNS-ul nu răspunde;
  • serverul este offline;
  • conexiunea ta are probleme;
  • există o problemă de rutare;
  • site-ul este configurat greșit.

Browserul îți arată o eroare, dar în spatele ei poate exista o problemă complet diferită.


Dar când vezi „404 Not Found”?

Asta este puțin diferit.

Înseamnă, în general, că serverul a fost găsit și a răspuns, dar resursa solicitată nu există la acea adresă.

De exemplu, poți avea:

site.ro/produs-inexistent

Serverul funcționează.

Site-ul funcționează.

Dar pagina respectivă nu mai există.

Rezultatul:

404.


Și când vezi „500 Internal Server Error”?

Aici problema este de obicei pe partea serverului.

Browserul a ajuns la server, dar serverul nu a putut procesa cererea corect.

Poate fi vorba despre:

  • o eroare în aplicație;
  • o problemă de configurare;
  • o bază de date;
  • un script;
  • o resursă indisponibilă.

Cu alte cuvinte:

browserul și-a făcut treaba, serverul a avut o zi proastă. 😂


Cât durează tot procesul?

În condiții bune, foarte puțin.

Unele operații pot dura doar câteva milisecunde.

Pentru o pagină simplă, procesul poate părea aproape instantaneu.

Pentru un magazin online complex, browserul poate avea de încărcat sute de resurse și de executat foarte mult cod.

De aceea optimizarea vitezei unui site este atât de importantă.


Concluzie

Data viitoare când scrii o adresă în browser și pagina apare aproape instantaneu, amintește-ți că în spate se întâmplă mult mai multe lucruri decât pare.

DNS-ul găsește serverul, conexiunea este securizată, browserul trimite cererea, serverul răspunde, fișierele sunt descărcate, JavaScript-ul rulează, browserul construiește pagina și GPU-ul ajută la afișarea ei.

Totul în câteva momente.

Internetul pare simplu pentru că toate aceste tehnologii au fost construite astfel încât tu să nu trebuiască să te gândești la ele.

Și poate asta este una dintre cele mai impresionante realizări ale tehnologiei moderne: ai nevoie de un singur lucru pentru a accesa internetul.

Un Enter. 🌐

WhatsApp testează funcția de securitate Scam Alert

Timp de citit: 5 minutes

Meta lansează în versiune beta o nouă funcție WhatsApp, numită Scam Alert, care folosește inteligența artificială direct pe telefon pentru a identifica mesaje ce ar putea face parte dintr-o tentativă de fraudă. Tehnologia este concepută astfel încât conținutul mesajelor să nu părăsească dispozitivul pentru procesare.

Escrocheriile online au devenit tot mai sofisticate. De la mesaje care imită instituții sau companii cunoscute până la tehnici de inginerie socială și tentative de manipulare generate cu ajutorul inteligenței artificiale, atacatorii încearcă să convingă utilizatorii să divulge informații, să acceseze linkuri sau să efectueze plăți.

În acest context, WhatsApp testează Scam Alert, o funcție opțională de securitate bazată pe un model de machine learning care rulează local, pe dispozitivul utilizatorului. Potrivit documentației tehnice publicate de Meta pe 12 august 2026, obiectivul este să ofere un avertisment înainte ca utilizatorul să interacționeze cu un posibil scam, păstrând în același timp principiile criptării end-to-end.

Ce este WhatsApp Scam Alert și cum funcționează?

Scam Alert este, în această etapă, o funcție opțională, disponibilă într-o versiune beta limitată. După activare, WhatsApp descarcă pe telefon un model de machine learning care analizează anumite mesaje primite de la persoane care nu se află în lista de contacte.

Modelul nu caută pur și simplu anumite cuvinte-cheie. Meta spune că acesta utilizează semnale lingvistice și structura conversației, realizând o clasificare probabilistică bazată pe tipare observate în conversații asociate cu fraude. Datele de antrenare provin din conversații scam raportate anterior de utilizatori.

Dacă sistemul estimează că există o probabilitate ridicată ca mesajele să facă parte dintr-o tentativă de fraudă, utilizatorul poate primi un avertisment în conversație. Acesta îi oferă opțiuni precum blocarea și raportarea expeditorului sau continuarea conversației.

Important este că avertismentul nu reprezintă o dovadă absolută că mesajul este fraudulos. Este o măsură de asistență și prevenție, iar utilizatorul păstrează controlul asupra deciziei.

Mesajele nu sunt trimise către Meta pentru analiză

Una dintre cele mai importante caracteristici ale Scam Alert este faptul că analiza are loc direct pe telefon.

Conform Meta, atât modelul de machine learning, cât și datele mesajelor procesate pentru clasificare rămân pe dispozitiv. Conținutul mesajelor nu este transmis automat către WhatsApp, Meta sau către o altă terță parte pentru identificarea fraudelor.

Acest aspect este important deoarece WhatsApp utilizează criptare end-to-end pentru conversațiile personale. O soluție tradițională de detectare a fraudelor ar putea presupune transmiterea mesajelor către servere pentru analiză. Scam Alert încearcă să evite această abordare prin mutarea procesării pe dispozitiv.

Meta definește explicit trei principii pentru această funcție:

  • procesare exclusiv pe dispozitiv;
  • fără raportare automată;
  • control din partea utilizatorului.

Funcția poate fi activată sau dezactivată de utilizator, iar simpla detectare a unui posibil scam nu determină transmiterea automată a conversației către companie.

Ce se întâmplă dacă Scam Alert greșește?

Ca orice sistem de clasificare bazat pe machine learning, Scam Alert poate produce și rezultate false. Un mesaj legitim poate semăna cu un tipar întâlnit în conversațiile frauduloase.

WhatsApp introduce de aceea un mecanism prin care utilizatorul poate marca o conversație ca fiind de încredere, dacă avertismentul este considerat incorect. În acest caz, avertismentul este eliminat, iar Scam Alert nu ar trebui să mai semnaleze respectiva conversație în același mod.

Există și o opțiune suplimentară: dacă utilizatorul alege să aibă încredere în conversație, poate opta pentru transmiterea către WhatsApp a ultimelor cinci mesaje primite, pentru îmbunătățirea acurateței sistemului. Această transmitere este legată de acțiunea explicită a utilizatorului și nu reprezintă raportare automată.

Cum sunt folosite datele fără a expune conversațiile criptate?

Aici se află una dintre componentele tehnice interesante ale proiectului. Meta spune că are nevoie să măsoare dacă Scam Alert funcționează corect: cât de des apare un avertisment și ce fac utilizatorii după apariția acestuia.

Pentru a îmbunătăți Scam Alert fără să colecteze conținutul conversațiilor, Meta folosește două tehnologii de protecție a datelor. Prima (Confidential Federated Analytics) permite analizarea statisticilor în mod distribuit și securizat, fără ca mesajele individuale să fie trimise companiei. A doua (Differential Privacy) adaugă un nivel suplimentar de protecție a datelor, astfel încât rezultatele statistice să nu poată fi folosite pentru a identifica un anumit utilizator sau conversația acestuia.

În practică, sistemul urmărește doar indicatori agregați, precum:

  • numărul aproximativ de avertismente generate;
  • categoriile de acțiuni întreprinse de utilizatori după avertisment.

Aceste date sunt agregate, iar mecanismele de confidențialitate sunt concepute astfel încât informațiile despre o persoană individuală să nu poată fi deduse din statisticile transmise. Meta afirmă că agregatele disponibile companiei nu conțin informații despre un utilizator individual.

Pentru procesarea acestor statistici, Meta utilizează și medii de execuție securizate (Trusted Execution Environments – TEE) și mașini virtuale confidențiale. Arhitectura include, printre altele, verificarea codului executat și mecanisme prin care cercetătorii pot verifica independent anumite componente ale sistemului.

Sistemul împiedică direcționarea modelului AI către persoane specifice

Unul dintre riscurile interesante ale sistemelor AI distribuite este posibilitatea ca un server să livreze unui anumit utilizator o versiune diferită a modelului.

Meta susține că a proiectat Scam Alert astfel încât un model specific să nu poată fi livrat în mod deliberat unui utilizator prestabilit.

Versiunile modelului sunt înregistrate într-un registru public de transparență, iar fiecare versiune este asociată cu hash-uri criptografice. Registrul este de tip append-only, ceea ce înseamnă că intrările pot fi adăugate, dar nu modificate sau șterse ulterior.

În plus, solicitările pentru descărcarea modelului folosesc credentiale anonime și sunt transmise printr-un mecanism OHTTP care elimină IP-ul utilizatorului din cererea văzută de serverul care livrează modelul.

Un alt element important este că atribuirea utilizatorului către variante experimentale ale modelului se face local, pe dispozitiv, folosind aleatoriu, nu printr-o decizie luată de server pentru o persoană identificată.

Utilizatorii și cercetătorii pot verifica ce model rulează

Scam Alert introduce și o componentă de verificabilitate.

Meta intenționează să publice informațiile necesare pentru verificarea integrității modelelor AI. Pe dispozitiv, utilizatorii pot activa jurnale de transparență care arată ce mesaje au fost analizate, rezultatul analizei și versiunea modelului utilizat.

În WhatsApp, informațiile pot fi accesate din Account > Request Info > Scam Alert Activity, potrivit documentației tehnice publicate de Meta.

În paralel, cercetătorii de securitate sunt implicați prin programul Bug Bounty. Meta afirmă că le oferă acces la componentele relevante pentru a verifica dacă mesajele rămân pe dispozitiv și dacă modelul are într-adevăr scopul declarat de detectare a scam-urilor.

Când va fi disponibil Scam Alert pentru toți utilizatorii WhatsApp?

În acest moment nu există încă o dată de lansare oficială.

Meta descrie Scam Alert drept o funcție aflată într-o versiune beta limitată și precizează că sistemul va fi testat și îmbunătățit înainte de disponibilitatea la scară largă. Compania lucrează inclusiv cu cercetători din comunitatea Bug Bounty pentru a identifica probleme de securitate, confidențialitate și comportament al modelului.

Prin urmare, utilizatorii WhatsApp nu ar trebui să presupună că funcția este deja disponibilă pe toate telefoanele sau în toate regiunile.

De ce este importantă această abordare?

Scam Alert arată o direcție interesantă pentru securitatea aplicațiilor de mesagerie: folosirea AI pentru protecție fără transformarea conversațiilor private într-o sursă centralizată de date pentru analiză.

Potrivit BleepingComputer, WhatsApp are peste 3 miliarde de utilizatori în peste 180 de țări, ceea ce face ca orice mecanism de prevenire a fraudelor implementat la nivelul platformei să poată avea un impact semnificativ.

În același timp, utilizatorii trebuie să înțeleagă că Scam Alert nu înlocuiește atenția personală. Un model AI poate identifica tipare și poate avertiza asupra unor conversații suspecte, dar nu poate garanta că fiecare mesaj fraudulos va fi detectat.

Regula de bază rămâne aceeași: nu transmite coduri de autentificare, parole, date bancare sau alte informații sensibile doar pentru că un expeditor pretinde că reprezintă o bancă, o companie, un prieten sau o instituție.

Concluzie

WhatsApp Scam Alert este o încercare de a combina detectarea automată a fraudelor cu protejarea confidențialității. Modelul de machine learning rulează local, mesajele nu sunt trimise automat către Meta pentru clasificare, iar utilizatorul decide dacă un avertisment este corect și dacă dorește să raporteze conversația.

Mai mult, Meta introduce mecanisme de transparență, registre publice pentru versiunile modelelor, verificare criptografică și testare prin cercetători externi.

Pentru utilizatorul obișnuit, beneficiul este simplu: dacă funcția ajunge la o lansare completă și modelul se dovedește suficient de precis, WhatsApp ar putea oferi un strat suplimentar de protecție împotriva mesajelor scam, fără ca analiza conversațiilor să necesite renunțarea la criptarea end-to-end.

Totuși, pentru moment, Scam Alert trebuie privit ca un sistem aflat în testare, nu ca o garanție împotriva fraudelor. Cea mai eficientă apărare rămâne combinația dintre tehnologia de securitate, actualizarea aplicației și capacitatea utilizatorului de a recunoaște semnalele unei tentative de fraudă.

Sursa: engineering.fb.com

Cum securizezi un laptop Linux pe rețele Wi-Fi publice

Timp de citit: 4 minutes

Folosirea unui laptop Linux într-o cafenea, aeroport, hotel sau spațiu de coworking este o soluție practică pentru utilizatorii mobili. Totuși, aceste rețele Wi-Fi publice pot reprezenta un risc major pentru confidențialitatea datelor. Atacatorii pot monitoriza traficul, pot crea rețele false care imită hotspot-uri legitime sau pot încerca să exploateze servicii expuse ale sistemului.

Spre deosebire de Windows și macOS, multe distribuții Linux nu activează automat un profil special pentru rețele publice. Utilizatorul trebuie să configureze manual măsurile de protecție pentru a reduce suprafața de atac.

Acest ghid explică cele mai importante metode pentru securizarea unui laptop Linux conectat la Wi-Fi public.

Principalele riscuri ale utilizării unui laptop Linux pe rețele Wi-Fi publice

O rețea wireless publică nu trebuie considerată implicit sigură. Chiar dacă parola este oferită de cafenea sau hotel, utilizatorul nu controlează infrastructura de rețea.

Cele mai frecvente amenințări includ:

  • Interceptarea traficului de rețea – atacatorii pot încerca să observe conexiunile sau metadatele traficului.
  • Rețele Wi-Fi false („evil twin”) – un hotspot creat pentru a imita o rețea cunoscută și a atrage utilizatori.
  • Scanarea serviciilor active – aplicațiile care acceptă conexiuni externe pot deveni puncte de atac.
  • Acces fizic la laptop – pierderea sau furtul dispozitivului poate expune fișiere personale dacă discul nu este criptat.

Un sistem Linux bine configurat poate oferi un nivel ridicat de securitate, dar necesită câteva ajustări manuale.

Dezactivează serviciile Linux care nu sunt necesare

Un prim pas important este oprirea serviciilor de rețea care nu sunt necesare, deoarece acestea pot deveni puncte de acces pentru atacatori.

Poți verifica serviciile active cu ajutorul terminalului (în funcție de distribuție și de aplicațiile instalate):

sudo ss -tulpn | grep -E '(LISTEN|UNCONN)'

sau

sudo lsof -i -P -n | grep LISTEN

Această comandă afișează porturile și procesele care acceptă conexiuni. Dacă nu ai nevoie de anumite servicii în timpul deplasărilor, este recomandat să le oprești temporar.

Exemple de servicii care pot fi dezactivate:

  • SSH – dacă laptopul nu este folosit ca server administrat remote.
  • Samba (smbd/nmbd) – pentru partajarea fișierelor în rețea.
  • Avahi daemon – pentru descoperirea automată a dispozitivelor și serviciilor locale.
  • CUPS – dacă nu folosești imprimante prin rețea.

Pentru oprirea unui serviciu:

sudo systemctl stop "service_name"

Această abordare limitează posibilitățile unui atacator conectat la aceeași rețea Wi-Fi.

Dacă utilizezi rețele Wi-Fi publice folosește un VPN de încredere

Un VPN (Virtual Private Network) creează un tunel criptat între laptopul tău și serverul VPN. Astfel, traficul sensibil este protejat înainte de a părăsi dispozitivul.

Un VPN este recomandat mai ales când:

  • folosești internet banking;
  • lucrezi cu documente confidențiale;
  • accesezi conturi profesionale;
  • utilizezi rețele Wi-Fi necunoscute.

Multe servicii VPN oferă aplicații dedicate pentru Linux sau configurații OpenVPN compatibile cu majoritatea distribuțiilor.

Este important de reținut că un VPN nu înlocuiește toate măsurile de securitate. El protejează traficul de rețea, dar nu împiedică malware-ul, furtul fizic al dispozitivului sau parolele compromise.

Pentru mai multă siguranță pe rețele Wi-Fi publice folosește un firewall

Majoritatea distribuțiilor Linux moderne includ suport pentru firewall la nivel de sistem prin netfilter, componentă integrată în kernel-ul Linux. Totuși, interfața de configurare diferă de la o distribuție la alta.

UFW (Uncomplicated Firewall) este unul dintre cele mai populare instrumente pentru configurarea simplificată a firewall-ului, fiind utilizat în special în ecosistemul Debian/Ubuntu. Acesta este inclus implicit sau disponibil rapid în distribuții precum:

  • Ubuntu – UFW este instalat în mod obișnuit și poate fi activat direct;
  • Linux Mint – include suport pentru UFW, fiind recomandat utilizatorilor desktop;
  • Debian – UFW poate fi instalat din surse oficiale, dar nu este activat automat;
  • Pop!_OS – bazat pe Ubuntu, permite utilizarea UFW;
  • Kubuntu, Xubuntu și alte derivate Ubuntu – suportă UFW prin pachetele disponibile.

Alte distribuții Linux folosesc instrumente diferite:

  • Fedora Linux, Red Hat Enterprise Linux și distribuțiile compatibile folosesc în principal firewalld;
  • Arch Linux oferă suport pentru mai multe soluții, inclusiv nftables, iptables și firewalld, dar configurarea este lăsată mai mult utilizatorului;
  • openSUSE utilizează de regulă firewalld sau alte configurații bazate pe SUSE Firewall.

Pe un laptop folosit în rețele Wi-Fi publice, obiectivul principal nu este instrumentul ales, ci politica de securitate aplicată: blocarea conexiunilor inițiate din exterior și permiterea doar a traficului necesar.

Pentru utilizatorii Ubuntu și distribuțiile derivate, o configurație minimă poate fi:

Pe distribuții precum Ubuntu, UFW (Uncomplicated Firewall) poate fi activat astfel:

sudo ufw enable

Pentru verificarea statusului:

sudo ufw status

O configurație obișnuită pentru un laptop personal este:

sudo ufw default deny incoming sudo ufw default allow outgoing

Aceasta blochează conexiunile inițiate către laptop, permițând în același timp navigarea normală pe internet.

Configurează browserul pentru mai multă confidențialitate

Browserul reprezintă una dintre principalele interfețe prin care datele circulă online.

Pentru utilizatorii Linux, Firefox poate fi configurat pentru securitate suplimentară prin:

  • activarea DNS over HTTPS (DoH);
  • blocarea trackerelor;
  • folosirea actualizărilor automate;
  • instalarea extensiilor de securitate cunoscute.

DNS over HTTPS împiedică expunerea simplă a solicitărilor DNS către persoane care monitorizează aceeași rețea.

Activează criptarea discului și blocarea automată a ecranului

Securitatea nu înseamnă doar protecția conexiunii la internet. Laptopul în sine trebuie protejat.

Recomandări esențiale:

  • activează criptarea completă a discului folosind LUKS;
  • utilizează o parolă puternică;
  • setează blocarea automată a ecranului după o perioadă scurtă de inactivitate;
  • evită să lași laptopul nesupravegheat în spații publice.

Dacă un laptop este pierdut sau furat, criptarea discului poate împiedica accesul direct la fișierele personale.

Elemente de verificat înainte de utilizarea unei rețele Wi-Fi publice

Înainte să te conectezi la o rețea necunoscută, verifică:

  • Firewall activ
  • VPN pornit
  • Servicii inutile dezactivate
  • Sistem și aplicații actualizate
  • Criptare disc activată
  • Blocare automată a ecranului configurată
  • Browser configurat pentru confidențialitate

Cu setările potrivite un laptop Linux poate fii în siguranță pe rețele Wi-Fi publice

Linux este apreciat pentru controlul oferit utilizatorului și pentru flexibilitate, însă securitatea maximă depinde de configurare. Un laptop Linux folosit în spații publice trebuie tratat ca orice alt dispozitiv conectat la internet: cu protecții active și reguli clare de utilizare.

Prin combinarea unui firewall configurat corect, a unui VPN, optimizarea serviciilor și utlizarea criptării datelor, utilizatorii Linux pot reduce semnificativ riscurile asociate rețelelor Wi-Fi publice.

Aplicarea unor măsuri de securitate adecvate contribuie la protejarea informațiilor personale și profesionale, indiferent de rețeaua Wi-Fi la care te conectezi.

PRODUSE RECOMANDATE

Milioane de PC-uri încă rulează Windows 10

Timp de citit: 3 minutes

La aproape un an de la încheierea suportului oficial pentru Windows 10, multe organizații încă folosesc acest sistem de operare în infrastructura lor IT. Deși, la prima vedere, computerele continuă să funcționeze normal, realitatea din punct de vedere al securității este cu totul alta.

Acest articol se bazeaza pe o analiză publicată de Lansweeper. Datele colectate din milioane de active IT și zeci de mii de organizații din întreaga lume, arată că dispozitivele care rulează Windows 10 acumulează aproape de trei ori mai multe vulnerabilități active decât cele cu Windows 11. Diferența nu este doar statistică, ci reprezintă un risc concret pentru securitatea companiilor și pentru continuitatea operațională.

Windows 11 domină, dar milioane de pc-uri folosesc încă Windows 10

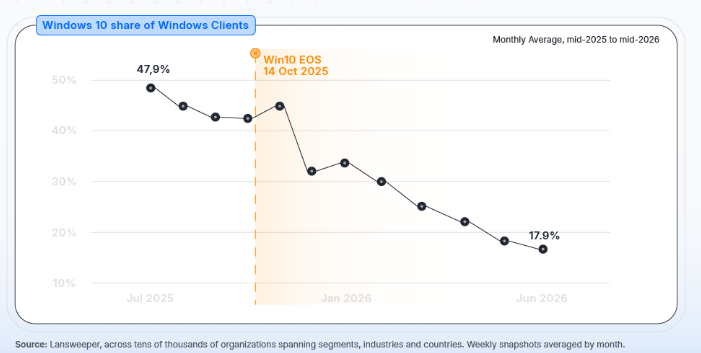
Conform datelor Lansweeper, Windows 11 rulează pe aproximativ 78,8% dintre dispozitivele Windows. În același timp ce 16,9% dintre pc-uri folosesc încă Windows 10. Cu alte cuvinte, aproximativ unul din șase PC-uri continuă să funcționeze pe un sistem de operare care nu mai beneficiază de actualizări de securitate.

Migrarea accelerată observată înainte de încetarea suportului Microsoft a încetinit semnificativ. Organizațiile care au putut face upgrade au făcut deja acest pas, iar cele rămase se confruntă, în general, cu dificultăți de implementare. Acestea pot varia: hardware incompatibil, aplicații vechi sau constrângeri bugetare.

16,9% dintre pc-uri folosesc încă Windows 10.

Diferența reală între Windows 10 și 11 este nivelul de risc

Cel mai important indicator prezentat de Lansweeper nu este procentul dispozitivelor migrate, ci nivelul de expunere la vulnerabilități.

Analiza arată că:

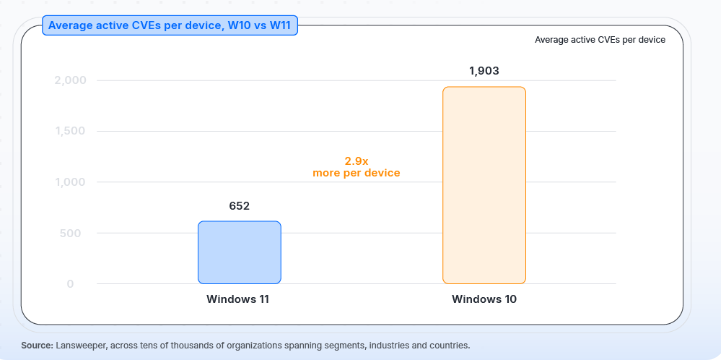
  • un dispozitiv cu Windows 10 are în medie 1.903 vulnerabilități (CVE) active;
  • un dispozitiv cu Windows 11 are aproximativ 652 vulnerabilități active.

Rezultatul este un raport de aproximativ 2,9 la 1, ceea ce înseamnă că sistemele Windows 10 sunt expuse unui risc de aproape trei ori mai mare.

Mai îngrijorător este faptul că această diferență continuă să crească în fiecare lună. Microsoft publică remedieri de securitate pentru Windows 11, însă vulnerabilitățile similare descoperite în Windows 10 nu mai sunt corectate prin actualizările standard.

Nu contează doar numărul vulnerabilităților, ci și gravitatea lor

Datele Lansweeper evidențiază un aspect și mai important.

Din totalul vulnerabilităților identificate pe dispozitivele Windows 10:

  • 66,6% sunt clasificate High sau Critical;
  • 2,4% sunt vulnerabilități exploatate activ în atacuri reale („known exploited”).
nivel de risc Windows 10 vs Windows 11

Acest lucru înseamnă că multe dintre problemele existente nu sunt doar teoretice. Ele sunt deja utilizate de atacatori în campanii de ransomware, malware sau compromitere a infrastructurilor IT.

În plus, specialiștii explică fenomenul de patch diffing: după publicarea actualizărilor pentru Windows 11, atacatorii analizează modificările și identifică aceleași vulnerabilități rămase necorectate în Windows 10, dezvoltând exploit-uri dedicate.

De ce organizațiile folosesc încă Windows 10?

La prima vedere, răspunsul pare simplu: costurile. În realitate, situația este mai complexă.

IMM-urile rămân cel mai mult în urmă

Companiile mici și mijlocii înregistrează cea mai mare pondere de dispozitive Windows 10.

Potrivit datelor Lansweeper:

  • 21,4% dintre PC-urile detinute de companiile mici si mijlocii rulează încă Windows 10;
  • în organizațiile enterprise procentul este de 16,6%.

Explicația ține în principal de bugetele limitate și de ciclurile mai lungi de înlocuire a echipamentelor.

Utilizarea Windows 10 diferă semnificativ în funcție de industrie

Distribuția nu este uniformă între sectoarele economice. Cele mai ridicate procente de sisteme Windows 10 se întâlnesc în:

  • sănătate și industria farmaceutică (23%);
  • retail și bunuri de consum (22,7%);
  • producție industrială (18%).

Aceste domenii utilizează frecvent echipamente certificate, terminale POS, controlere industriale sau dispozitive integrate în procese tehnologice, unde schimbarea sistemului de operare necesită validări costisitoare sau chiar înlocuirea întregului echipament.

Unele sisteme nici măcar nu pot fi actualizate

Un alt rezultat interesant al studiului este că nu toate dispozitivele Windows 10 pot fi migrate.

Lansweeper estimează că aproximativ 2,8% dintre sistemele Windows 10 utilizează hardware incompatibil cu Windows 11, ceea ce înseamnă că singura soluție este înlocuirea fizică a echipamentului.

Aceste situații sunt frecvente în cazul:

  • terminalelor POS;
  • echipamentelor industriale;
  • dispozitivelor rugged;
  • sistemelor integrate în linii de producție.

Diferența este importantă din perspectiva planificării IT: un calculator compatibil reprezintă un proiect de migrare, în timp ce unul incompatibil implică investiții în hardware nou.

Riscul nu este doar tehnic, ci și de conformitate

Folosirea unui sistem de operare fără suport afectează și conformitatea cu standardele moderne de securitate.

Organizațiile care trebuie să respecte cerințe privind protecția datelor, auditul de securitate sau standarde precum ISO 27001 și cerințele privind cyber resilience pot întâmpina dificultăți în justificarea utilizării unor sisteme fără suport oficial.

De asemenea, asigurările de risc cibernetic și auditurile externe analizează tot mai atent existența sistemelor End of Life în infrastructura companiei.

Extended Security Updates nu reprezintă o soluție permanentă

Microsoft oferă programul Extended Security Updates (ESU) pentru anumite categorii de utilizatori, însă acesta trebuie privit ca o soluție temporară.

Programul prelungește disponibilitatea actualizărilor de securitate pentru o perioadă limitată și contra cost, fără a elimina necesitatea migrării către o platformă suportată. Potrivit Lansweeper, după expirarea acestei perioade, un număr semnificativ de dispozitive va intra automat în categoria sistemelor complet nesuportate.

Concluzie

Datele publicate de Lansweeper confirmă ceea ce specialiștii în securitate cibernetică anticipau: problema nu mai este câte organizații folosesc Windows 10, ci nivelul de risc pe care acestea și-l asumă.

Un dispozitiv Windows 10 expune organizația la aproape trei ori mai multe vulnerabilități active decât un pc Windows 11, iar diferența va continua să crească pe măsură ce noile actualizări de securitate vor fi disponibile exclusiv pentru platformele suportate. Pentru companii, migrarea nu mai este doar un proiect de modernizare IT, ci o măsură esențială de reducere a riscului operațional, de conformitate și de protecție împotriva atacurilor informatice.

Sursa: lansweeper.com

PRODUSE RECOMANDATE

Ce este deepfake-ul si cum il recunosti?

Timp de citit: 2 minutes

În ultimii ani, inteligența artificială a evoluat spectaculos, iar una dintre cele mai discutate tehnologii este deepfake-ul. Videoclipuri în care persoane par să spună lucruri pe care nu le-au spus niciodată sau imagini care par complet reale au devenit tot mai ușor de realizat.

Din acest motiv, tot mai mulți utilizatori se întreabă ce este deepfake-ul si cum il recunosti. Într-o lume în care conținutul generat de AI devine din ce în ce mai convingător, abilitatea de a identifica materialele false este mai importantă ca niciodată.

Ce este deepfake-ul si cum il recunosti in era AI

Pentru a înțelege ce este deepfake-ul si cum il recunosti, trebuie să știm mai întâi ce înseamnă termenul.

Deepfake-ul reprezintă un conținut audio, video sau imagine generat ori modificat cu ajutorul inteligenței artificiale pentru a imita o persoană reală.

Tehnologia poate:

  • reproduce vocea unei persoane;
  • modifica expresiile faciale;
  • crea videoclipuri realiste;
  • genera imagini care par autentice.

Rezultatul poate fi extrem de convingător, mai ales pentru utilizatorii care nu cunosc detaliile tehnice.

Cum funcționează tehnologia deepfake

În spatele deepfake-urilor se află modele AI antrenate pe cantități mari de date.

Aceste sisteme analizează:

  • fotografii;
  • videoclipuri;
  • înregistrări audio;
  • expresii faciale;
  • mișcări ale feței.

Pe baza acestor informații, AI-ul poate genera conținut nou care seamănă foarte mult cu persoana originală.

De ce sunt deepfake-urile o problemă

Atunci când discutăm despre ce este deepfake-ul si cum il recunosti, trebuie să înțelegem și riscurile.

Deepfake-urile pot fi folosite pentru:

  • dezinformare;
  • fraude online;
  • manipulare;
  • furt de identitate;
  • răspândirea informațiilor false.

Pe măsură ce tehnologia devine mai accesibilă, diferența dintre realitate și conținutul generat artificial poate fi mai greu de observat.

Ce este deepfake-ul si cum il recunosti dupa semne vizuale

Deși tehnologia a evoluat foarte mult, există încă anumite indicii care pot trăda un deepfake.

Fii atent la:

  • mișcări nefirești ale feței;
  • clipit rar sau nenatural;
  • expresii faciale ciudate;
  • sincronizare imperfectă între voce și imagine;
  • detalii neclare în jurul ochilor sau gurii.

Aceste semne nu apar întotdeauna, însă pot indica faptul că materialul a fost modificat.

Cum recunoști un deepfake audio

Nu doar videoclipurile pot fi falsificate.

Vocea generată de AI poate prezenta:

  • intonație artificială;
  • pauze neobișnuite;
  • lipsa emoțiilor naturale;
  • pronunție inconsistentă.

Totuși, modelele moderne devin din ce în ce mai greu de diferențiat de vocile reale.

Verificarea sursei este esențială

Una dintre cele mai eficiente metode de a înțelege ce este deepfake-ul si cum il recunosti este verificarea sursei.

Înainte de a distribui un videoclip sau o imagine:

  • verifică proveniența materialului;
  • caută confirmări din surse credibile;
  • compară informația cu alte publicații;
  • verifică data și contextul.

De multe ori, analiza sursei oferă mai multe informații decât analiza imaginii în sine.

Inteligența artificială poate detecta deepfake-uri

Interesant este faptul că AI-ul este folosit și pentru detectarea conținutului fals.

Sistemele moderne pot analiza:

  • expresiile faciale;
  • modelele audio;
  • pixelii imaginilor;
  • anomaliile digitale.

Aceste instrumente devin tot mai importante în lupta împotriva dezinformării.

Viitorul deepfake-urilor

Pe măsură ce tehnologia avansează, deepfake-urile vor deveni și mai realiste.

În viitor este posibil să vedem:

  • videoclipuri aproape imposibil de identificat;
  • traduceri video automate cu sincronizare facială;
  • conținut personalizat generat în timp real;
  • integrarea AI în producția multimedia.

Acest lucru va face educația digitală și verificarea informațiilor mai importante ca oricând.

Concluzie

Dacă te-ai întrebat ce este deepfake-ul si cum il recunosti, răspunsul este că vorbim despre o tehnologie bazată pe inteligență artificială care poate crea imagini, videoclipuri și înregistrări audio extrem de realiste.

Deși deepfake-urile pot avea utilizări legitime în divertisment și producție media, ele pot fi folosite și pentru manipulare sau dezinformare. Din acest motiv, verificarea surselor și analiza critică a conținutului online sunt esențiale în 2026.

Ghid complet de securizare a contului Gmail în 2026

Timp de citit: 3 minutes

Contul de Gmail a devenit centrul identității digitale pentru miliarde de utilizatori din întreaga lume. Pe lângă e-mail, acesta oferă acces la servicii precum Google Drive, Google Photos, YouTube, Google Wallet, Android și numeroase aplicații conectate prin autentificare Google. Din acest motiv, compromiterea unui cont Gmail poate avea consecințe mult mai grave decât simpla pierdere a accesului la mesaje.

În 2026, atacurile cibernetice bazate pe phishing, furt de parole și malware continuă să reprezinte principalele metode prin care infractorii încearcă să obțină acces la conturile Google. Din fericire, Google pune la dispoziția utilizatorilor instrumente avansate pentru monitorizarea activității contului și identificarea accesărilor neautorizate.

Cum afli dacă cineva ți-a accesat contul de Gmail

Verifică dispozitivele conectate la contul Google

Primul pas recomandat de Google este verificarea tuturor dispozitivelor care au acces la contul tău.

Accesează secțiunea Google Account > Security > Your Devices > Manage all devices. Aici vei vedea telefoanele, tabletele, calculatoarele și sesiunile active asociate contului tău.

Google afișează:

  • tipul dispozitivului;
  • locația aproximativă;
  • data ultimei activități;
  • browserul sau aplicația utilizată;
  • statusul conectării.

Este important de știut că aceeași persoană poate apărea de mai multe ori în listă. Google explică faptul că mai multe sesiuni pot proveni de pe același dispozitiv dacă ai folosit aplicații diferite, browsere diferite sau ferestre private de navigare.

Totuși, dacă observi un dispozitiv pe care nu îl recunoști, acesta trebuie tratat ca un potențial incident de securitate.

Verifică activitatea recentă din Gmail

Puțini utilizatori cunosc funcția „Last Account Activity”, disponibilă direct în Gmail.

Pe versiunea desktop:

  1. Deschide Gmail.
  2. Derulează până în partea de jos a paginii.
  3. Apasă pe „Details” din secțiunea „Last account activity”.

Google îți va afișa:

  • ultimele accesări ale contului;
  • tipul accesului (browser, aplicație, POP, IMAP);
  • adresele IP utilizate;
  • locațiile aproximative;
  • sesiunile active simultan.

În prezent, Google păstrează informații despre ultimele accesări și poate semnala inclusiv IP-uri considerate suspecte.

Semne că un cont Gmail ar putea fi compromis

Există câteva indicii care merită investigate imediat:

Primești notificări de conectare pe care nu le recunoști

Google trimite alerte atunci când detectează autentificări de pe dispozitive noi sau din locații neobișnuite.

Dacă primești astfel de notificări fără să fi încercat să te conectezi, este recomandat să verifici imediat activitatea contului.

Apar dispozitive necunoscute

Prezența unui telefon, laptop sau browser necunoscut în lista dispozitivelor conectate poate indica acces neautorizat.

Observi modificări în setările contului

Atacatorii încearcă frecvent să schimbe:

  • adresa de recuperare;
  • numărul de telefon;
  • metodele de autentificare;
  • permisiunile acordate aplicațiilor terțe.

Orice modificare neașteptată trebuie verificată imediat.

Primești coduri de verificare nesolicitate

Dacă primești coduri de autentificare fără să inițiezi procesul de conectare, este posibil ca cineva să încerce să acceseze contul folosind parola ta.

Ce trebuie să faci dacă observi activitate suspectă

Schimbă parola imediat

Google recomandă folosirea unei parole unice pentru fiecare cont important.

O parolă puternică ar trebui să:

  • aibă minimum 12 caractere;
  • includă litere mari și mici;
  • conțină cifre și simboluri;
  • să nu fie reutilizată pe alte site-uri.

Activează autentificarea în doi pași

Conform recomandărilor actuale Google, autentificarea în doi pași rămâne una dintre cele mai eficiente măsuri de protecție.

În 2026, Google recomandă în special:

  • Google Prompts;
  • aplicații de autentificare;
  • chei hardware de securitate (Security Keys).

Aceste metode oferă un nivel de protecție superior codurilor SMS.

Rulează Security Checkup

Google oferă gratuit instrumentul Security Checkup, care analizează:

  • dispozitivele conectate;
  • activitatea recentă;
  • parolele compromise;
  • aplicațiile cu acces la cont;
  • metodele de recuperare.

Dacă există probleme, sistemul afișează recomandări personalizate pentru remediere.

Elimină aplicațiile pe care nu le mai folosești

Multe breșe apar prin aplicații terțe părți care păstrează acces la cont ani de zile după instalare. Verifică periodic lista aplicațiilor conectate și elimină orice serviciu pe care nu îl mai utilizezi.

Cum îți protejezi contul Gmail pe termen lung

Experții în securitate recomandă câteva măsuri simple, dar eficiente:

  • activează autentificarea în doi pași;
  • actualizează periodic parola;
  • verifică lunar dispozitivele conectate;
  • evită accesarea linkurilor primite în e-mailuri suspecte;
  • nu introduce datele de autentificare pe site-uri necunoscute;
  • folosește un manager de parole;
  • actualizează constant sistemul de operare și browserul.

Pentru utilizatorii care gestionează informații sensibile, Google oferă și programul Advanced Protection Program, destinat persoanelor expuse riscurilor ridicate de atacuri cibernetice.

Importanța verificării periodice a activității contului Gmail

Verificarea periodică a activității contului Gmail este una dintre cele mai simple metode prin care poți preveni accesul neautorizat la datele tale personale. Google oferă în 2026 instrumente complete pentru monitorizarea dispozitivelor conectate, analiza activității recente și identificarea tentativelor de acces suspect.

Într-un context în care atacurile de tip phishing și furtul de credențiale sunt tot mai sofisticate, câteva minute dedicate verificării securității contului pot preveni pierderea accesului la e-mail, documente, fotografii și alte servicii esențiale asociate contului Google.

Sursa: support.google.com

PRODUSE RECOMANDATE

Atlas Menu, aplicația cheat pentru GTA Online, compromisă

Timp de citit: 3 minutes

Atlas Menu, popularul serviciu de cheat pentru Grand Theft Auto V (GTA Online) și Counter-Strike 2, a fost compromis în urma unui atac informatic. Un atacator susține că a obținut acces complet la infrastructura aplicației și a publicat online o bază de date care conține aproximativ 64.000 de înregistrări ale utilizatorilor.

Incidentul readuce în atenție un adevăr ignorat de mulți jucători: utilizarea aplicațiilor de cheat nu implică doar riscul suspendării contului de joc, ci și expunerea la amenințări serioase de securitate și confidențialitate.

Ce date au fost expuse în urma atacului

Conform platformei Have I Been Pwned, baza de date publicată conține:

  • adrese de e-mail;
  • nume de utilizator;
  • adrese IP;
  • tichete și conversații de suport;
  • parole stocate sub formă de hash bcrypt;
  • chei de licență pentru meniurile de cheat;
  • date de înregistrare;
  • identificatori asociați conturilor Rockstar Games.

Deși parolele nu au fost publicate în format text clar, expunerea acestora rămâne un risc important, mai ales pentru utilizatorii care reutilizează aceleași credențiale pe mai multe platforme.

Potrivit Have I Been Pwned, breșa afectează aproximativ 63.900 de conturi unice și a avut loc în luna mai 2026.

Acuzații privind monitorizarea utilizatorilor prin capturi de ecran

Partea cea mai controversată a incidentului nu este însă doar scurgerea de date. Atacatorul care revendică compromiterea sistemelor Atlas susține că software-ul ar fi colectat și stocat capturi de ecran ale utilizatorilor.

Deși aceste acuzații nu au fost confirmate oficial și nu există în prezent dovezi publice complete care să demonstreze amploarea unei astfel de practici, simpla posibilitate ridică semne serioase de întrebare privind nivelul de acces pe care aplicațiile de cheat îl solicită pe sistemele utilizatorilor.

Majoritatea programelor de cheat operează cu privilegii ridicate pentru a evita mecanismele anti-cheat implementate de dezvoltatorii jocurilor. Acest lucru le permite să interacționeze profund cu sistemul de operare și teoretic, să acceseze informații sensibile.

De ce sunt aplicațiile de cheat o țintă atractivă pentru atacatori

Din perspectiva securității cibernetice, platformele de cheat reprezintă o categorie aparte de risc.

Aceste servicii gestionează comunități mari de utilizatori care efectuează plăți, folosesc adrese de e-mail reale și își conectează conturile de gaming. În plus, aceste platforme operează într-o zonă gri din punct de vedere legal și nu investesc întotdeauna în securitate.

Breșa Atlas Menu demonstrează exact acest lucru: chiar și organizațiile care dezvoltă instrumente sofisticate pentru a ocoli mecanismele de securitate ale jocurilor pot deveni victime ale unor practici slabe de protecție a datelor.

Impactul asupra utilizatorilor GTA Online și CS2

Pentru utilizatorii afectați, consecințele pot depăși simpla expunere a unei adrese de e-mail.

Datele publicate pot fi utilizate pentru:

  • campanii de phishing țintite;
  • tentative de preluare a conturilor;
  • atacuri de tip credential stuffing;
  • identificarea utilizatorilor pe alte platforme;
  • compromiterea conturilor asociate ecosistemului Rockstar Games sau altor servicii online.

În plus, publicarea conversațiilor de suport poate dezvălui informații suplimentare despre identitatea utilizatorilor, metodele de plată sau configurațiile folosite.

Ce trebuie să facă utilizatorii afectați

Experții în securitate recomandă câteva măsuri imediate pentru persoanele care au utilizat Atlas Menu:

  1. Schimbarea parolei utilizate pe platformă.
  2. Schimbarea aceleiași parole pe orice alt serviciu unde a fost reutilizată.
  3. Activarea autentificării multifactor (2FA) acolo unde este disponibilă.
  4. Monitorizarea activității suspecte pe conturile de e-mail și gaming.
  5. Verificarea expunerii datelor prin servicii specializate de monitorizare a breșelor.

Riscul utilizării aplicațiilor de cheat

Cazul Atlas Menu este un exemplu relevant pentru tendința tot mai frecventă în securitatea cibernetică. Utilizatorii nu sunt expuși doar prin platformele oficiale, ci și prin ecosistemele terțe pe care aleg să le folosească.

Indiferent dacă vorbim despre aplicații de cheat, extensii neoficiale, moduri sau software descărcat din surse necunoscute, fiecare componentă suplimentară instalată pe un sistem poate deveni o poartă de acces pentru atacatori.

Breșa Atlas Menu nu reprezintă doar o știre din lumea gamingului. Este un studiu de caz despre importanța securității datelor, a transparenței și a evaluării riscurilor înainte de a acorda acces unor aplicații care funcționează la nivel profund în sistemul de operare. Pentru utilizatorii GTA Online și CS2, mesajul este clar: avantajele pe termen scurt oferite de un cheat pot veni la pachet cu riscuri de securitate mult mai costisitoare pe termen lung.

Surse: theregister.com, github.com, haveibeenpwned.com

Vulnerabilitate Chromium: risc major pentru utilizatorii Chrome

Timp de citit: 2 minutes

Utilizatorii browserelor bazate pe Chromium, inclusiv Chrome, Edge, Brave sau Opera, se confruntă cu o nouă problemă de securitate care ridică semne serioase de întrebare privind protecția datelor și siguranța navigării online. O vulnerabilitate Chromium recent readusă în atenție ar putea permite site-urilor malițioase să exploateze browserul fără descărcări, fără notificări și, în unele cazuri, fără nicio interacțiune din partea utilizatorului.

De ce este atât de periculoasă această vulnerabilitate Chromium?

Problema afectează componenta Browser Fetch, o funcționalitate introdusă pentru a permite browserelor să continue descărcările în fundal chiar și după închiderea unei file. Inițial, scopul era unul legitim: îmbunătățirea experienței utilizatorilor în cazul fișierelor mari sau al conținutului multimedia.

Totuși, cercetătoarea în securitate cibernetică Lyra Rebane a demonstrat că această funcție poate fi exploatată pentru a crea conexiuni persistente între browser și servere externe controlate de atacatori. Practic, un site aparent obișnuit poate menține procese active în fundal și poate transforma browserul într-un punct de acces pentru activități malițioase.

Cum funcționează atacul?

Totul decurge foarte simplu. Utilizatorul accesează un site web aparent legitim: poate fi un articol, un rezultat din motorul de căutare sau chiar o pagină distribuită pe rețele sociale.

În fundal, browserul stabilește o conexiune persistentă care continuă să ruleze chiar și după părăsirea paginii. În anumite implementări Chromium, această conexiune poate supraviețui inclusiv după repornirea browserului sau a dispozitivului.

Astfel, browserul compromis poate fi utilizat pentru:

  • intermediere anonimă de trafic (proxy);
  • participare la atacuri DDoS;
  • redirecționare de conexiuni către alte servere;
  • monitorizarea unor activități limitate de navigare.

Experții compară efectul cu un “mini-botnet” construit direct în browser.

O vulnerabilitate Chromium cunoscută inca din 2022

Potrivit informațiilor publicate, vulnerabilitatea a fost raportată către Google încă din 2022. Mai mult, aceasta ar fi fost clasificată intern drept problemă severă, însă corecția nu a ajuns încă la utilizatori, iar codul demonstrativ (proof-of-concept) a devenit între timp public.

Impactul este amplificat de faptul că Chromium stă la baza majorității browserelor moderne. Nu este afectat doar Google Chrome, ci întregul ecosistem construit pe acest proiect open-source.

Browserele despre care s-a menționat că pot fi afectate includ:

  • Google Chrome
  • Microsoft Edge
  • Brave
  • Opera
  • Vivaldi
  • Arc Browser

Browserele Firefox și Safari nu utilizează mecanismul Browser Fetch, deci nu sunt vizate de această problemă specifică.

PRODUSE RECOMANDATE
Cum te poți proteja până la apariția unui update?

În prezent nu există o soluție oficială disponibilă pentru toți utilizatorii, însă există câteva măsuri preventive recomandate:

Evită site-urile necunoscute

Accesarea paginilor dubioase sau a linkurilor provenite din surse nesigure crește riscul de exploatare.

Monitorizează comportamentul browserului

Ferestre neașteptate legate de descărcări sau notificări neobișnuite pot reprezenta indicii ale unui comportament suspect.

Actualizează browserul constant

Chiar dacă patch-ul nu este încă lansat, actualizările regulate rămân esențiale pentru remedierea altor vulnerabilități critice.

Folosește soluții suplimentare de securitate

Extensiile de protecție, filtrele anti-malware și monitorizarea traficului pot reduce riscurile.

Impactul asupra utilizatorilor

Această vulnerabilitate Chromium evidențiază încă o dată cât de importantă este securitatea browserelor moderne. Într-un context în care majoritatea utilizatorilor petrec ore întregi online, simpla accesare a unei pagini web nu ar trebui să reprezinte un risc.

Până la apariția unei remedieri oficiale, vigilența utilizatorilor rămâne cea mai eficientă metodă de protecție împotriva unor atacuri care pot rula aproape invizibil în fundal.

Sursa: androidauthority.com