Ce este modul Hibernate în Windows 11 și când merită folosit

Timp de citit: 4 minutes

Modul Hibernate din Windows 11 este conceput pentru situațiile în care vrei să îți păstrezi sesiunea de lucru, dar nu intenționezi să folosești PC-ul pentru o perioadă mai lungă. Spre deosebire de modul Sleep, Hibernate salvează starea sistemului pe unitatea de stocare și reduce consumul de energie la un nivel foarte scăzut. La următoarea pornire, Windows vaîncarca starea salvată anterior, astfel încât să poți continua de unde ai rămas.

Cum functionează modul Hibernate în Windows 11?

Atunci când alegi Hibernate, Windows salvează informațiile necesare pentru reluarea sesiunii pe unitatea de stocare, într-un fișier special numit hiberfil.sys. După salvarea stării sistemului pe unitatea de stocare, PC-ul intră în modul Hibernate, care consumă mai puțină energie decât modul Sleep.

Avantajul principal este că poți închide practic sesiunea de lucru fără să pierzi ferestrele și aplicațiile deschise. Când pornești din nou PC-ul, Windows va restaura sesiunea salvată.

Microsoft recomandă în special utilizarea modului Hibernate atunci când laptopul nu va fi folosit pentru o perioadă mai lungă și nu exista posibilitatea de încărcare a bateriei.

Sleep vs Hibernate în Windows 11

Hibernate și Sleep au același scop general, salvarea sesiunii de lucru, dar funcționează diferit.

CaracteristicăSleepHibernate
Consum de energieFoarte redusMai redus decât Sleep
Reluarea sesiuniiMai rapidăMai lentă
Starea sesiuniiMenținută în memoria sistemuluiSalvată pe unitatea de stocare
Potrivit pentruPauze scurtePauze mai lungi
Dependență de baterieMai mareRedusă

Microsoft recomandă modul Sleep pentru pauzele scurte și modul Hibernate atunci când PC-ul nu va fi folosit pentru o perioadă mai lungă.

Ce este fișierul hiberfil.sys?

Modul Hibernate utilizează fișierul de sistem hiberfil.sys, aflat pe unitatea pe care este instalat Windows. Acesta este un fișier ascuns, folosit de Windows pentru mecanismele de hibernare și Fast Startup.

Dimensiunea lui nu trebuie interpretată automat ca fiind egală cu memoria RAM instalată. Microsoft documentează două tipuri principale de fișier pentru modul hibernare:

  • Full: dimensiunea implicită este aproximativ 40% din memoria fizică;
  • Reduced: aproximativ 20% din memoria fizică și este destinat mecanismului Fast Startup.

Pe internet circulă afirmații potrivit cărora un PC cu multă memorie RAM ar scrie o cantitate similară de date pe SSD la fiecare închidere. Această formulare este însă prea simplistă. Dimensiunea fișierului hiberfil.sys nu indică automat volumul de date scris la fiecare operațiune, iar comportamentul diferă în funcție de configurația și starea sistemului.

Ce legatură este între modul Hibernate și Fast Startup?

O altă sursă frecventă de confuzie este relația dintre modul Hibernate și Fast Startup.

Fast Startup folosește infrastructura de hibernare, dar nu este identic cu modul Hibernate. La o închidere cu Fast Startup, Windows închide sesiunea utilizatorului și salvează pe disc anumite informații ale nucleului sistemului, pentru ca următoarea pornire să fie mai rapidă. Microsoft descrie Fast Startup ca pe un tip de închidere care utilizează fișierul de hibernare.

Așadar:

  • Hibernate = salvează starea necesară pentru reluarea sesiunii;
  • Sleep = menține PC-ul într-o stare de consum redus pentru reluare rapidă;
  • Fast Startup = folosește mecanismul de hibernare pentru a accelera pornirea sistemului după o închidere.

Această diferențiere este importantă atunci când analizezi hiberfil.sys sau setările de alimentare din Windows 11.

Cum activezi modul Hibernate în Windows 11

Pe unele sisteme, opțiunea Hibernate nu apare implicit în meniul de alimentare. Microsoft oferă următorii pași pentru activarea ei:

  1. Deschide Control Panel.
  2. Intră la System and Security.
  3. Selectează Power Options.
  4. Alege Choose what the power buttons do.
  5. Selectează Change settings that are currently unavailable.
  6. În secțiunea Shutdown settings, bifează Hibernate.
  7. Apasă Save changes.

Dacă opțiunea este disponibilă pe PC, aceasta va apărea ulterior în meniul Start > Power > Hibernate.

Disponibilitatea modului Hibernate poate varia în funcție de hardware și de configurația sistemului. Microsoft precizează că opțiunea nu este disponibilă pe toate PC-urile.

Cum verifici Hibernate din Command Prompt

Windows include utilitarul powercfg, prin care poți verifica și modifica setările legate de hibernare.

Pentru a verifica stările de alimentare disponibile, poți utiliza: powercfg /a.

Seteaza tipul complet al fișierului de hibernare: powercfg /h /type full.

Iar pentru tipul redus, utilizat pentru Fast Startup: powercfg /h /type reduced.

Microsoft precizează că tipul redus este destinat funcției Fast Startup și nu oferă modul Hibernate complet.

Cum dezactivezi modul Hibernate

Dacă nu folosești Hibernate și vrei să elimini fișierul asociat, metoda recomandată este utilizarea comenzii: powercfg /h off.

Aceasta dezactivează hibernarea și elimină fișierul hiberfil.sys. Deoarece Fast Startup se bazează pe infrastructura de hibernare, dezactivarea hibernării afectează și acest mecanism.

Pentru reactivare: powercfg /h on. Este preferabil să folosești powercfg în loc să încerci ștergerea manuală a fișierului hiberfil.sys.

Hibernate afectează durata de viață a SSD-ului?

Utilizarea fișierului hiberfil.sys presupune scrierea unor date pe unitatea de stocare atunci când Windows salvează informațiile necesare pentru modul Hibernate. Totuși, existența acestui fișier nu înseamnă că SSD-ul este supus unei uzuri neobișnuite. Cantitatea de date utilizată pentru salvarea stării sistemului variază în funcție de configurația Windows și de starea PC-ului.

Prin urmare, modul Hibernate nu trebuie privit ca un factor care, în condiții normale de utilizare, ar reduce în mod semnificativ durata de viață a SSD-ului. Dacă nu folosești modul Hibernate sau Fast Startup, dezactivarea acestora poate fi justificată în primul rând pentru a elibera spațiul ocupat de hiberfil.sys.

Dacă dezactivezi Hibernate, motivul cel mai clar poate fi eliberarea spațiului de stocare sau faptul că nu folosești această stare de alimentare. Nu este necesar să dezactivezi Hibernate doar din teama că va uza rapid SSD-ul.

Merită să folosești Hibernate în Windows 11?

Pentru un laptop, modul Hibernate poate fi foarte util dacă vrei să păstrezi sesiunea de lucru și să reduci cât mai mult consumul de energie atunci când dispozitivul nu va fi folosit o perioadă mai lungă.

Pentru utilizarea de zi cu zi, diferența poate fi rezumată astfel:

  • Sleep pentru pauze scurte;
  • Hibernate pentru perioade mai lungi fără utilizarea PC-ului;
  • Shut down atunci când vrei o închidere normală a sistemului;
  • Fast Startup atunci când vrei ca Windows să pornească mai rapid după o închidere compatibilă cu acest mecanism.

Modul Hibernate din Windows 11 este o opțiune practică, nu o funcție pe care trebuie neapărat să o dezactivezi. Acesta salvează informațiile necesare reluării sesiunii pe unitatea de stocare și permite reducerea semnificativă a consumului de energie atunci când PC-ul nu este utilizat.

Surse: support.microsoft.com, learn.microsoft.com

Notă: Imagine generata cu AI.

PRODUSE RECOMANDATE

GPT-6 Astra: modelul OpenAI care schimbă regulile jocului

Timp de citit: 4 minutes

OpenAI a lansat GPT-6 Astra, cel mai avansat model de inteligență artificială al companiei până în prezent. Anunțat pe 3 septembrie 2026, GPT-6 Astra este conceput pentru sarcini complexe care combină raționamentul, programarea, cercetarea, utilizarea computerului și executarea unor fluxuri de lucru cu mai mulți pași.

Lansarea GPT-6 Astra marchează o schimbare importantă în evoluția modelelor AI: accentul nu mai este pus doar pe generarea de text sau răspunsuri conversaționale, ci pe capacitatea AI de a înțelege un obiectiv, de a utiliza instrumente și de a duce la capăt o activitate complexă.

Ce este GPT-6 Astra?

GPT-6 Astra este noul model de vârf dezvoltat de OpenAI pentru activități care necesită raționament avansat și execuție autonomă. Potrivit OpenAI, modelul este optimizat pentru utilizarea computerului, navigarea pe internet, software engineering, cybersecurity, cercetare științifică și activități profesionale.

Spre deosebire de modelele AI utilizate în principal pentru conversații, Astra este proiectat să lucreze cu aplicații și instrumente digitale. Poate, de exemplu, să completeze formulare online, să actualizeze informații într-un CRM, să organizeze un calendar, să efectueze cercetări online sau să analizeze date.

Această capacitate apropie noul model de conceptul de agent AI: utilizatorul oferă un obiectiv, iar modelul poate executa o serie de acțiuni pentru a ajunge la rezultatul dorit.

GPT-6 Astra: principalele noutăți

Una dintre cele mai importante îmbunătățiri este abilitatea modelului de a interacționa cu un computer și cu interfețe software. OpenAI afirmă că Astra poate efectua activități precum:

  • completarea formularelor online;
  • actualizarea bazelor de date și a sistemelor CRM;
  • cercetare pe internet;
  • analizarea datelor;
  • generarea de documente, prezentări și foi de calcul;
  • dezvoltarea și testarea unor aplicații;
  • depanarea problemelor software;
  • efectuarea unor fluxuri de lucru complexe cu mai mulți pași.

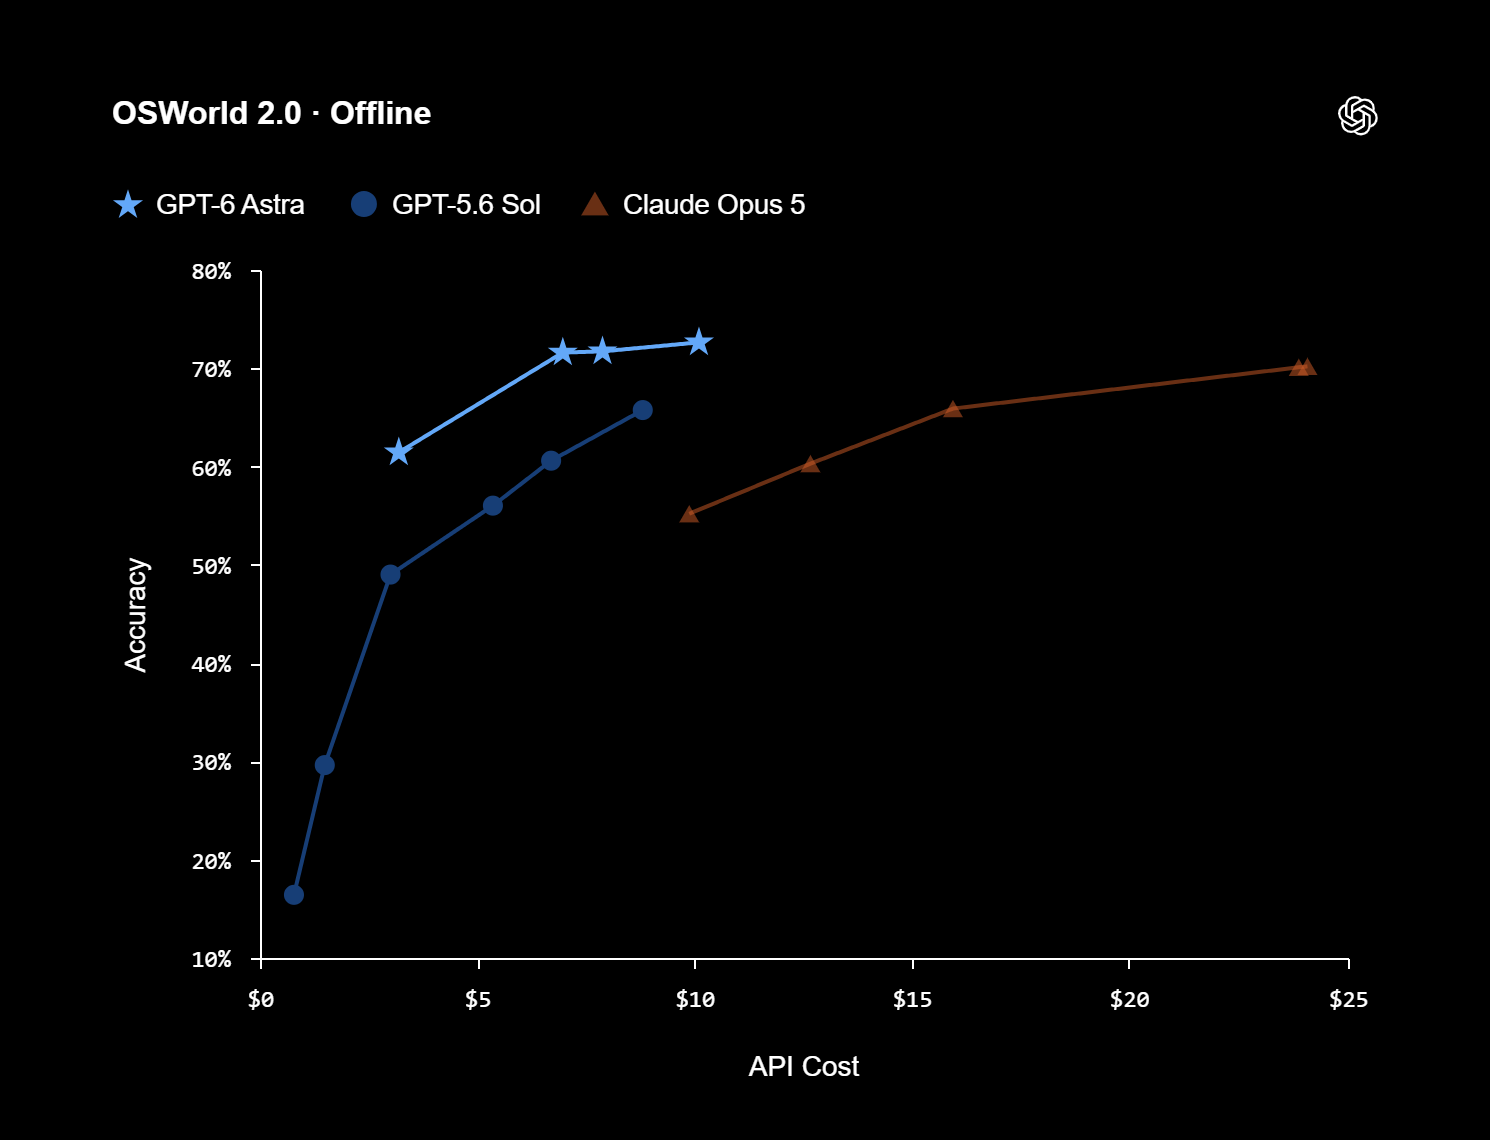
Într-o evaluare OSWorld 2.0, GPT-6 Astra a obținut un scor de 72,6%, comparativ cu 65,7% pentru GPT-5.6 Sol. OpenAI afirmă, de asemenea, că Astra poate realiza anumite sarcini de computer use în aproximativ 40 de minute, față de aproximativ 75 de minute pentru modelul anterior în simulările prezentate.

GPT-6 Astra OSWorld-2.0

GPT-6 Astra și programarea

Programarea este un alt domeniu în care GPT-6 Astra este poziționat ca model de top.

Modelul poate lucra pe proiecte software complexe, poate analiza cod, poate utiliza instrumente de dezvoltare și poate efectua verificări asupra aplicațiilor. OpenAI îl prezintă drept un model destinat nu doar generării de fragmente de cod, ci executării unor workflow-uri software end-to-end.

Această diferență este importantă pentru dezvoltatori. În loc să ceară AI-ului doar să scrie o funcție, utilizatorul poate delega o problemă mai amplă: analizarea unui proiect, implementarea unei modificări, testarea rezultatului și identificarea erorilor.

Performanțe ridicate în benchmark-uri

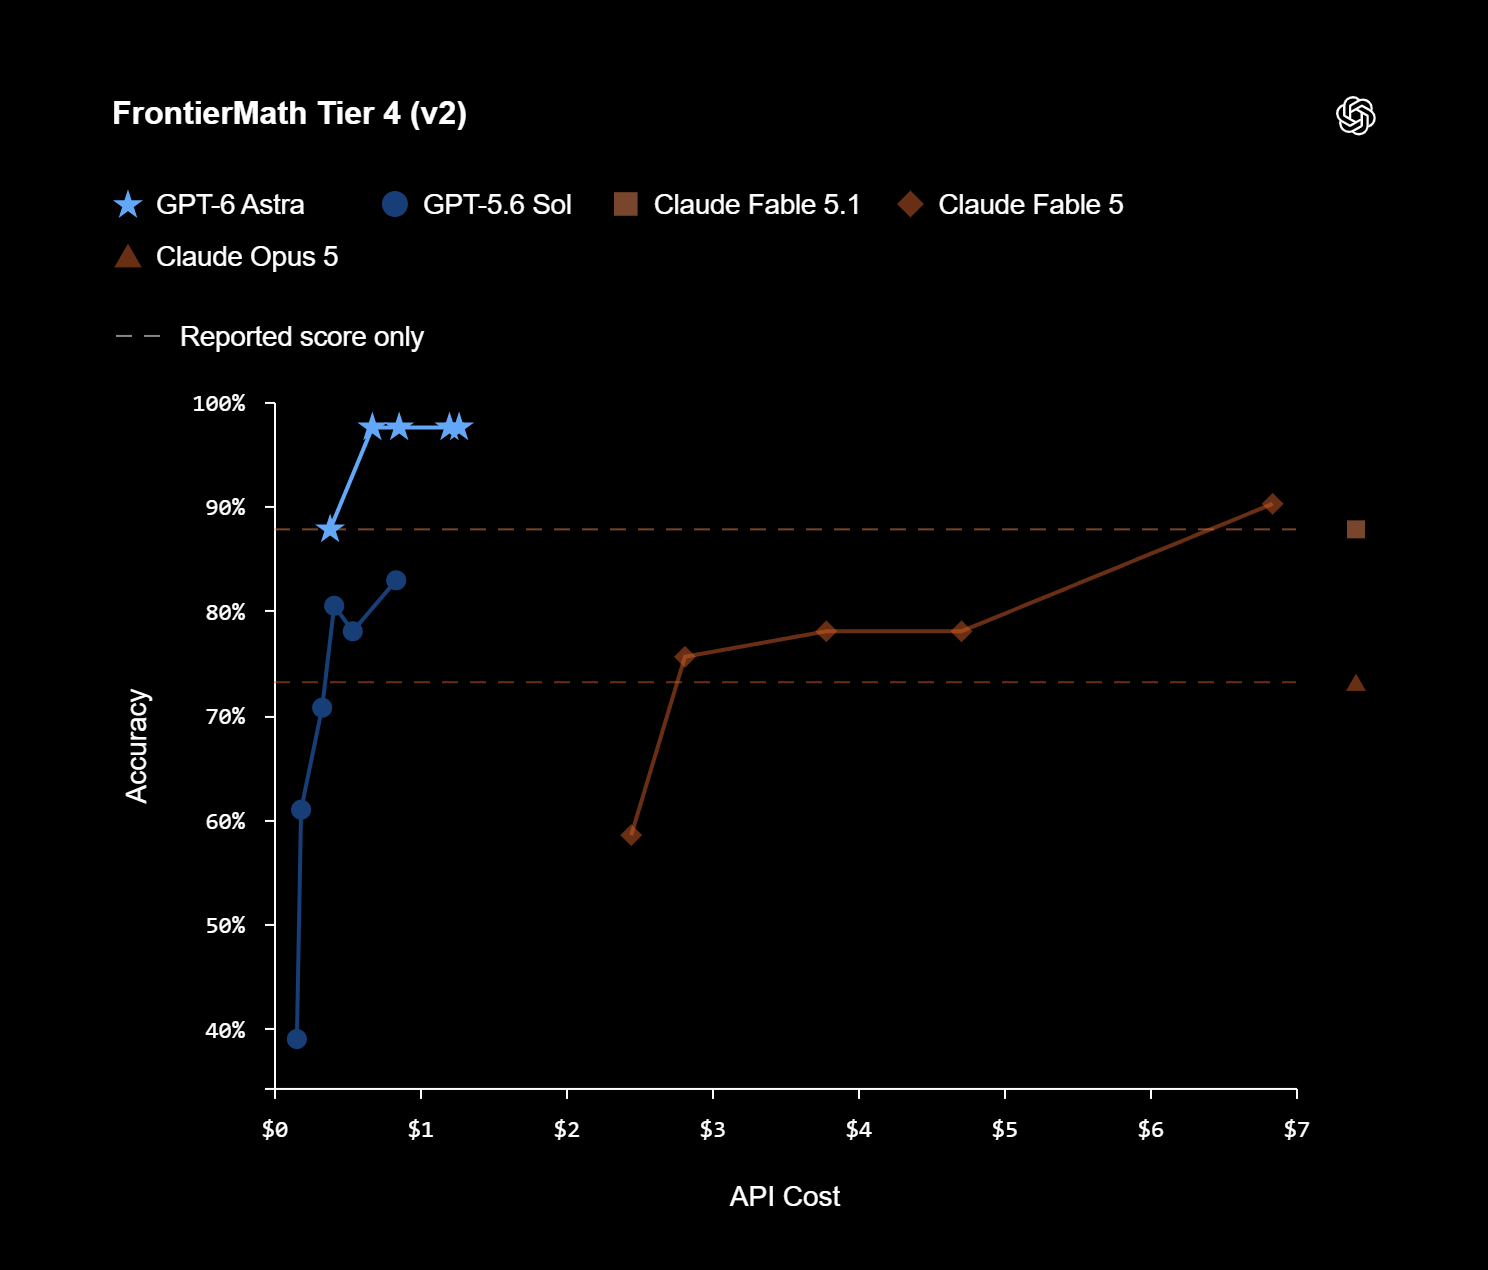
OpenAI susține că noul model stabilește rezultate de top în mai multe evaluări. Printre cifrele prezentate de companie se numără 99,9% pe ARC-AGI-3, 98% pe FrontierMath Tier 4 și 100% pe ExploitBench.

FrontierMath-Tier-4-v2

Este important însă ca aceste rezultate să fie interpretate în context: benchmark-urile sunt evaluări controlate, iar performanța într-un test nu garantează automat aceleași rezultate în orice situație reală.

GPT-6 Astra și securitatea cibernetică

Creșterea capacităților modelului vine și cu riscuri mai mari. OpenAI afirmă că este primul său model care atinge nivelul „Critical” pentru capacitățile de cybersecurity în cadrul Preparedness Framework. Compania spune că modelul poate identifica vulnerabilități de securitate necunoscute anterior și poate dezvolta metode de exploatare atunci când dispune de instrumentele și accesul necesare.

Din acest motiv, GPT-6 Astra include mecanisme suplimentare de monitorizare. OpenAI spune că anumite conversații sau activități pot fi întrerupte dacă sistemele detectează un posibil comportament problematic sau o interpretare greșită a instrucțiunilor.

Această componentă de siguranță devine tot mai importantă pe măsură ce modelele AI trec de la generarea de conținut la executarea unor acțiuni în lumea digitală.

Când este disponibil GPT-6 Astra?

Lansarea GPT-6 Astra se face gradual. OpenAI a început cu acces pentru un număr limitat de organizații, urmând ca modelul să fie disponibil mai larg pentru utilizatorii ChatGPT Plus, Pro, Business și Enterprise. Astra este disponibil și prin OpenAI API, Microsoft Azure și Amazon Bedrock.

Pentru dezvoltatori, modelul este identificat în API drept 

gpt-6-astra

. Documentația oficială indică o fereastră de context de până la 1.050.000 de tokeni și un maximum de 128.000 de tokeni pentru output. Prețul standard API este de 10 dolari pentru un milion de tokeni de input și 50 de dolari pentru un milion de tokeni de output.

Cât costă GPT-6 Astra?

Pentru API, prețul anunțat de OpenAI este:

  • Input: 10 USD / 1 milion de tokeni;
  • Cached input: 1 USD / 1 milion de tokeni;
  • Output: 50 USD / 1 milion de tokeni.

Există și un mod Fast, care poate oferi viteze de procesare mai mari, la un cost suplimentar.

Pentru utilizatorii ChatGPT, accesul este condiționat de nivelul abonamentului și de disponibilitatea progresivă a modelului.

Un pas către AGI?

Una dintre cele mai interesante întrebări este dacă modelul reprezintă un pas către Artificial General Intelligence (AGI).

OpenAI descrie Astra drept o nouă generație de inteligență și îl prezintă ca pe un model capabil să gestioneze o gamă foarte largă de activități intelectuale și profesionale. Totuși, termenul AGI nu are o definiție tehnică universal acceptată, iar performanțele ridicate ale unui model nu înseamnă automat că AGI a fost atins.

Ceea ce este mai ușor de observat este schimbarea de paradigmă: AI-ul devine tot mai capabil să execute sarcini, nu doar să ofere răspunsuri.

Ce înseamnă GPT-6 Astra pentru utilizatorii obișnuiți?

Pentru utilizatorul obișnuit, impactul GPT-6 Astra poate fi mai important în zona de automatizare decât în conversațiile clasice.

În viitorul apropiat, un utilizator ar putea solicita AI-ului să cerceteze un subiect, să compare informațiile, să organizeze rezultatele într-un document și să pregătească o prezentare. În mediul profesional, astfel de capabilități pot reduce timpul petrecut pentru activități repetitive și administrative.

Pentru companii, valoarea potențială este și mai mare: modelul poate fi integrat în fluxuri de lucru care implică documente, software, internet, date interne și aplicații de business.

Mai mult decât un simplu chatbot

GPT-6 Astra este mai mult decât o versiune nouă a unui chatbot. Direcția prezentată de OpenAI este aceea a unor sisteme AI capabile să raționeze, să utilizeze instrumente și să execute procese complexe de la început până la sfârșit.

Performanțele raportate în programare, folosirea computerului, cercetare, raționament și activități profesionale indică un progres semnificativ. În același timp, nivelul crescut de capabilități în securitatea cibernetică și nevoia de monitorizare suplimentară arată că progresul AI vine împreună cu provocări importante de siguranță.

Pentru utilizatori și companii, întrebarea nu mai este doar „Ce poate genera AI?” ci „Ce activități pot delega inteligenței artificiale în siguranță?„. GPT-6 Astra reprezintă una dintre cele mai clare încercări de până acum de a răspunde la această întrebare.

Sursa informațiilor: openai.com

PRODUSE RECOMANDATE
Ce este NVIDIA DLSS 5 și cum schimbă grafica în jocuri?

Timp de citit: 5 minutes

NVIDIA DLSS 5 este oficial disponibilă din 3 septembrie 2026, marcând o nouă etapă în evoluția tehnologiilor de randare bazate pe inteligență artificială. Spre deosebire de generațiile anterioare DLSS, care s-au concentrat în principal pe reconstruirea imaginii și generarea de cadre, DLSS 5 introduce 3D-Guided Neural Rendering, o tehnologie concepută pentru a îmbunătăți în timp real iluminarea, materialele și aspectul vizual al elementelor din joc.

NVIDIA descrie DLSS 5 drept o evoluție majoră a graficii computerizate, capabilă să apropie randarea în timp real de nivelul vizual asociat efectelor cinematografice. Tehnologia a fost prezentată inițial în martie 2026, iar acum a ajuns efectiv la utilizatori odată cu lansarea NBA 2K27.

Primul lucru important de înțeles este că DLSS 5 nu este doar un algoritm de îmbunătățire a rezoluției mai performant. NVIDIA poziționează această tehnologie ca o etapă neurală suplimentară în procesul de randare, capabilă să utilizeze informațiile produse de motorul grafic pentru a modifica și îmbunătăți aspectul final al imaginii.

Ce este NVIDIA DLSS 5?

DLSS, prescurtarea de la Deep Learning Super Sampling, reprezintă familia de tehnologii de randare neurală NVIDIA. De-a lungul generațiilor, DLSS a evoluat de la upscaling bazat pe AI către un ecosistem care include Super Resolution, Ray Reconstruction și Frame Generation.

DLSS 5 adaugă o componentă distinctă: 3D-Guided Neural Rendering.

Potrivit NVIDIA, această tehnologie folosește cadrul generat de motorul jocului, inclusiv geometria, texturile și informațiile despre iluminare, drept bază pentru rezultatul final. Inteligența artificială nu generează pur și simplu o imagine pornind de la un prompt, ci lucrează pornind de la datele 3D și grafice furnizate de joc.

Practic, obiectivul este ca anumite suprafețe și personaje să beneficieze de:

  • iluminare mai realistă și mai naturală;
  • umbre de contact mai precise;
  • redarea mai realistă a modului în care lumina interacționează cu diferite materiale;
  • detalii mai realiste ale pielii și părului;
  • materiale care reacționează mai natural la sursele de lumină;
  • un nivel general de realism vizual mai apropiat de fotorealism.

Cum funcționează DLSS 5?

Una dintre diferențele fundamentale dintre DLSS 5 și tehnologiile convenționale de post-procesare este faptul că NVIDIA integrează informația provenită din motorul jocului în procesul neural.

Motorul grafic produce cadrul cu geometria, texturile și datele de iluminare create de artiști. DLSS 5 intervine ulterior ca o etapă neurală a pipeline-ului grafic, folosind aceste informații pentru a îmbunătăți aspectul anumitor elemente.

Acest mecanism este important deoarece oferă dezvoltatorilor posibilitatea de a controla unde și cât de intens este aplicat efectul. NVIDIA spune că DLSS 5 poate fi configurat pentru diferite elemente ale scenei, ceea ce permite dezvoltatorilor să păstreze intenția artistică în loc să aplice uniform același efect asupra întregului cadru.

Aici apare și una dintre cele mai interesante diferențe față de primele demonstrații DLSS 5. Reacțiile inițiale au fost mixte, în special din cauza unor personaje care păreau excesiv procesate sau „artificiale”. În versiunea destinată lansării, NVIDIA pune un accent mult mai mare pe controlul oferit dezvoltatorilor și pe integrarea tehnologiei în pipeline-ul grafic.

DLSS 5 în NBA 2K27

Primul joc care beneficiază oficial de DLSS 5 este NBA 2K27, dezvoltat de Visual Concepts și publicat de 2K.

NVIDIA folosește jocul de baschet drept demonstrație pentru modul în care 3D-Guided Neural Rendering poate îmbunătăți realismul personajelor. Compania evidențiază efecte precum subsurface scattering pe piele, umbre de contact mai precise și iluminarea mai naturală a părului și a echipamentelor.

În plus, DLSS 5 nu trebuie privit izolat. În NBA 2K27, acesta funcționează împreună cu celelalte componente ale ecosistemului DLSS.

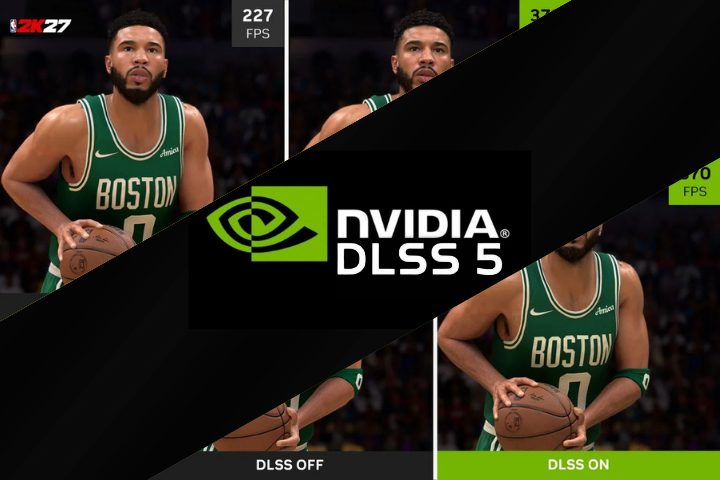
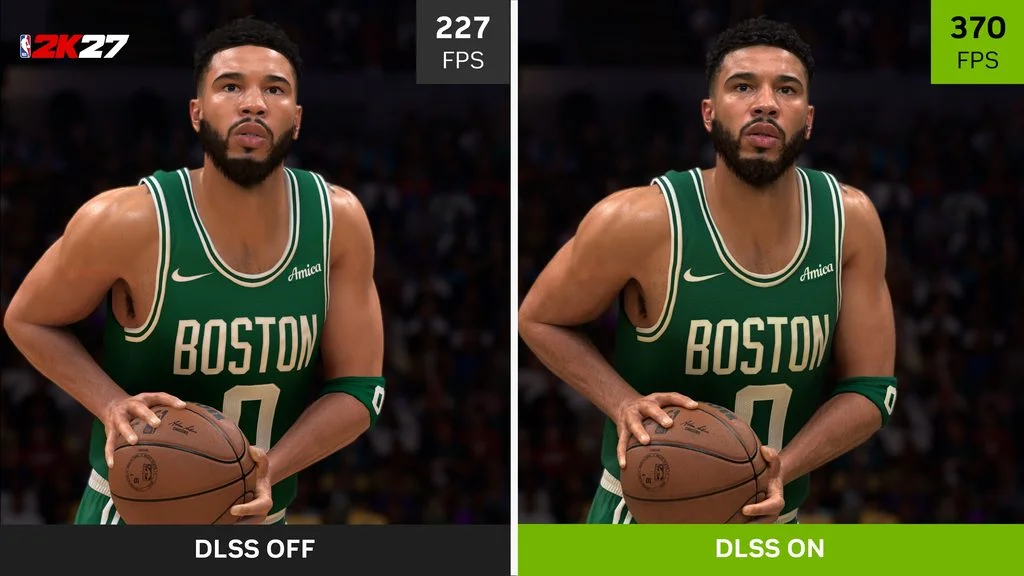
Potrivit NVIDIA, o placă video GeForce RTX 5090 poate rula NBA 2K27 la până la 370 de cadre pe secundă, la rezoluție 4K, cu setările Ultra și ray tracing activat, folosind tehnologiile DLSS disponibile.

Este însă importantă o precizare: valoarea de 370 FPS este o cifră comunicată de NVIDIA în condițiile sale de testare și nu trebuie interpretată ca o performanță universală pentru orice sistem.

Plăci video suportate

La lansare, NVIDIA a asociat DLSS 5 cu GeForce RTX 50 Series, inclusiv plăcile video și laptopurile bazate pe această generație. Tehnologia este disponibilă și prin GeForce NOW pe infrastructură bazată pe RTX 5080.

Un aspect important apărut chiar în ultimele informații este extinderea suportului oficial către placile video din seria RTX 40. NVIDIA prioritizează inițial optimizarea pentru RTX 50, dar, conform publicației The Verge, compania a confirmat că tehnologia va ajunge oficial și pe generația RTX 40.

Prin urmare, pentru utilizatorii RTX 40, DLSS 5 devine mult mai relevant decât părea la momentul anunțului inițial.

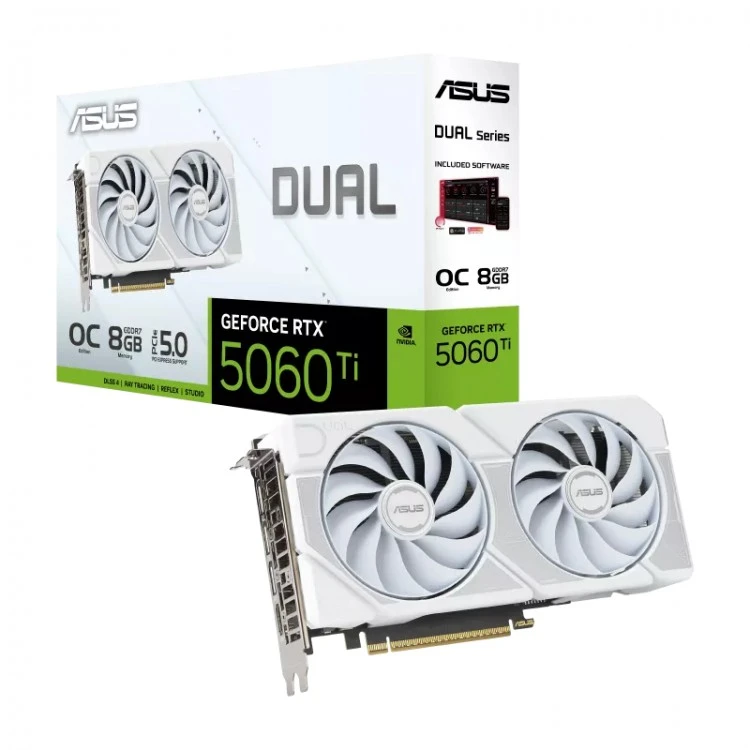
Placa video gaming ASUS Dual GeForce RTX™ 5060 Ti 8GB GDDR7 White OC Edition

Cum afectează DLSS 5 performanța?

Aici trebuie făcută diferența dintre creșterea performanței oferită de întregul pachet DLSS și costul computațional specific DLSS 5.

DLSS 5 poate adăuga o sarcină semnificativă asupra GPU-ului deoarece efectuează procesare neurală suplimentară. Unele teste independente publicate după lansare indică scăderi importante ale ratei de cadre atunci când DLSS 5 este activat, în anumite scenarii. Club386, de exemplu, a raportat pierderi de performanță de ordinul zecilor de procente în anumite teste, împreună cu un consum energetic mai ridicat.

performanta nvidia dlss 5

Acest lucru creează o situație interesantă: DLSS 5 nu trebuie evaluat doar prin numărul de FPS, ci prin raportul dintre performanță, calitate vizuală și costul hardware.

Pentru un gamer cu o placă video high-end, diferența vizuală poate justifica acest cost. Pentru un sistem mid-range, însă, activarea tuturor efectelor DLSS 5 la intensitate ridicată ar putea fi mai puțin atractivă.

Un subiect controversat

DLSS 5 a generat controverse încă de la primele demonstrații publice din 2026.

Principala critică a vizat riscul ca inteligența artificială să altereze într-o măsură prea mare aspectul personajelor. Unele demonstrații inițiale au produs fețe și materiale percepute de utilizatori ca fiind excesiv procesate.

Problema ridică o întrebare mai amplă pentru industria gamingului: cât de multă libertate ar trebui să aibă inteligența artificială în modificarea imaginii create de artiști?

NVIDIA încearcă să răspundă prin instrumente de control pentru dezvoltatori. Aceștia pot ajusta intensitatea efectelor și pot selecta anumite modele sau zone ale scenei. În consecință, implementarea finală depinde într-o măsură importantă de modul în care fiecare studio decide să folosească tehnologia.

DLSS 5 versus 4.5

Tehnologiile DLSS 4.5 și DLSS 5 nu se exclud reciproc. DLSS 4.5 a adus îmbunătățiri importante pentru Super Resolution, Ray Reconstruction și Dynamic Multi Frame Generation, în timp ce DLSS 5 introduce o nouă etapă de randare neurală destinată în special iluminării și materialelor.

TehnologieRol principal
DLSS Super ResolutionReconstruiește imaginea la rezoluție mai mare
Ray ReconstructionÎmbunătățește calitatea efectelor ray tracing/path tracing
Multi Frame GenerationGenerează cadre suplimentare pentru FPS mai mare
DLSS 5Adaugă randare neurală pentru iluminare și materiale

Din această perspectivă, DLSS 5 este mai degrabă o evoluție a sistemului de randare neurală dezvoltat de NVIDIA decât un simplu „DLSS mai rapid”.

Ce urmează?

Lansarea în NBA 2K27 este doar primul pas. NVIDIA a anunțat anterior colaborări cu numeroși dezvoltatori și distribuitori, însă disponibilitatea efectivă a DLSS 5 va depinde de integrarea realizată de fiecare studio.

În acest moment, unul dintre cele mai importante aspecte de urmărit este adopția tehnologiei. O tehnologie de randare poate fi impresionantă în demonstrații, dar valoarea sa pentru gameri crește abia atunci când apare într-un număr mare de jocuri și poate fi configurată fără compromisuri majore de performanță.

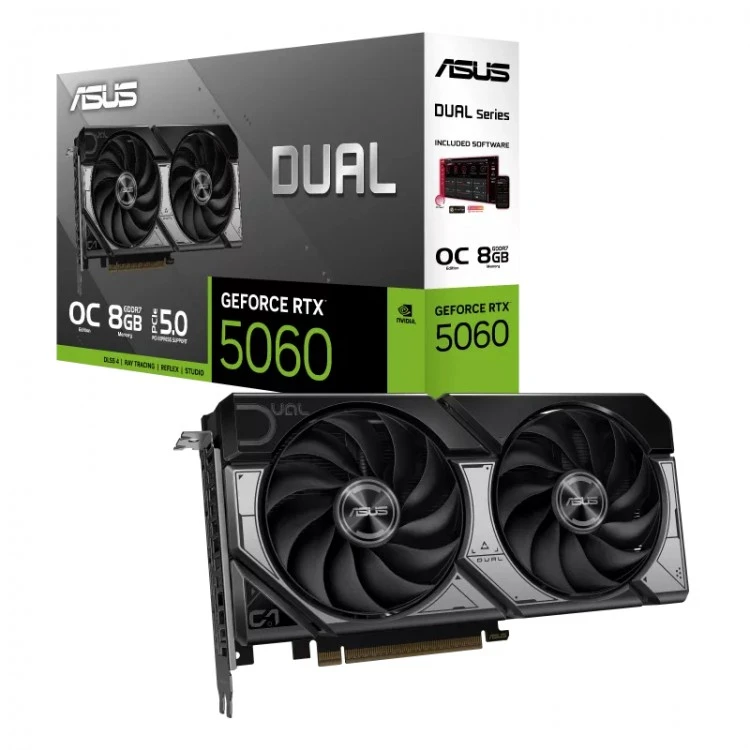
Placa video gaming ASUS Dual GeForce RTX 5060 8GB GDDR7 OC Edition

Ce câștigi și ce pierzi cu DLSS 5?

Tehnologia poate îmbunătăți spectaculos iluminarea, materialele și realismul personajelor, iar NBA 2K27 demonstrează că implementarea poate fi mult mai subtilă decât primele prezentări publice sugerau. În același timp, costul de performanță și dependența de implementarea realizată de dezvoltatori rămân factori importanți.

Pentru posesorii de RTX 50 și, în perspectivă, RTX 40, DLSS 5 merită urmărit. Totuși, nu ar trebui activat automat doar pentru că este cea mai nouă tehnologie NVIDIA. Setarea optimă va depinde de joc, rezoluție, GPU și de cât de mult este apreciată îmbunătățirea vizuală în raport cu FPS-ul pierdut.

În esență, DLSS 5 mută accentul de la întrebarea „cum putem obține mai multe cadre pe secundă?” către una mai ambițioasă: „cât de mult putem îmbunătăți realismul unei imagini cu ajutorul AI, fără a sacrifica direcția artistică și fără a afecta semnificativ performanța?” Modul în care NVIDIA va dezvolta această tehnologie ar putea influența semnificativ evoluția graficii în jocurile pentru PC.

Surse: nvidia.com, theverge.com

PRODUSE RECOMANDATE

Cum îți afectează PC-ul funcția Memory Integrity din Windows 11?

Timp de citit: 3 minutes

Microsoft pregătește o schimbare importantă pentru securitatea Windows 11: începând din octombrie 2026, actualizările obișnuite ale sistemului de operare vor începe să activeze automat funcția Memory Integrity pe mai multe dispozitive compatibile. Măsura face parte din strategia Microsoft de a crește nivelul de securitate al Windows fără ca utilizatorii să fie nevoiți să configureze manual funcțiile de protecție.

Potrivit Microsoft, activarea va fi făcută gradual și nu va viza toate PC-urile în același timp. Sistemul va verifica înainte dacă dispozitivul îndeplinește criteriile necesare privind hardware-ul, compatibilitatea driverelor, performanța și cerințele Windows 11. Pe unele PC-uri, procesul poate activa și Virtualization-based Security (VBS), tehnologia pe care se bazează Memory Integrity.

Ce este Memory Integrity în Windows 11?

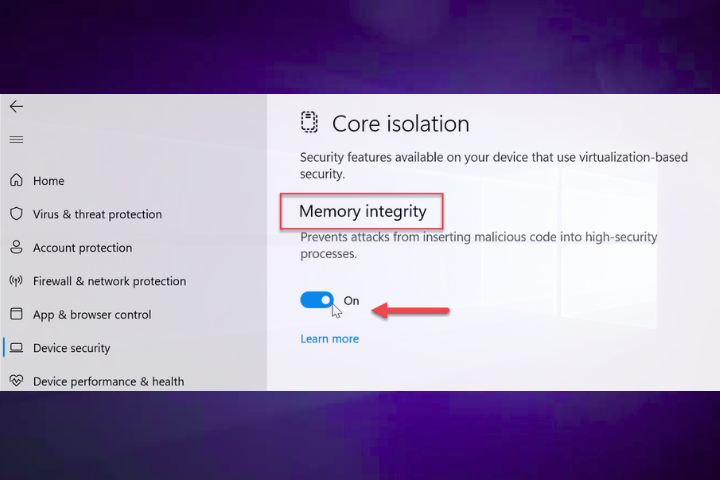
Memory Integrity, cunoscută și sub denumirea de Hypervisor-protected Code Integrity (HVCI), este o funcție de securitate concepută pentru a proteja componentele critice ale Windows, în special kernelul sistemului de operare.

Pe scurt, Memory Integrity folosește virtualizarea hardware pentru a izola mecanismele de verificare a integrității codului. Scopul este să împiedice codul malițios sau driverele nesigure să obțină acces neautorizat la nivelul kernelului.

Această protecție este importantă deoarece atacurile care ajung la nivelul kernelului pot avea consecințe serioase: un atacator poate încerca să ocolească mecanismele de securitate, să manipuleze componente ale sistemului sau să obțină privilegii ridicate.

Microsoft precizează că Memory Integrity permite doar rularea codului și driverelor kernel-mode considerate de încredere.

De ce Memory Integrity este activată în mod automat?

Principalul motiv este securitatea. Mulți utilizatori nu modifică setările avansate ale Windows Security, chiar dacă anumite funcții de protecție sunt disponibile.

Prin activarea automată pe dispozitivele eligibile, Microsoft poate extinde protecția kernelului la sisteme care până acum aveau Memory Integrity dezactivată fără ca utilizatorul să fi solicitat în mod explicit acest lucru.

Important este că Microsoft nu intenționează să activeze funcția fără verificări. Înainte de implementare, Windows evaluează factori precum capacitățile hardware, compatibilitatea, performanța și configurația de securitate a dispozitivului.

Cum afectează Memory Integrity performanța întregului sistem?

Activarea Memory Integrity poate avea un anumit impact asupra performanței sistemului, inclusiv asupra performanței în jocuri și a unor aplicații care solicită intens resursele PC-ului, deoarece funcția folosește Virtualization-Based Security (VBS) pentru a proteja componentele critice ale Windows. Acest mecanism adaugă un nivel suplimentar de verificare și securitate, ceea ce poate genera o anumită încărcare asupra resurselor sistemului.

Pe computerele moderne, impactul este în general redus și poate fi dificil de observat în utilizarea obișnuită. În schimb, pe sistemele mai vechi sau pe PC-urile care sunt deja solicitate intens, diferențele de performanță pot deveni mai vizibile.

Impactul poate varia și în funcție de activitatea desfășurată pe PC, de la aplicații solicitante și sarcini intensive pentru procesor până la jocuri. Prin urmare, activarea Memory Integrity nu înseamnă automat că sistemul va deveni mai lent, efectul depinzând de configurația hardware și software a fiecărui dispozitiv.

Pentru majoritatea utilizatorilor, nivelul suplimentar de securitate oferit de Memory Integrity este mai important decât eventualul impact redus asupra performanței. Dacă după activarea funcției PC-ul funcționează normal, este recomandat să o lași activată.

Ce se întâmplă cu driverele incompatibile cu această funcție?

Unul dintre efectele posibile ale activării Memory Integrity este legat de driverele incompatibile.

Driverele kernel-mode au un nivel foarte ridicat de acces la sistem. Un driver vechi sau vulnerabil poate deveni astfel o verigă slabă în lanțul de securitate. Dacă un dispozitiv are drivere incompatibile cu HVCI, Windows poate împiedica încărcarea acestora sau poate necesita actualizarea lor înainte ca protecția să funcționeze corect.

De aceea, utilizatorii care folosesc hardware mai vechi, utilitare de overclocking, software de monitorizare sau aplicații care instalează drivere la nivel scăzut ar trebui să verifice compatibilitatea înainte de a modifica manual setările de securitate.

Trebuie să dezactivezi Memory Integrity?

Dacă Memory Integrity este activată automat de Windows 11 și sistemul funcționează normal, recomandarea logică este să o lași activată. Funcția oferă un nivel suplimentar de protecție împotriva atacurilor care încearcă să compromită kernelul sau să exploateze drivere vulnerabile.

Microsoft precizează și un aspect important: alegerile existente ale utilizatorului sau administratorului și politicile deja configurate vor fi respectate. Cu alte cuvinte, un PC pe care Memory Integrity a fost dezactivată în mod deliberat nu ar trebui să aibă această alegere anulată automat de noul mecanism de implementare.

Unde verifici Memory Integrity în Windows 11?

Poți verifica starea funcției din: Windows Security → Device security → Core isolation details → Memory integrity

Microsoft documentează aceeași cale pentru activarea manuală a funcției. Dacă opțiunea este activată și nu observi probleme de compatibilitate sau performanță, nu există un motiv general pentru dezactivarea ei.

O schimbare importantă pentru securitatea Windows 11

Activarea automată a Memory Integrity în Windows 11 din octombrie 2026 reprezintă o extindere a protecției de securitate la nivel de kernel. Microsoft va face schimbarea prin actualizările Windows, iar implementarea va fi graduală și condiționată de compatibilitatea dispozitivului.

Pentru utilizatorul obișnuit, cea mai bună abordare este simplă: lasă funcția activată dacă sistemul funcționează fără probleme. Dacă apar incompatibilități cu drivere sau aplicații, problema ar trebui investigată și rezolvată prin actualizarea software-ului, nu prin dezactivarea permanentă a unei protecții importante.

În cazul PC-urilor de gaming mai vechi, merită însă urmărit impactul asupra performanței după actualizarea din octombrie. Dacă apar scăderi semnificative de FPS sau probleme de compatibilitate, acestea trebuie analizate individual.

Sursa: techcommunity.microsoft.com

PRODUSE RECOMANDATE

TerminalFix: un atac cibernetic sofisticat, în mai multe etape

Timp de citit: 6 minutes

Cercetătorii Microsoft au identificat o nouă campanie de atacuri cibernetice denumită TerminalFix, o variantă a ClickFix care vizează organizații din mai multe domenii. Atacul folosește site-uri compromise pentru a afișa utilizatorilor un CAPTCHA fals, asemănător mecanismului Cloudflare Turnstile, și îi convinge să copieze și să execute o comandă PowerShell.

La prima vedere, utilizatorul pare să efectueze o verificare obișnuită pentru a demonstra că este o persoană și nu un program automat. În realitate, comanda copiată de pe pagina web descarcă și execută componente malițioase pe dispozitivul utilizatorului.

Potrivit analizei publicate de Microsoft la 28 august 2026, TerminalFix reprezintă o evoluție a atacurilor de tip ClickFix. Spre deosebire de variantele anterioare, care îi determinau frecvent pe utilizatori să execute comenzi prin fereastra Windows Run, TerminalFix folosește Windows Terminal sau PowerShell. Acest lucru le permite atacatorilor să execute scripturi mai complexe, inclusiv comenzi formate din mai multe linii.

Pericolul real nu se limitează însă la infectarea calculatorului

Lanțul de atac poate continua cu deturnarea DLL-urilor, steganografie, mecanisme de persistență, recunoașterea infrastructurii Active Directory și instalarea unui tunel invers. Prin intermediul acestui tunel, calculatorul compromis poate deveni un punct de acces către alte sisteme din rețeaua organizației.

Cum începe atacul TerminalFix?

Atacul începe atunci când utilizatorul accesează un site compromis. Pagina legitimă este înlocuită sau acoperită cu o fereastră care imită verificarea Cloudflare Turnstile. Utilizatorului i se afișează elemente familiare, precum sigla Cloudflare, mesajul „Verify you are human”, o casetă de verificare și o animație care sugerează că verificarea este în desfășurare.

Scopul este de a crea suficientă încredere pentru ca victima să urmeze instrucțiunile afișate pe ecran.

În loc să îi ceară doar să bifeze o casetă, pagina îl determină să copieze și să lipească o comandă în Windows Terminal sau PowerShell. Aceasta este componenta de inginerie socială a atacului.

Utilizatorul nu este neapărat convins să descarce un fișier necunoscut. Este determinat să execute el însuși comanda, considerând că aceasta face parte din procesul de verificare.

Astfel acțiunea malițioasă este prezentată drept o operațiune legitimă și necesară. Este una dintre caracteristicile care fac atacurile ClickFix atât de eficiente.

PowerShell descarcă prima componentă malițioasă a TerminalFix

După ce utilizatorul execută comanda, PowerShell descarcă o arhivă ZIP de pe infrastructura controlată de atacatori.

Arhiva este extrasă în 

C:\ProgramData

 și conține mai multe componente. Printre acestea se află un executabil legitim, LockScreenContentServer.exe, și o bibliotecă DLL malițioasă denumită dui70.dll.

În acest punct începe o nouă etapă a atacului: deturnarea DLL-urilor.

Ce este deturnarea DLL-urilor?

DLL-urile sunt biblioteci dinamice utilizate de Windows și de numeroase aplicații pentru a furniza funcții necesare programelor.

În anumite situații, un executabil caută bibliotecile DLL necesare într-o anumită locație. Atacatorii pot exploata acest comportament plasând o bibliotecă malițioasă într-un loc în care aceasta va fi încărcată în locul componentei așteptate.

În campania TerminalFix, executabilul legitim LockScreenContentServer.exe este folosit pentru a încărca biblioteca malițioasă 

dui70.dll

.

Această metodă este importantă deoarece permite atacatorului să ascundă execuția codului malițios în spatele unui fișier legitim. Prin urmare, simpla verificare a faptului că un executabil este semnat digital nu este întotdeauna suficientă pentru a identifica un atac.

Steganografia ascunde componentele malițioase în imagini

După încărcarea DLL-ului malițios, atacul continuă cu descărcarea unor imagini PNG. La prima vedere, aceste fișiere par imagini obișnuite. În realitate, ele conțin date ascunse care sunt extrase ulterior de programul malițios.

Tehnica se numește steganografie și presupune ascunderea unor informații într-un fișier aparent normal, astfel încât conținutul ascuns să nu fie evident la o inspecție obișnuită.

Microsoft arată că această etapă face parte dintr-un lanț mai amplu de evitare a detectării, care include și utilizarea unor fișiere legitime, deturnarea DLL-urilor și directoare ascunse.

Pentru echipele de securitate, acest comportament este relevant deoarece analiza trebuie să urmărească nu doar tipul fișierului, ci și modul în care este utilizat.

O imagine PNG descărcată de un browser este un lucru obișnuit. O imagine descărcată de un program PowerShell, urmată de citirea datelor ascunse din ea și transformarea acestora într-o componentă executabilă, reprezintă cu totul alt tip de comportament.

TerminalFix își asigură persistența pe sistem

Campania nu se bazează pe o singură execuție. Microsoft a identificat două mecanisme utilizate pentru menținerea accesului pe sistem:

  • cheile Registry Run;
  • activități programate în Windows.

Aceste mecanisme permit lansarea automată a componentelor malițioase.

Folosirea mai multor metode de persistență crește rezistența atacului. Eliminarea unei singure componente nu garantează că programul malițios nu va fi lansat din nou.

Pentru administratorii IT și echipele de securitate, modificările neașteptate ale cheilor Registry asociate pornirii automate și apariția unor activități programate necunoscute ar trebui investigate.

Atacatorii execută o recunoaștere a rețelei și a domeniului

Un aspect important al campaniei TerminalFix este faptul că atacul nu se oprește la calculatorul infectat. După compromiterea sistemului, atacatorii execută o recunoaștere a mediului informatic.

Programul malițios colectează informații despre domeniu, utilizatori, calculatoare și servere. Microsoft menționează, printre altele:

  • identificarea conexiunilor clasificate ca fiind „de incredere” dintre domenii;
  • identificarea grupurilor cu privilegii de administrator;
  • enumerarea calculatoarelor din Active Directory;
  • enumerarea utilizatorilor;
  • colectarea descrierilor conturilor;
  • identificarea serverelor;
  • verificarea conectivității către anumite servere;
  • colectarea informațiilor despre sistemul compromis.

Această etapă este esențială pentru atacator deoarece îi permite să înțeleagă structura rețelei. Cu alte cuvinte, calculatorul infectat devine un punct de observație din interiorul organizației.

Atacatorul poate afla ce domenii există, ce calculatoare sunt conectate, ce utilizatori și grupuri au privilegii și către ce servere poate exista acces.

Tunelul invers poate transforma calculatorul compromis într-o poartă către rețea

Cea mai importantă componentă a campaniei este tunelul invers. Microsoft a identificat un program bazat pe Python care este lansat fără o fereastră vizibilă și stabilește o conexiune către infrastructura atacatorilor printr-un canal WebSocket criptat.

În analiza Microsoft, conexiunea observată se realizează către 

gitnow[.]dev:443

.

Prin această conexiune, atacatorul poate transmite trafic TCP prin calculatorul compromis. Sistemul infectat funcționează astfel ca un intermediar între infrastructura atacatorului și resursele accesibile din rețeaua victimei.

Ce este un tunel invers?

Într-o situație obișnuită, un server aflat în interiorul unei rețele corporative poate să nu fie accesibil direct de pe internet.

Tunelul invers schimbă această situație. În loc ca atacatorul să inițieze direct o conexiune către serverul intern, calculatorul compromis inițiază conexiunea către infrastructura atacatorului.

Ulterior, această conexiune poate fi folosită pentru a transporta trafic către alte sisteme accesibile din rețeaua internă. Prin urmare, calculatorul infectat poate deveni un punct pivotant al rețelei.

Această caracteristică face ca TerminalFix să fie mult mai periculos decât un atac care urmărește exclusiv furtul de informații de pe calculatorul inițial.

De ce este periculos accesul prin tunel?

Imaginează-ți o organizație în care un calculator al unui angajat poate comunica cu servere interne care nu sunt accesibile direct de pe internet.

Dacă acel calculator este compromis și atacatorul stabilește un tunel invers, conexiunea existentă a calculatorului poate fi exploatată pentru a ajunge indirect la acele sisteme.

Astfel, compromiterea unui singur calculator poate reprezenta începutul unui atac mai amplu asupra infrastructurii.

Microsoft precizează însă un aspect important: nu a observat în cadrul lanțului analizat acțiunile ulterioare pe care acest acces le-ar putea permite.

Prin urmare, posibilitatea tehnică de acces la alte sisteme nu trebuie confundată cu dovada că aceste acțiuni au fost efectiv realizate în cazul analizat.

Totuși, organizațiile afectate ar trebui să trateze calculatoarele compromise ca posibile puncte de pivotare și să verifice comportamentul lor în rețea sau dacă există expuneri de credențiale.

TerminalFix comparat cu atacurile ClickFix obișnuite

TerminalFix pornește de la aceeași idee de bază ca atacurile ClickFix: utilizatorul este manipulat să execute o comandă prezentată drept o operațiune legitimă.

Diferențele apar în etapa următoare.

ClickFix obișnuitTerminalFix
Folosește ingineria socialăFolosește ingineria socială
Poate afișa un CAPTCHA falsFolosește un CAPTCHA fals care imită Cloudflare
Determină utilizatorul să execute o comandăDetermină utilizatorul să execute o comandă PowerShell
Se bazează frecvent pe Windows RunFolosește Windows Terminal sau PowerShell
Poate livra un program pentru furtul de informațiiFolosește un lanț de atac în mai multe etape
Impactul poate rămâne la nivelul calculatoruluiCalculatorul poate deveni un punct de acces către rețea

Microsoft subliniază tocmai această diferență: campania TerminalFix nu se limitează la livrarea unui singur program destinat furtului de informații, ci combină mai multe tehnici pentru a obține acces persistent și posibilitatea de a comunica cu sisteme din rețeaua internă.

Cum se pot proteja organizațiile împotriva atacurilor TerminalFix?

Protecția împotriva acestui tip de amenințare trebuie să includă atât măsuri tehnice, cât și instruirea utilizatorilor.

1. Nu permiteți utilizatorilor să execute comenzi primite de pe pagini web

Un utilizator nu ar trebui să copieze și să execute o comandă PowerShell doar pentru a trece de un CAPTCHA.

Aceasta este una dintre cele mai simple reguli de apărare împotriva tehnicii ClickFix.

Un CAPTCHA legitim nu cere utilizatorului să deschidă PowerShell, Windows Terminal sau linia de comandă și să execute o instrucțiune furnizată de site.

2. Limitați utilizarea PowerShell acolo unde este posibil

Organizațiile ar trebui să evalueze ce utilizatori și aplicații au nevoie de acces la PowerShell și Windows Terminal.

Acolo unde este posibil, utilizarea unor mecanisme precum AppLocker, Windows Application Control și Group Policy poate reduce posibilitățile de execuție neautorizată.

3. Monitorizați deturnarea DLL-urilor (DLL Sideloading)

Echipele de securitate ar trebui să urmărească situațiile în care un executabil legitim încarcă biblioteci DLL din locații neobișnuite.

O combinație precum:

executabil legitim + DLL necunoscut + locație neobișnuită

poate reprezenta un indicator important pentru investigație.

4. Monitorizați modificările de persistență

Trebuie urmărite în special:

  • modificările neobișnuite ale cheilor Registry Run;
  • activitățile programate nou create;
  • executabile lansate din 

    C:\ProgramData

    ;
  • directoare ascunse nou apărute;
  • procese Python lansate fără interfață;
  • conexiuni WebSocket neobișnuite către infrastructură externă.

5. Monitorizați recunoașterea Active Directory

O stație de lucru care începe brusc să enumere utilizatori, calculatoare, grupuri administrative, relații de încredere și servere poate indica activitate malițioasă.

Nu orice operațiune de enumerare este un atac, însă schimbarea bruscă a comportamentului unui calculator trebuie investigată în context.

6. Instruiți angajații

Instruirea utilizatorilor rămâne una dintre cele mai eficiente măsuri împotriva tehnicii ClickFix.

Angajații trebuie să știe că: nu trebuie să copieze și să execute comenzi în PowerShell, Windows Terminal sau Command Prompt doar pentru a trece de o verificare CAPTCHA, pentru a repara o problemă sau pentru a activa o funcție a unui site.

Ce înseamnă TerminalFix pentru securitatea companiilor?

Atacurile de tip TerminalFix arată cum o tehnică relativ simplă de inginerie socială poate fi transformată într-un atac complex asupra infrastructurii unei organizații.

Ingineria socială permite accesul inițial. PowerShell permite descărcarea componentelor. Deturnarea DLL-urilor și steganografia ajută la ascunderea activității. Mecanismele de persistență permit menținerea accesului. Recunoașterea infrastructurii oferă informații despre rețea, iar tunelul invers poate transforma calculatorul compromis într-un punct de acces către alte sisteme.

Ce trebuie reținut despre TerminalFix

Pentru utilizatori, lecția este simplă: nu executați niciodată comenzi primite de pe o pagină web doar pentru a demonstra că sunteți oameni. Pentru organizații, campania reprezintă încă un argument pentru monitorizarea atentă a activității de pe stațiile de lucru și a conexiunilor către infrastructura internă.

Sursa informațiilor: microsoft.com

A fost lansat LibreOffice 26.8: alternativa gratuită la Microsoft Office

Timp de citit: 4 minutes

LibreOffice 26.8 este cea mai nouă versiune majoră a suitei office gratuite și open-source, lansată de The Document Foundation pe 26 august 2026. Noua ediție pune accent pe tipografie profesională, compatibilitate îmbunătățită cu documentele moderne, suport mai bun pentru sisteme de scriere din întreaga lume și, într-o perioadă în care inteligența artificială este integrată în tot mai multe aplicații, păstrează o abordare diferită: LibreOffice 26.8 nu include funcții generative AI și nu trimite documentele către servicii online pentru procesare.

Pentru utilizatorii care caută o alternativă gratuită la Microsoft Office sau Microsoft 365, LibreOffice 26.8 aduce îmbunătățiri importante în Writer, Calc, Impress, Draw și Math, păstrând în același timp filosofia open-source a proiectului.

Ce este LibreOffice 26.8?

LibreOffice 26.8 este o versiune majoră a suitei office dezvoltate de comunitatea LibreOffice și coordonate de The Document Foundation. Pachetul este disponibil pentru Windows, macOS și Linux și poate fi utilizat gratuit de persoane fizice, companii, școli și instituții publice. Software-ul este distribuit sub Mozilla Public License v2.

Dezvoltarea versiunii 26.8 a început în decembrie 2025. Potrivit The Document Foundation, la această versiune au contribuit 206 persoane, dintre care 155 de voluntari, un indicator relevant pentru amploarea comunității din spatele proiectului.

Pe scurt, LibreOffice 26.8 oferă:

  • procesare de text prin Writer;
  • foi de calcul prin Calc;
  • prezentări prin Impress;
  • grafică și diagrame prin Draw;
  • formule matematice prin Math;
  • compatibilitate cu formate Microsoft Office precum DOCX, XLSX și PPTX;
  • utilizarea nativă a Open Document Format (ODF);
  • suport pentru 120 de limbi;
  • funcționare fără cont obligatoriu, abonament sau telemetrie;
  • fără funcții generative AI integrate în această versiune.

Ce aduce nou LibreOffice 26.8?

Una dintre direcțiile importante ale actualizării este îmbunătățirea modului în care LibreOffice gestionează documentele complexe și sistemele de scriere care nu folosesc alfabetul latin.

Writer primește funcții mai bune pentru scriere și editare

LibreOffice Writer 26.8 introduce o nouă vizualizare Draft, concepută pentru scriere și citire fără elementele vizuale asociate paginii tipărite. În această vizualizare sunt ascunse, printre altele, anteturile, subsolurile și marginile paginii, ceea ce poate fi util pentru redactarea documentelor lungi.

Versiunea 26.8 îmbunătățește și gestionarea documentelor cu scriere de la dreapta la stânga (RTL) și a documentelor CJK verticale. Direcția paragrafelor poate fi detectată automat atunci când textul este deschis sau lipit, iar LibreOffice afișează mai bine caracterele de control bidirecționale în cadrul marcajelor de formatare.

Aceste modificări sunt relevante nu doar pentru utilizatorii obișnuiți, ci și pentru cei care lucrează cu documente multilingve sau cu sisteme de scriere mai puțin bine reprezentate în aplicațiile office tradiționale.

Suport extins pentru N’Ko și Adlam

Un alt element interesant al versiunii 26.8 este extinderea suportului pentru N’Ko și Adlam în LibreOffice Math.

Aceste sisteme de scriere sunt utilizate pentru limbi din Africa de Vest, iar noua versiune introduce funcții și operatori denumiți pentru formule care folosesc aceste scripturi. Sunt incluse, de asemenea, elemente precum săgeți vectoriale orientate spre stânga și harpoane pentru formule cu scriere de la dreapta la stânga.

Pentru un proiect open-source internațional, această direcție este importantă deoarece compatibilitatea nu se limitează la cele mai utilizate limbi și sisteme de scriere.

LibreOffice 26.8 și Calc: câmpuri calculate în tabele pivot

Pentru utilizatorii care folosesc LibreOffice Calc în analiză de date, una dintre noutățile practice este suportul pentru Calculated Fields în tabelele pivot.

Acest mecanism permite definirea unor câmpuri noi prin formule bazate pe câmpuri existente, folosind un dialog dedicat. Pentru rapoarte financiare, analize interne, statistici sau prelucrarea unor seturi de date, funcția poate reduce necesitatea unor calcule auxiliare în foaia de lucru.

LibreOffice 26.8 îmbunătățește și interoperabilitatea cu anumite tipuri de diagrame OOXML utilizate în Microsoft Office. Suita poate importa și reexporta mai multe tipuri de diagrame, inclusiv box-and-whisker, funnel, Pareto, sunburst, treemap și waterfall. Există însă o limitare importantă: aceste tipuri de grafice nu pot fi încă afișate sau editate nativ în LibreOffice.

Această precizare este importantă pentru compatibilitatea în mediile în care documentele circulă între LibreOffice și Microsoft Office.

Compatibilitate mai bună cu Word, Excel și PowerPoint

LibreOffice 26.8 poate deschide și salva în continuare formate Microsoft precum DOCX, XLSX și PPTX. Noua versiune aduce îmbunătățiri pentru anumite elemente din aceste documente, inclusiv pentru gestionarea unor proprietăți DOCX și pentru unele elemente de formular și întreruperi de linie din XLSX.

Totuși, compatibilitatea nu trebuie interpretată ca identitate perfectă între LibreOffice și Microsoft Office. Documentele complexe pot conține funcții proprietare sau elemente pe care o suită diferită le interpretează altfel.

Pentru documentele care trebuie păstrate într-un format deschis și standardizat, LibreOffice folosește Open Document Format (ODF) ca format nativ. ODF este un standard internațional ISO/IEC, iar specificația sa este publică și poate fi implementată de diferiți dezvoltatori.

LibreOffice 26.8 include funcții de inteligență artificială?

The Document Foundation precizează explicit că această versiune nu nu include funcții generative AI și nu transmite documentele către servicii remote pentru procesare și că niciun component al suitei nu necesită acces la rețea pentru a funcționa. Organizația prezintă această decizie ca pe o alegere de design, nu ca pe o funcție care lipsește temporar.

În contextul actual, această caracteristică poate reprezenta un avantaj pentru utilizatorii preocupați de controlul local al documentelor, confidențialitate și independență față de servicii cloud.

Este LibreOffice 26.8 gratuit?

Da. Aplicația este open-source,gratuită în întregime, fară funcții blocate care necesită abonare. Poate fi descărcată, instalată și utilizată, fără cost, de persoane fizice, organizații, școli și administrații publice.

Versiunile distribuite prin Microsoft Store și Apple App Store pot avea un preț, însă acesta este asociat cu întreținerea aplicațiilor pe respectivele platforme și nu reprezintă o taxă pentru licența LibreOffice.

Începând cu versiunea 26.8 apare și un banner pentru donații în Start Centre, afișat periodic, nu la fiecare pornire. LibreOffice nu include publicitate și nu necesită abonament sau cont de utilizator.

LibreOffice 26.8 sau LibreOffice 26.2?

Pentru utilizatorii care vor cele mai recente funcții, LibreOffice 26.8 este versiunea recomandată.

Există însă o diferență importantă pentru mediile de producție. LibreOffice 26.2 reprezintă ramura de mentenanță, destinată utilizatorilor care preferă actualizări de stabilitate și remedieri fără introducerea unor funcții noi. The Document Foundation indică LibreOffice 26.8 pentru cei interesați de cele mai noi capabilități, în timp ce organizațiile pot prefera ramura de mentenanță pentru implementări controlate.

Pentru companiile care implementează LibreOffice la scară largă există și versiuni enterprise furnizate de companii din ecosistemul LibreOffice, cu suport profesional, SLA și actualizări de securitate pe termen mai lung.

Merită instalat LibreOffice 26.8?

Da, versiunea 26.8 este o actualizare importantă pentru utilizatorii care caută o suită office gratuită, open-source și orientată spre utilizarea locală a documentelor.

Cele mai relevante noutăți sunt suportul îmbunătățit pentru tipografie și sisteme de scriere internaționale, noua vizualizare Draft din Writer, câmpurile calculate din tabelele pivot Calc, suportul extins pentru Impress și Draw, precum și îmbunătățirile de interoperabilitate cu formatele Microsoft Office.

În același timp, LibreOffice 26.8 se diferențiază prin faptul că nu integrează inteligență artificială generativă și nu depinde de servicii cloud pentru procesarea documentelor. Pentru utilizatorii care pun accent pe software gratuit, control local, formate deschise și independență tehnologică, acesta poate fi unul dintre cele mai importante argumente pentru alegerea suitei.

Sursa informațiilor: blog.documentfoundation.org

Descarcă gratuit aplicația: libreoffice.org/download

PRODUSE RECOMANDATE
Noua versiune Windows 11 26H2 nu este un upgrade clasic

Timp de citit: 4 minutes

Windows 11 26H2 se apropie de lansarea generală, iar Microsoft a introdus deja versiunea în canalul Release Preview al programului Windows Insider. Deși numărul versiunii sugerează o actualizare majoră de sistem de operare, realitatea tehnică este diferită: Windows 11 26H2 folosește aceeași ramură de servicing și aceeași bază de cod ca Windows 11 24H2 și 25H2.

Pentru utilizatorii obișnuiți, acest lucru înseamnă că tranziția la Windows 11 26H2 ar trebui să fie mai degrabă o activare a unor funcționalități deja livrate în fundal decât o reinstalare completă a sistemului de operare. Microsoft confirmă că 26H2 va fi distribuit printr-un “enablement package”, un mecanism utilizat pentru activarea unor componente care se află deja pe dispozitiv.

Ce este Windows 11 26H2?

Windows 11 26H2 este versiunea de Windows 11 pregătită de Microsoft pentru 2026. În prezent, ea se află în Release Preview, ceea ce reprezintă una dintre ultimele etape înainte de disponibilitatea generală.

Particularitatea importantă este că Windows 11 24H2, 25H2 și 26H2 împart aceeași ramură de servicing. Microsoft explică faptul că o mare parte din codul necesar pentru 26H2 este deja livrat dispozitivelor prin actualizările cumulative lunare, dar anumite funcții rămân inactive până când este instalată actualizarea de versiune.

Așadar, Windows 11 26H2 nu trebuie privit ca o migrare completă către un alt sistem de operare, ci ca o evoluție incrementală a platformei existente.

Acest model are și avantaje practice. Potrivit Microsoft, un enablement package are dimensiuni mai mici, poate reduce timpul de instalare și permite ferestre de mentenanță mai scurte în organizații. De asemenea, testarea poate fi mai concentrată, deoarece baza sistemului de operare este deja actualizată.

Ce funcții noi aduce Windows 11 26H2?

O parte dintre funcțiile asociate cu Windows 11 26H2 au început deja să apară în actualizările cumulative pentru Windows 11 24H2 și 25H2.

Actualizarea preliminară KB5120998, publicată de Microsoft la 27 august 2026, este disponibilă pentru Windows 11 24H2 și 25H2 și include numeroase modificări care indică direcția funcțională a platformei.

Bara de activități poate fi mutată

Una dintre cele mai vizibile schimbări este revenirea unei opțiuni pe care mulți utilizatori Windows o așteptau: bara de activități poate fi poziționată în partea de sus, stânga sau dreapta ecranului, nu doar în partea de jos.

Microsoft oferă această opțiune în:

Settings → Personalization → Taskbar → Taskbar behaviors → Taskbar position

Există și o nouă dimensiune redusă a barei de activități, destinată în special dispozitivelor unde spațiul vertical este limitat.

Meniul Start devine mai personalizabil

Windows 11 26H2 aduce mai multe controale pentru Start Menu.

Utilizatorii pot alege între dimensiuni diferite ale meniului Start, iar secțiunea „Recommended” este redenumită „Recent”. Microsoft permite, de asemenea, ascunderea numelui și fotografiei de profil și oferă controale separate pentru afișarea secțiunilor Pinned, Recommended și All.

Pentru utilizatorii care consideră meniul Start din Windows 11 prea aglomerat, acestea sunt modificări importante deoarece oferă un control mai granular asupra interfeței.

Windows Search primește controale mai clare

Un alt punct important îl reprezintă Windows Search.

Microsoft simplifică interfața Search Home și îmbunătățește modul în care sunt prezentate rezultatele. Utilizatorul poate identifica mai ușor dacă un rezultat provine dintr-o aplicație, setare, fișier, web sau Microsoft Store.

Mai important, există o setare care permite alegerea modului în care rezultatele web și sugestiile Microsoft Store sunt afișate împreună cu rezultatele locale.

Windows poate, de asemenea, să indexeze automat anumite foldere utilizate frecvent pentru a găsi mai rapid fișierele respective la căutările ulterioare.

Această schimbare este relevantă și pentru utilizatorii care vor un Windows Search mai puțin încărcat de rezultate online atunci când caută pur și simplu un fișier sau o aplicație instalată local.

File Explorer și experiența generală devin mai fluide

Actualizarea aduce și optimizări pentru File Explorer. Microsoft spune că lansarea File Explorer Home devine mai rapidă și mai receptivă, iar secțiunea Recommended din Home primește suport pentru derulare tactilă.

În paralel, Windows primește indicatori de progres actualizați pentru operațiuni precum pornirea, autentificarea, restartul, oprirea și instalarea actualizărilor.

Nu sunt schimbări spectaculoase individual, însă ele ilustrează strategia Microsoft pentru Windows 11 26H2: mai multe îmbunătățiri mici care, împreună, modifică experiența de utilizare.

Windows 11 26H2 include și componente importante pentru AI și securitate

Actualizarea din august nu se limitează la interfață.

Microsoft introduce Microsoft Execution Containers (MXC) cu Process Isolation, concepute pentru a crea o limită de izolare pentru sarcini precum coding agents și cod generat de modele AI. Platforma primește și suport preliminar pentru identificarea proceselor agentice („agentic processes”).

În zona criptografică, Windows 11 primește posibilitatea de a utiliza ML-KEM, un algoritm post-quantum pentru schimbul de chei TLS.

Pentru organizații există și Administrator Protection, o funcție destinată reducerii expunerii privilegiilor administrative prin utilizarea unor privilegii temporare. Microsoft precizează că această funcție este dezactivată implicit și poate fi administrată prin Microsoft Intune sau Group Policy.

Ce se întâmplă cu Windows 11 24H2?

Pentru utilizatorii Windows 11 24H2, calendarul este important.

Microsoft precizează că edițiile Home și Pro ale Windows 11 24H2 ajung la sfârșitul perioadei de suport pe 13 octombrie 2026. Edițiile Enterprise și Education rămân suportate până la 12 octombrie 2027.

Prin urmare, Windows 11 26H2 nu este doar o actualizare cu funcții noi. Pentru anumite dispozitive, ea poate reprezenta și următorul pas logic pentru menținerea sistemului într-o versiune suportată.

Potrivit informațiilor prezentate de The Register, 26H2 va reseta practic ciclul de suport: Microsoft indică 24 de luni pentru edițiile Home și Pro și 36 de luni pentru Enterprise și Education.

Trebuie să faci upgrade imediat la Windows 11 26H2?

Nu neapărat. Faptul că Windows 11 26H2 se află în Release Preview înseamnă că versiunea este într-o etapă avansată de testare, nu că toți utilizatorii ar trebui să instaleze imediat versiunea Insider.

Pentru utilizatorii casnici, recomandarea rezonabilă este să aștepte disponibilitatea oficială și să păstreze sistemul actualizat între timp. Pentru companii, Microsoft recomandă în continuare testarea compatibilității cu aplicațiile, politicile și infrastructura organizației.

În plus, actualizarea KB5120998 este momentan o versiune Preview pentru Windows 11 24H2 și 25H2. Microsoft precizează că update-ul este distribuit gradual pentru anumite funcționalități, ceea ce înseamnă că disponibilitatea poate varia de la un dispozitiv la altul.

Windows 11 26H2 este mai mult decât o simplă actualizare

Windows 11 26H2 marchează o schimbare interesantă în modul în care Microsoft livrează actualizările Windows. În locul unui upgrade tradițional, de mari dimensiuni, compania folosește o ramură comună de servicing și mecanismul enablement package pentru a activa funcționalități care au fost deja distribuite în sistem prin actualizări cumulative.

Pentru utilizatori, cele mai vizibile noutăți sunt bara de activități mutabilă, personalizarea extinsă a meniului Start, Windows Search mai configurabil și îmbunătățirile File Explorer. Pentru companii și administratori IT, însă, partea mai importantă este modelul de servicing, suportul extins și noile mecanisme de securitate și izolare pentru aplicații și procese AI.

Cu Windows 11 24H2 Home și Pro programat să iasă din suport în octombrie 2026, Windows 11 26H2 va deveni probabil una dintre cele mai importante actualizări Windows ale anului. Iar faptul că tranziția se bazează pe mecanismul enablement package ar putea face această migrare considerabil mai simplă decât upgrade-urile majore tradiționale.

Surse: support.microsoft.com, techcommunity.microsoft.com

PRODUSE RECOMANDATE

Cum funcționează metodele de identificare a conținutului AI

Timp de citit: 6 minutes

Inteligența artificială generativă a devenit o prezență constantă în producerea și editarea de conținut digital, iar metodele de identificare a materialelor create sau modificate cu AI aduc în discuție limitele acurateței și transparenței acestor metode.

Astăzi, identificarea conținutului AI se bazează pe mai multe tehnologii: watermark-uri invizibile, metadate de proveniență, sisteme precum Google SynthID și standarde precum C2PA. În paralel, există instrumente care analizează conținutul final și estimează probabilitatea ca acesta să fi fost generat de un model AI.

Aceste metode pot contribui la o mai bună transparență în mediul digital, dar ridică și o întrebare importantă: cât de departe pot merge companiile în identificarea conținutului fără ca acest proces să se transforme într-un mecanism de urmărire a utilizatorilor?

Un caz recent care readuce această problemă în atenție este cel al Microsoft și al funcțiilor AI integrate în Paint și Photos.

Cazul Microsoft: watermark-ul invizibil care poate lega imaginea de un prompt

O investigație publicată de The Register prezintă analiza cercetătorului Xusheng Li de la Vector 35 asupra modului în care Microsoft marchează imaginile generate sau modificate cu AI în Paint și Photos. Potrivit analizei citate, Microsoft folosește un identificator unic, de tip GUID, care este asociat procesului de generare și este încorporat invizibil în imagine.

Mecanismul este diferit de un watermark vizibil, precum textul “AI-generated” sau o siglă. Identificatorul este codificat în pixeli, iar analiza susține că solicitarea utilizatorului este transmisă serviciilor Microsoft pentru moderare înainte ca identificatorul să fie emis și integrat în imagine. De asemenea, solicitările succesive pot fi corelate prin intermediul unui identificator anterior.

Aici apare problema de confidențialitate.

Un sistem destinat inițial identificării conținutului AI poate deveni, în anumite condiții, și un mecanism de corelare a conținutului cu utilizatorul sau cu istoricul solicitărilor.

Este important însă să facem o distincție: existența unui GUID într-o imagine nu înseamnă automat că orice persoană care găsește imaginea poate identifica public autorul. Întrebarea critică este dacă furnizorul poate corela acel identificator cu contul, promptul sau alte date păstrate pe serverele sale.

Microsoft afirmă oficial că funcțiile AI din Paint folosesc servicii online Azure pentru filtrarea conținutului și că, în acest context, colectează atribute precum identificatori de dispozitiv și utilizator, precum și prompturile, pentru prevenirea abuzurilor și monitorizare. Compania spune, în același timp, că imaginile generate nu sunt stocate.

Această diferență între “imaginea nu este stocată” și “datele asociate procesului nu sunt corelabile” este esențială.

C2PA: o metodă de identificare provenienței fără a transforma imaginea într-o etichetă de supraveghere

O abordare diferită este reprezentată de C2PA – Coalition for Content Provenance and Authenticity.

C2PA este un standard deschis pentru atașarea informațiilor despre originea și istoricul unui material digital. În cazul unei imagini, metadatele pot indica instrumentul utilizat, originea conținutului și anumite modificări efectuate ulterior.

Microsoft afirmă oficial că imaginile generate prin funcțiile AI din Paint conțin un manifest C2PA, tocmai pentru ca utilizatorii să poată identifica proveniența AI.

Avantajul este evident: în loc să încercăm să ghicim dacă o imagine “arată ca și cum ar fi fost făcută de AI”, putem verifica informația de proveniență atunci când aceasta există.

Dar C2PA nu este un detector universal.

OpenAI subliniază explicit că metadatele C2PA pot fi eliminate, inclusiv accidental. De exemplu, o captură de ecran poate elimina metadatele originale. În consecință, absența unui Content Credential nu demonstrează că materialul a fost creat de un om.

Aceasta este una dintre cele mai importante reguli pentru verificarea conținutului AI:

“Nu am găsit un watermark” nu înseamnă „acest conținut nu este generat de AI”.

SynthID: o altă metodă de identificare a conținutului generativ

Google folosește o altă tehnologie, numită SynthID, care introduce un semnal digital invizibil în conținutul generat de modelele sale.

Google spune că SynthID a fost extins de la imagini la video, audio și text, iar compania a integrat verificarea în produse precum Gemini și, în 2026, a început extinderea acesteia către Search și Chrome.

Diferența conceptuală este importantă.

C2PA funcționează în principal ca un sistem de proveniență și metadate, în timp ce SynthID introduce un semnal direct în conținut.

Cele două abordări pot fi complementare. OpenAI explică faptul că folosește atât C2PA, cât și SynthID pentru imaginile generate cu instrumentele sale: metadatele oferă context, iar watermark-ul poate rămâne detectabil după anumite transformări.

Din perspectiva utilizatorului, aceasta este o soluție mult mai elegantă decât simpla analiză a stilului unui text sau a unei imagini.

Detectorii AI pentru text sunt o problemă mult mai complicată

În cazul textului generat de AI, situația este diferită.

Un detector AI analizează caracteristici statistice și lingvistice și încearcă să estimeze probabilitatea ca textul să fi fost generat de un model lingvistic. Problema este că un astfel de rezultat este, în esență, o estimare probabilistică, nu o probă de autorie.

Cercetări recente arată de ce trebuie să fim precauți.

Un studiu publicat în 2026, care a evaluat mai multe instrumente de detectare a textului AI, concluzionează că rezultatele detectorilor trebuie interpretate în funcție de context și nu transformate automat într-o clasificare binară „om” versus „AI”. Performanța poate scădea semnificativ în cazul textelor hibride sau modificate de oameni.

O altă cercetare publicată în 2026 avertizează asupra falselor pozitive și asupra faptului că modificarea unui text generat de AI poate reduce sensibilitatea detectorilor.

Problema nu este nouă. Un studiu publicat în Acta Neurochirurgica a testat GPTZero, ZeroGPT și Corrector App pe texte umane și generate de ChatGPT și a constatat că niciunul dintre instrumentele analizate nu a avut o fiabilitate de 100%.

Prin urmare, afirmația:

„Detectorul spune 87% AI, deci autorul a folosit AI”

este metodologic greșită.

Mai corect este:

„Instrumentul estimează o probabilitate ridicată de implicare AI, dar rezultatul trebuie coroborat cu alte dovezi.”

Care sunt metodele corecte de identificare a conținutului AI?

În practică, cea mai robustă abordare este una multistrat.

Verificarea datelor de proveniența a conținutului

Pentru imagini și alte tipuri de media, primul pas poate fi verificarea metadatelor C2PA.

Dacă există un manifest valid și verificabil, acesta poate oferi informații despre originea și istoricul materialului.

Verificarea watermark-urilor

Sisteme precum SynthID pot detecta semnale invizibile introduse de anumite modele AI. Google oferă instrumente pentru verificarea conținutului generat de propriile tehnologii.

Și OpenAI oferă verificarea unor semnale de proveniență asociate imaginilor generate cu instrumentele sale.

Identtificare prin analiza tehnică a fișierului

Metadatele EXIF, istoricul fișierului, software-ul de creare, informațiile despre compresie și alte caracteristici tehnice pot oferi indicii suplimentare.

Niciuna dintre acestea nu trebuie însă tratată ca dovadă absolută.

Identificare prin analiza contextuală

Pentru un articol, fotografie sau videoclip controversat, trebuie verificată și sursa: cine l-a publicat, când, unde a apărut prima dată și dacă există versiuni originale.

Detectorii AI – doar ca metodă de identificare secundară

Detectorii de text pot fi utili în anumite contexte, dar nu ar trebui să fie singura bază pentru acuzații privind utilizarea AI.

Cercetări recente evidențiază atât probleme de false pozitive, cât și dificultatea de a detecta texte hibride sau rescrise.

Când transparența devine exces de zel?

Aici apare partea controversată a fenomenului.

Este rezonabil ca un utilizator să vrea să știe dacă o fotografie virală a fost generată de AI. O platformă trebuie să indice că un videoclip a fost creat artificial. Este chiar util ca editorii, instituțiile și cercetătorii să poată verifica proveniența unui material.

Dar există o diferență între:

„Acest conținut a fost creat sau modificat cu AI.”

și:

„Acest conținut a fost creat cu AI, iar compania păstrează suficiente informații pentru a-l corela cu identitatea sau activitatea utilizatorului.”

Prima este transparență. A doua este o metodă supraveghere.

Cazul Microsoft este interesant tocmai din acest motiv. Identificatorul analizat de cercetătorul Xusheng Li poate fi asociat, în anumite condiții, cu prompturile și utilizatorii. Microsoft avea deja documentație despre mecanismele de siguranță și proveniență, însă analiza susține că implicațiile exacte ale GUID-ului nu erau suficient de evidente pentru utilizatorul obișnuit.

Este o diferență importantă între a divulga existența unei tehnologii și a explica, într-un limbaj accesibil, toate consecințele sale asupra vieții private.

Microsoft nu este singura companie care merge în această direcție

Tendința este mult mai largă.

Google investește în SynthID și în verificarea Content Credentials în Search, Gemini și Chrome.

OpenAI folosește C2PA și SynthID pentru imaginile generate prin instrumentele sale și dezvoltă mecanisme publice de verificare.

Microsoft folosește C2PA în Paint și introduce informații suplimentare în metadatele conținutului generat sau modificat cu AI în Microsoft 365. Compania precizează că aceste informații pot include modelul AI, aplicația utilizată și momentul generării.

Meta, la rândul său, dezvoltă propriile tehnologii de watermarking, potrivit relatării The Register.

Din punct de vedere tehnologic, această convergență este logică. Din punct de vedere al confidențialității, însă, trebuie urmărită cu atenție.

Cum ar trebui să arate un sistem responsabil?

Un sistem bun de identificare a conținutului AI ar trebui să respecte câteva principii simple.

Transparență. Utilizatorul trebuie să știe ce este introdus în fișier și ce informații pot fi asociate ulterior cu acesta.

Minimizarea datelor. Pentru a demonstra că o imagine a fost generată de AI nu este neapărat necesar un identificator care poate fi corelat cu identitatea persoanei.

Separarea provenienței de identitate. Meta-datele de proveniența ale conținutului ar trebui să răspundă în primul rând la întrebarea „cum a fost creat acest material?”, nu „cine este persoana care l-a creat?”.

Verificabilitate independentă. Utilizatorii, jurnaliștii și cercetătorii ar trebui să poată verifica semnalele fără să depindă exclusiv de infrastructura companiei care a generat conținutul.

Și, poate cel mai important, nicio metodă de detectare nu ar trebui tratată ca verdict absolut.

Chiar avem nevoie de o nouă formă de supraveghere?

AI generativ a făcut imposibilă revenirea la modelul simplist în care autenticitatea unui material putea fi dedusă din aspectul său. Avem nevoie de tehnologii de proveniență, watermark-uri și mecanisme de verificare.

C2PA, Content Credentials și SynthID reprezintă direcții importante pentru construirea unui internet în care utilizatorii pot afla mai ușor originea conținutului. În același timp, cercetările asupra detectorilor AI arată că estimările probabilistice, în special pentru text, nu trebuie transformate în acuzații automate.

Cazul Microsoft demonstrează însă că transparența despre conținutul AI nu trebuie confundată cu transparența despre datele colectate pentru a-l identifica.

Un watermark care spune “acest material a fost generat cu AI” poate fi util.

O metodă identificare care permite companiei să coreleze materialul cercetat de un utilizator, de promptul său sau de istoricul activității crează o problemă complet diferită.

În cursa pentru un internet mai autentic, companiile ar trebui să evite un paradox: să nu rezolve problema falsurilor digitale construind un sistem în care fiecare creație digitală devine, implicit, un instrument de urmărire.

Transparența este necesară iar demonstrarea provenienței este utilă.

Dar toate aceste tehnologii de identificare ar trebui concepute având protejarea vieții private ca principiu de bază, nu pornind de la presupunerea că fiecare utilizator este suspect până când tehnologia dovedește contrariul.

Thunderbird adoptă un ciclu de actualizare accelerat

Timp de citit: 3 minutes

Utilizatorii clientului de e-mail Mozilla Thunderbird trebuie să se aștepte la un ritm mult mai rapid de lansare a versiunilor noi. Începând din septembrie 2026, Thunderbird va adopta un ciclu mai rapid de actualizare: o versiune nouă la fiecare două săptămâni, urmând aceeași direcție anunțată pentru Firefox.

Schimbarea, confirmata oficial de MZLA, reprezintă o accelerare semnificativă față de ritmul de până acum și are implicații atât pentru utilizatorii obișnuiți, cât și pentru organizațiile care folosesc Thunderbird în mediile de lucru.

Pentru cei care preferă stabilitatea și un număr redusde schimbări, există însă în continuare alternativa ESR – Extended Support Release. Versiunea 153 este cea mai recentă versiune ESR și poate fi utilizată de cei care nu doresc să urmărească fiecare actualizare intermediară.

Ce aduce nou Thunderbird 154?

Accelerarea ciclului de lansare nu este singura noutate importantă. Versiunea 154 vine cu mai multe îmbunătățiri funcționale, iar una dintre cele mai relevante este integrarea Microsoft Graph pentru Microsoft 365.

Microsoft Graph este interfața API prin care aplicațiile pot interacționa cu diverse servicii Microsoft 365. Integrarea sa în Thunderbird este deosebit de importantă în contextul retragerii progresive a Exchange Web Services (EWS) pentru serviciile cloud Microsoft.

Pentru utilizatorii care folosesc Thunderbird împreună cu Microsoft 365, suportul Microsoft Graph poate însemna o compatibilitate mai bună cu infrastructura modernă Microsoft și o tranziție mai simplă pe măsură ce EWS își pierde relevanța în serviciile cloud. EWS rămâne însă disponibil în anumite scenarii, inclusiv pentru organizațiile care își găzduiesc propriile servere Exchange.

Îmbunătățiri pentru atașamente, IMAP și criptare

Thunderbird 154 nu se concentrează exclusiv pe compatibilitatea cu Microsoft 365. Actualizarea include și îmbunătățiri care vizează activități de zi cu zi.

Printre acestea se numără o gestionare mai bună a mesajelor protejate prin Cryptographic Message Syntax (CMS), precum și îmbunătățiri pentru operațiunile de tip drag-and-drop și copierea mesajelor sau atașamentelor din meniul contextual. Pe macOS, previzualizarea atașamentelor a fost de asemenea îmbunătățită.

O altă funcție utilă pentru utilizatorii de desktop este posibilitatea de a minimiza Thunderbird în system tray atunci când ultima fereastră a aplicației este închisă, pe sistemele care oferă această funcționalitate.

Thunderbird gestionează mai bine întreruperile IMAP

Pentru utilizatorii care lucrează cu arhive mari de email, una dintre cele mai practice schimbări este îmbunătățirea comportamentului în cazul întreruperilor conexiunii în timpul operațiunilor IMAP de mari dimensiuni.

Situația este relevantă, de exemplu, atunci când un utilizator trebuie să își salveze rapid mesajele dintr-un cont care urmează să fie închis. Thunderbird permite mutarea mesajelor către foldere locale sau către un alt server, însă o conexiune întreruptă în timpul unei operațiuni de amploare poate transforma procesul într-o experiență problematică.

Versiunea 154 tratează mai bine aceste întreruperi, ceea ce poate face operațiunile de migrare și arhivare mai robuste.

Peste 50 de remedieri de securitate

Securitatea rămâne un argument important pentru actualizarea unui client de email. Thunderbird 154 include peste 50 de remedieri de securitate, alături de peste 30 de alte corecții ale erorilor de altă natură.

Acest aspect este important deoarece un client de e-mail este o aplicație expusă constant conținutului provenit din surse externe: mesaje, atașamente, conținut HTML și alte elemente potențial periculoase.

Din perspectiva securității, un ciclu de lansare mai rapid poate permite dezvoltatorilor să distribuie mai frecvent remedieri și actualizări. Pe de altă parte, pentru administratorii IT, ritmul accelerat înseamnă și un proces mai strict de testare și administrare a versiunilor.

Ce înseamnă lansările la două săptămâni pentru utilizatorii Thunderbird?

Pentru utilizatorii individuali, schimbarea poate fi privită în primul rând ca o evoluție către un software mai dinamic. Versiunile noi vor apărea mai des, ceea ce poate însemna acces mai rapid la funcții, remedieri și patch-uri de securitate.

Pentru companii, situația este ceva mai nuanțată. Un ciclu de lansare la două săptămâni poate crește efortul necesar pentru testarea compatibilității cu extensii, sisteme de autentificare, servere de email și politici interne.

Tocmai de aceea, existența canalului ESR este importantă. Utilizatorii și organizațiile care preferă predictibilitatea pot rămâne pe versiunea cu suport extins, în loc să adopte fiecare versiune intermediară. The Register notează că versiunea 153 este actuala versiune ESR și poate fi menținută timp de un an.

De ce este importantă schimbarea Thunderbird?

Trecerea Thunderbird la actualizări bilunare nu este doar o modificare administrativă a calendarului. Ea arată apropierea tot mai mare dintre strategiile de dezvoltare ale Thunderbird și Firefox.

Firefox își accelerează propriul ciclu de lansare începând din septembrie 2026, trecând de la versiuni la aproximativ patru săptămâni la versiuni la fiecare două săptămâni. Thunderbird urmează același model.

Pentru ecosistemul open-source, avantajul poate fi o capacitate mai mare de a livra rapid corecții și îmbunătățiri. Pentru utilizatori, însă, valoarea reală va depinde de cât de bine sunt gestionate compatibilitatea, stabilitatea și actualizările de securitate.

Pe scurt, Thunderbird nu devine doar „mai rapid” în sensul unui client de email mai performant: va evolua mai rapid ca produs, cu versiuni noi livrate la un interval de numai două săptămâni. Iar integrarea Microsoft Graph arată că proiectul încearcă să țină pasul cu schimbările majore din infrastructura modernă de email și cloud.

Surse: MZLA, theregister.com

PRODUSE RECOMANDATE