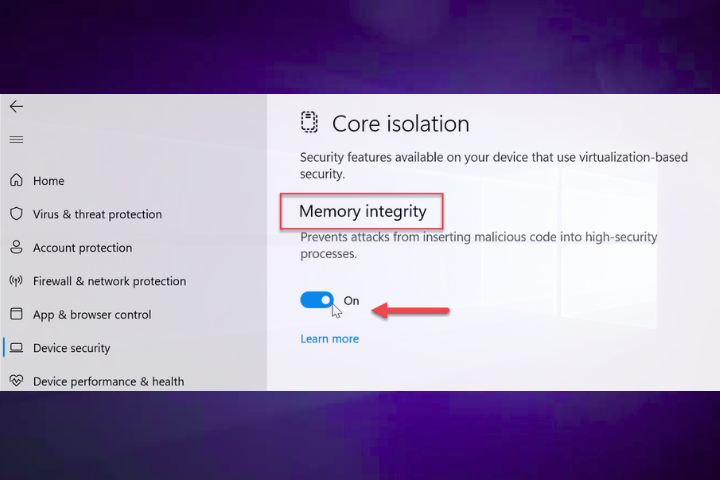
Microsoft pregătește o schimbare importantă pentru securitatea Windows 11: începând din octombrie 2026, actualizările obișnuite ale sistemului de operare vor începe să activeze automat funcția Memory Integrity pe mai multe dispozitive compatibile. Măsura face parte din strategia Microsoft de a crește nivelul de securitate al Windows fără ca utilizatorii să fie nevoiți să configureze manual funcțiile de protecție.
Potrivit Microsoft, activarea va fi făcută gradual și nu va viza toate PC-urile în același timp. Sistemul va verifica înainte dacă dispozitivul îndeplinește criteriile necesare privind hardware-ul, compatibilitatea driverelor, performanța și cerințele Windows 11. Pe unele PC-uri, procesul poate activa și Virtualization-based Security (VBS), tehnologia pe care se bazează Memory Integrity.
Ce este Memory Integrity în Windows 11?
Memory Integrity, cunoscută și sub denumirea de Hypervisor-protected Code Integrity (HVCI), este o funcție de securitate concepută pentru a proteja componentele critice ale Windows, în special kernelul sistemului de operare.
Pe scurt, Memory Integrity folosește virtualizarea hardware pentru a izola mecanismele de verificare a integrității codului. Scopul este să împiedice codul malițios sau driverele nesigure să obțină acces neautorizat la nivelul kernelului.
Această protecție este importantă deoarece atacurile care ajung la nivelul kernelului pot avea consecințe serioase: un atacator poate încerca să ocolească mecanismele de securitate, să manipuleze componente ale sistemului sau să obțină privilegii ridicate.
Microsoft precizează că Memory Integrity permite doar rularea codului și driverelor kernel-mode considerate de încredere.
De ce Memory Integrity este activată în mod automat?
Principalul motiv este securitatea. Mulți utilizatori nu modifică setările avansate ale Windows Security, chiar dacă anumite funcții de protecție sunt disponibile.
Prin activarea automată pe dispozitivele eligibile, Microsoft poate extinde protecția kernelului la sisteme care până acum aveau Memory Integrity dezactivată fără ca utilizatorul să fi solicitat în mod explicit acest lucru.
Important este că Microsoft nu intenționează să activeze funcția fără verificări. Înainte de implementare, Windows evaluează factori precum capacitățile hardware, compatibilitatea, performanța și configurația de securitate a dispozitivului.
Cum afectează Memory Integrity performanța întregului sistem?
Activarea Memory Integrity poate avea un anumit impact asupra performanței sistemului, inclusiv asupra performanței în jocuri și a unor aplicații care solicită intens resursele PC-ului, deoarece funcția folosește Virtualization-Based Security (VBS) pentru a proteja componentele critice ale Windows. Acest mecanism adaugă un nivel suplimentar de verificare și securitate, ceea ce poate genera o anumită încărcare asupra resurselor sistemului.
Pe computerele moderne, impactul este în general redus și poate fi dificil de observat în utilizarea obișnuită. În schimb, pe sistemele mai vechi sau pe PC-urile care sunt deja solicitate intens, diferențele de performanță pot deveni mai vizibile.
Impactul poate varia și în funcție de activitatea desfășurată pe PC, de la aplicații solicitante și sarcini intensive pentru procesor până la jocuri. Prin urmare, activarea Memory Integrity nu înseamnă automat că sistemul va deveni mai lent, efectul depinzând de configurația hardware și software a fiecărui dispozitiv.
Pentru majoritatea utilizatorilor, nivelul suplimentar de securitate oferit de Memory Integrity este mai important decât eventualul impact redus asupra performanței. Dacă după activarea funcției PC-ul funcționează normal, este recomandat să o lași activată.
Ce se întâmplă cu driverele incompatibile cu această funcție?
Unul dintre efectele posibile ale activării Memory Integrity este legat de driverele incompatibile.
Driverele kernel-mode au un nivel foarte ridicat de acces la sistem. Un driver vechi sau vulnerabil poate deveni astfel o verigă slabă în lanțul de securitate. Dacă un dispozitiv are drivere incompatibile cu HVCI, Windows poate împiedica încărcarea acestora sau poate necesita actualizarea lor înainte ca protecția să funcționeze corect.
De aceea, utilizatorii care folosesc hardware mai vechi, utilitare de overclocking, software de monitorizare sau aplicații care instalează drivere la nivel scăzut ar trebui să verifice compatibilitatea înainte de a modifica manual setările de securitate.
Trebuie să dezactivezi Memory Integrity?
Dacă Memory Integrity este activată automat de Windows 11 și sistemul funcționează normal, recomandarea logică este să o lași activată. Funcția oferă un nivel suplimentar de protecție împotriva atacurilor care încearcă să compromită kernelul sau să exploateze drivere vulnerabile.
Microsoft precizează și un aspect important: alegerile existente ale utilizatorului sau administratorului și politicile deja configurate vor fi respectate. Cu alte cuvinte, un PC pe care Memory Integrity a fost dezactivată în mod deliberat nu ar trebui să aibă această alegere anulată automat de noul mecanism de implementare.
Microsoft documentează aceeași cale pentru activarea manuală a funcției. Dacă opțiunea este activată și nu observi probleme de compatibilitate sau performanță, nu există un motiv general pentru dezactivarea ei.
O schimbare importantă pentru securitatea Windows 11
Activarea automată a Memory Integrity în Windows 11 din octombrie 2026 reprezintă o extindere a protecției de securitate la nivel de kernel. Microsoft va face schimbarea prin actualizările Windows, iar implementarea va fi graduală și condiționată de compatibilitatea dispozitivului.
Pentru utilizatorul obișnuit, cea mai bună abordare este simplă: lasă funcția activată dacăsistemul funcționează fără probleme. Dacă apar incompatibilități cu drivere sau aplicații, problema ar trebui investigată și rezolvată prin actualizarea software-ului, nu prin dezactivarea permanentă a unei protecții importante.
În cazul PC-urilor de gaming mai vechi, merită însă urmărit impactul asupra performanței după actualizarea din octombrie. Dacă apar scăderi semnificative de FPS sau probleme de compatibilitate, acestea trebuie analizate individual.
Cercetătorii Microsoft au identificat o nouă campanie de atacuri cibernetice denumită TerminalFix, o variantă a ClickFix care vizează organizații din mai multe domenii. Atacul folosește site-uri compromise pentru a afișa utilizatorilor un CAPTCHA fals, asemănător mecanismului Cloudflare Turnstile, și îi convinge să copieze și să execute o comandă PowerShell.
La prima vedere, utilizatorul pare să efectueze o verificare obișnuită pentru a demonstra că este o persoană și nu un program automat. În realitate, comanda copiată de pe pagina web descarcă și execută componente malițioase pe dispozitivul utilizatorului.
Potrivit analizei publicate de Microsoft la 28 august 2026, TerminalFix reprezintă o evoluție a atacurilor de tip ClickFix. Spre deosebire de variantele anterioare, care îi determinau frecvent pe utilizatori să execute comenzi prin fereastra Windows Run, TerminalFix folosește Windows Terminal sau PowerShell. Acest lucru le permite atacatorilor să execute scripturi mai complexe, inclusiv comenzi formate din mai multe linii.
Pericolul real nu se limitează însă la infectarea calculatorului
Lanțul de atac poate continua cu deturnarea DLL-urilor, steganografie, mecanisme de persistență, recunoașterea infrastructurii Active Directory și instalarea unui tunel invers. Prin intermediul acestui tunel, calculatorul compromis poate deveni un punct de acces către alte sisteme din rețeaua organizației.
Cum începe atacul TerminalFix?
Atacul începe atunci când utilizatorul accesează un site compromis. Pagina legitimă este înlocuită sau acoperită cu o fereastră care imită verificarea Cloudflare Turnstile. Utilizatorului i se afișează elemente familiare, precum sigla Cloudflare, mesajul „Verify you are human”, o casetă de verificare și o animație care sugerează că verificarea este în desfășurare.
Scopul este de a crea suficientă încredere pentru ca victima să urmeze instrucțiunile afișate pe ecran.
În loc să îi ceară doar să bifeze o casetă, pagina îl determină să copieze și să lipească o comandă în Windows Terminal sau PowerShell. Aceasta este componenta de inginerie socială a atacului.
Utilizatorul nu este neapărat convins să descarce un fișier necunoscut. Este determinat să execute el însuși comanda, considerând că aceasta face parte din procesul de verificare.
Astfel acțiunea malițioasă este prezentată drept o operațiune legitimă și necesară. Este una dintre caracteristicile care fac atacurile ClickFix atât de eficiente.
PowerShell descarcă prima componentă malițioasă a TerminalFix
După ce utilizatorul execută comanda, PowerShell descarcă o arhivă ZIP de pe infrastructura controlată de atacatori.
Arhiva este extrasă în
C:\ProgramData
și conține mai multe componente. Printre acestea se află un executabil legitim, LockScreenContentServer.exe, și o bibliotecă DLL malițioasă denumită dui70.dll.
În acest punct începe o nouă etapă a atacului: deturnarea DLL-urilor.
Ce este deturnarea DLL-urilor?
DLL-urile sunt biblioteci dinamice utilizate de Windows și de numeroase aplicații pentru a furniza funcții necesare programelor.
În anumite situații, un executabil caută bibliotecile DLL necesare într-o anumită locație. Atacatorii pot exploata acest comportament plasând o bibliotecă malițioasă într-un loc în care aceasta va fi încărcată în locul componentei așteptate.
În campania TerminalFix, executabilul legitim LockScreenContentServer.exe este folosit pentru a încărca biblioteca malițioasă
dui70.dll
.
Această metodă este importantă deoarece permite atacatorului să ascundă execuția codului malițios în spatele unui fișier legitim. Prin urmare, simpla verificare a faptului că un executabil este semnat digital nu este întotdeauna suficientă pentru a identifica un atac.
Steganografia ascunde componentele malițioase în imagini
După încărcarea DLL-ului malițios, atacul continuă cu descărcarea unor imagini PNG. La prima vedere, aceste fișiere par imagini obișnuite. În realitate, ele conțin date ascunse care sunt extrase ulterior de programul malițios.
Tehnica se numește steganografie și presupune ascunderea unor informații într-un fișier aparent normal, astfel încât conținutul ascuns să nu fie evident la o inspecție obișnuită.
Microsoft arată că această etapă face parte dintr-un lanț mai amplu de evitare a detectării, care include și utilizarea unor fișiere legitime, deturnarea DLL-urilor și directoare ascunse.
Pentru echipele de securitate, acest comportament este relevant deoarece analiza trebuie să urmărească nu doar tipul fișierului, ci și modul în care este utilizat.
O imagine PNG descărcată de un browser este un lucru obișnuit. O imagine descărcată de un program PowerShell, urmată de citirea datelor ascunse din ea și transformarea acestora într-o componentă executabilă, reprezintă cu totul alt tip de comportament.
TerminalFix își asigură persistența pe sistem
Campania nu se bazează pe o singură execuție. Microsoft a identificat două mecanisme utilizate pentru menținerea accesului pe sistem:
cheile Registry Run;
activități programate în Windows.
Aceste mecanisme permit lansarea automată a componentelor malițioase.
Folosirea mai multor metode de persistență crește rezistența atacului. Eliminarea unei singure componente nu garantează că programul malițios nu va fi lansat din nou.
Pentru administratorii IT și echipele de securitate, modificările neașteptate ale cheilor Registry asociate pornirii automate și apariția unor activități programate necunoscute ar trebui investigate.
Atacatorii execută o recunoaștere a rețelei și a domeniului
Un aspect important al campaniei TerminalFix este faptul că atacul nu se oprește la calculatorul infectat. După compromiterea sistemului, atacatorii execută o recunoaștere a mediului informatic.
Programul malițios colectează informații despre domeniu, utilizatori, calculatoare și servere. Microsoft menționează, printre altele:
identificarea conexiunilor clasificate ca fiind „de incredere” dintre domenii;
identificarea grupurilor cu privilegii de administrator;
enumerarea calculatoarelor din Active Directory;
enumerarea utilizatorilor;
colectarea descrierilor conturilor;
identificarea serverelor;
verificarea conectivității către anumite servere;
colectarea informațiilor despre sistemul compromis.
Această etapă este esențială pentru atacator deoarece îi permite să înțeleagă structura rețelei. Cu alte cuvinte, calculatorul infectat devine un punct de observație din interiorul organizației.
Atacatorul poate afla ce domenii există, ce calculatoare sunt conectate, ce utilizatori și grupuri au privilegii și către ce servere poate exista acces.
Tunelul invers poate transforma calculatorul compromis într-o poartă către rețea
Cea mai importantă componentă a campaniei este tunelul invers. Microsoft a identificat un program bazat pe Python care este lansat fără o fereastră vizibilă și stabilește o conexiune către infrastructura atacatorilor printr-un canal WebSocket criptat.
În analiza Microsoft, conexiunea observată se realizează către
gitnow[.]dev:443
.
Prin această conexiune, atacatorul poate transmite trafic TCP prin calculatorul compromis. Sistemul infectat funcționează astfel ca un intermediar între infrastructura atacatorului și resursele accesibile din rețeaua victimei.
Ce este un tunel invers?
Într-o situație obișnuită, un server aflat în interiorul unei rețele corporative poate să nu fie accesibil direct de pe internet.
Tunelul invers schimbă această situație. În loc ca atacatorul să inițieze direct o conexiune către serverul intern, calculatorul compromis inițiază conexiunea către infrastructura atacatorului.
Ulterior, această conexiune poate fi folosită pentru a transporta trafic către alte sisteme accesibile din rețeaua internă. Prin urmare, calculatorul infectat poate deveni un punct pivotant al rețelei.
Această caracteristică face ca TerminalFix să fie mult mai periculos decât un atac care urmărește exclusiv furtul de informații de pe calculatorul inițial.
De ce este periculos accesul prin tunel?
Imaginează-ți o organizație în care un calculator al unui angajat poate comunica cu servere interne care nu sunt accesibile direct de pe internet.
Dacă acel calculator este compromis și atacatorul stabilește un tunel invers, conexiunea existentă a calculatorului poate fi exploatată pentru a ajunge indirect la acele sisteme.
Astfel, compromiterea unui singur calculator poate reprezenta începutul unui atac mai amplu asupra infrastructurii.
Microsoft precizează însă un aspect important: nu a observat în cadrul lanțului analizat acțiunile ulterioare pe care acest acces le-ar putea permite.
Prin urmare, posibilitatea tehnică de acces la alte sisteme nu trebuie confundată cu dovada că aceste acțiuni au fost efectiv realizate în cazul analizat.
Totuși, organizațiile afectate ar trebui să trateze calculatoarele compromise ca posibile puncte de pivotare și să verifice comportamentul lor în rețea sau dacă există expuneri de credențiale.
TerminalFix comparat cu atacurile ClickFix obișnuite
TerminalFix pornește de la aceeași idee de bază ca atacurile ClickFix: utilizatorul este manipulat să execute o comandă prezentată drept o operațiune legitimă.
Diferențele apar în etapa următoare.
ClickFix obișnuit
TerminalFix
Folosește ingineria socială
Folosește ingineria socială
Poate afișa un CAPTCHA fals
Folosește un CAPTCHA fals care imită Cloudflare
Determină utilizatorul să execute o comandă
Determină utilizatorul să execute o comandă PowerShell
Se bazează frecvent pe Windows Run
Folosește Windows Terminal sau PowerShell
Poate livra un program pentru furtul de informații
Folosește un lanț de atac în mai multe etape
Impactul poate rămâne la nivelul calculatorului
Calculatorul poate deveni un punct de acces către rețea
Microsoft subliniază tocmai această diferență: campania TerminalFix nu se limitează la livrarea unui singur program destinat furtului de informații, ci combină mai multe tehnici pentru a obține acces persistent și posibilitatea de a comunica cu sisteme din rețeaua internă.
Cum se pot proteja organizațiile împotriva atacurilor TerminalFix?
Protecția împotriva acestui tip de amenințare trebuie să includă atât măsuri tehnice, cât și instruirea utilizatorilor.
1. Nu permiteți utilizatorilor să execute comenzi primite de pe pagini web
Un utilizator nu ar trebui să copieze și să execute o comandă PowerShell doar pentru a trece de un CAPTCHA.
Aceasta este una dintre cele mai simple reguli de apărare împotriva tehnicii ClickFix.
Un CAPTCHA legitim nu cere utilizatorului să deschidă PowerShell, Windows Terminal sau linia de comandă și să execute o instrucțiune furnizată de site.
2. Limitați utilizarea PowerShell acolo unde este posibil
Organizațiile ar trebui să evalueze ce utilizatori și aplicații au nevoie de acces la PowerShell și Windows Terminal.
Acolo unde este posibil, utilizarea unor mecanisme precum AppLocker, Windows Application Control și Group Policy poate reduce posibilitățile de execuție neautorizată.
poate reprezenta un indicator important pentru investigație.
4. Monitorizați modificările de persistență
Trebuie urmărite în special:
modificările neobișnuite ale cheilor Registry Run;
activitățile programate nou create;
executabile lansate din
C:\ProgramData
;
directoare ascunse nou apărute;
procese Python lansate fără interfață;
conexiuni WebSocket neobișnuite către infrastructură externă.
5. Monitorizați recunoașterea Active Directory
O stație de lucru care începe brusc să enumere utilizatori, calculatoare, grupuri administrative, relații de încredere și servere poate indica activitate malițioasă.
Nu orice operațiune de enumerare este un atac, însă schimbarea bruscă a comportamentului unui calculator trebuie investigată în context.
6. Instruiți angajații
Instruirea utilizatorilor rămâne una dintre cele mai eficiente măsuri împotriva tehnicii ClickFix.
Angajații trebuie să știe că: nu trebuie să copieze și să execute comenzi în PowerShell, Windows Terminal sau Command Prompt doar pentru a trece de o verificare CAPTCHA, pentru a repara o problemă sau pentru a activa o funcție a unui site.
Ce înseamnă TerminalFix pentru securitatea companiilor?
Atacurile de tip TerminalFix arată cum o tehnică relativ simplă de inginerie socială poate fi transformată într-un atac complex asupra infrastructurii unei organizații.
Ingineria socială permite accesul inițial. PowerShell permite descărcarea componentelor. Deturnarea DLL-urilor și steganografia ajută la ascunderea activității. Mecanismele de persistență permit menținerea accesului. Recunoașterea infrastructurii oferă informații despre rețea, iar tunelul invers poate transforma calculatorul compromis într-un punct de acces către alte sisteme.
Ce trebuie reținut despre TerminalFix
Pentru utilizatori, lecția este simplă: nu executați niciodată comenzi primite de pe o pagină web doar pentru a demonstra că sunteți oameni. Pentru organizații, campania reprezintă încă un argument pentru monitorizarea atentă a activității de pe stațiile de lucru și a conexiunilor către infrastructura internă.
LibreOffice 26.8 este cea mai nouă versiune majoră a suitei office gratuite și open-source, lansată de The Document Foundation pe 26 august 2026. Noua ediție pune accent pe tipografie profesională, compatibilitate îmbunătățită cu documentele moderne, suport mai bun pentru sisteme de scriere din întreaga lume și, într-o perioadă în care inteligența artificială este integrată în tot mai multe aplicații, păstrează o abordare diferită: LibreOffice 26.8 nu include funcții generative AI și nu trimite documentele către servicii online pentru procesare.
Pentru utilizatorii care caută o alternativă gratuită la Microsoft Office sau Microsoft 365, LibreOffice 26.8 aduce îmbunătățiri importante în Writer, Calc, Impress, Draw și Math, păstrând în același timp filosofia open-source a proiectului.
Ce este LibreOffice 26.8?
LibreOffice 26.8 este o versiune majoră a suitei office dezvoltate de comunitatea LibreOffice și coordonate de The Document Foundation. Pachetul este disponibil pentru Windows, macOS și Linux și poate fi utilizat gratuit de persoane fizice, companii, școli și instituții publice. Software-ul este distribuit sub Mozilla Public License v2.
Dezvoltarea versiunii 26.8 a început în decembrie 2025. Potrivit The Document Foundation, la această versiune au contribuit 206 persoane, dintre care 155 de voluntari, un indicator relevant pentru amploarea comunității din spatele proiectului.
Pe scurt, LibreOffice 26.8 oferă:
procesare de text prin Writer;
foi de calcul prin Calc;
prezentări prin Impress;
grafică și diagrame prin Draw;
formule matematice prin Math;
compatibilitate cu formate Microsoft Office precum DOCX, XLSX și PPTX;
utilizarea nativă a Open Document Format (ODF);
suport pentru 120 de limbi;
funcționare fără cont obligatoriu, abonament sau telemetrie;
fără funcții generative AI integrate în această versiune.
Ce aduce nou LibreOffice 26.8?
Una dintre direcțiile importante ale actualizării este îmbunătățirea modului în care LibreOffice gestionează documentele complexe și sistemele de scriere care nu folosesc alfabetul latin.
Writer primește funcții mai bune pentru scriere și editare
LibreOffice Writer 26.8 introduce o nouă vizualizare Draft, concepută pentru scriere și citire fără elementele vizuale asociate paginii tipărite. În această vizualizare sunt ascunse, printre altele, anteturile, subsolurile și marginile paginii, ceea ce poate fi util pentru redactarea documentelor lungi.
Versiunea 26.8 îmbunătățește și gestionarea documentelor cu scriere de la dreapta la stânga (RTL) și a documentelor CJK verticale. Direcția paragrafelor poate fi detectată automat atunci când textul este deschis sau lipit, iar LibreOffice afișează mai bine caracterele de control bidirecționale în cadrul marcajelor de formatare.
Aceste modificări sunt relevante nu doar pentru utilizatorii obișnuiți, ci și pentru cei care lucrează cu documente multilingve sau cu sisteme de scriere mai puțin bine reprezentate în aplicațiile office tradiționale.
Suport extins pentru N’Ko și Adlam
Un alt element interesant al versiunii 26.8 este extinderea suportului pentru N’Ko și Adlam în LibreOffice Math.
Aceste sisteme de scriere sunt utilizate pentru limbi din Africa de Vest, iar noua versiune introduce funcții și operatori denumiți pentru formule care folosesc aceste scripturi. Sunt incluse, de asemenea, elemente precum săgeți vectoriale orientate spre stânga și harpoane pentru formule cu scriere de la dreapta la stânga.
Pentru un proiect open-source internațional, această direcție este importantă deoarece compatibilitatea nu se limitează la cele mai utilizate limbi și sisteme de scriere.
LibreOffice 26.8 și Calc: câmpuri calculate în tabele pivot
Pentru utilizatorii care folosesc LibreOffice Calc în analiză de date, una dintre noutățile practice este suportul pentru Calculated Fields în tabelele pivot.
Acest mecanism permite definirea unor câmpuri noi prin formule bazate pe câmpuri existente, folosind un dialog dedicat. Pentru rapoarte financiare, analize interne, statistici sau prelucrarea unor seturi de date, funcția poate reduce necesitatea unor calcule auxiliare în foaia de lucru.
LibreOffice 26.8 îmbunătățește și interoperabilitatea cu anumite tipuri de diagrame OOXML utilizate în Microsoft Office. Suita poate importa și reexporta mai multe tipuri de diagrame, inclusiv box-and-whisker, funnel, Pareto, sunburst, treemap și waterfall. Există însă o limitare importantă: aceste tipuri de grafice nu pot fi încă afișate sau editate nativ în LibreOffice.
Această precizare este importantă pentru compatibilitatea în mediile în care documentele circulă între LibreOffice și Microsoft Office.
Compatibilitate mai bună cu Word, Excel și PowerPoint
LibreOffice 26.8 poate deschide și salva în continuare formate Microsoft precum DOCX, XLSX și PPTX. Noua versiune aduce îmbunătățiri pentru anumite elemente din aceste documente, inclusiv pentru gestionarea unor proprietăți DOCX și pentru unele elemente de formular și întreruperi de linie din XLSX.
Totuși, compatibilitatea nu trebuie interpretată ca identitate perfectă între LibreOffice și Microsoft Office. Documentele complexe pot conține funcții proprietare sau elemente pe care o suită diferită le interpretează altfel.
Pentru documentele care trebuie păstrate într-un format deschis și standardizat, LibreOffice folosește Open Document Format (ODF) ca format nativ. ODF este un standard internațional ISO/IEC, iar specificația sa este publică și poate fi implementată de diferiți dezvoltatori.
LibreOffice 26.8 include funcții de inteligență artificială?
The Document Foundation precizează explicit că această versiune nu nu include funcții generative AI și nu transmite documentele către servicii remote pentru procesare și că niciun component al suitei nu necesită acces la rețea pentru a funcționa. Organizația prezintă această decizie ca pe o alegere de design, nu ca pe o funcție care lipsește temporar.
În contextul actual, această caracteristică poate reprezenta un avantaj pentru utilizatorii preocupați de controlul local al documentelor, confidențialitate și independență față de servicii cloud.
Este LibreOffice 26.8 gratuit?
Da. Aplicația este open-source,gratuită în întregime, fară funcții blocate care necesită abonare. Poate fi descărcată, instalată și utilizată, fără cost, de persoane fizice, organizații, școli și administrații publice.
Versiunile distribuite prin Microsoft Store și Apple App Store pot avea un preț, însă acesta este asociat cu întreținerea aplicațiilor pe respectivele platforme și nu reprezintă o taxă pentru licența LibreOffice.
Începând cu versiunea 26.8 apare și un banner pentru donații în Start Centre, afișat periodic, nu la fiecare pornire. LibreOffice nu include publicitate și nu necesită abonament sau cont de utilizator.
LibreOffice 26.8 sau LibreOffice 26.2?
Pentru utilizatorii care vor cele mai recente funcții, LibreOffice 26.8 este versiunea recomandată.
Există însă o diferență importantă pentru mediile de producție. LibreOffice 26.2 reprezintă ramura de mentenanță, destinată utilizatorilor care preferă actualizări de stabilitate și remedieri fără introducerea unor funcții noi. The Document Foundation indică LibreOffice 26.8 pentru cei interesați de cele mai noi capabilități, în timp ce organizațiile pot prefera ramura de mentenanță pentru implementări controlate.
Pentru companiile care implementează LibreOffice la scară largă există și versiuni enterprise furnizate de companii din ecosistemul LibreOffice, cu suport profesional, SLA și actualizări de securitate pe termen mai lung.
Merită instalat LibreOffice 26.8?
Da, versiunea 26.8 este o actualizare importantă pentru utilizatorii care caută o suită office gratuită, open-source și orientată spre utilizarea locală a documentelor.
Cele mai relevante noutăți sunt suportul îmbunătățit pentru tipografie și sisteme de scriere internaționale, noua vizualizare Draft din Writer, câmpurile calculate din tabelele pivot Calc, suportul extins pentru Impress și Draw, precum și îmbunătățirile de interoperabilitate cu formatele Microsoft Office.
În același timp, LibreOffice 26.8 se diferențiază prin faptul că nu integrează inteligență artificială generativă și nu depinde de servicii cloud pentru procesarea documentelor. Pentru utilizatorii care pun accent pe software gratuit, control local, formate deschise și independență tehnologică, acesta poate fi unul dintre cele mai importante argumente pentru alegerea suitei.
Windows 11 26H2 se apropie de lansarea generală, iar Microsoft a introdus deja versiunea în canalul Release Preview al programului Windows Insider. Deși numărul versiunii sugerează o actualizare majoră de sistem de operare, realitatea tehnică este diferită: Windows 11 26H2 folosește aceeași ramură de servicing și aceeași bază de cod ca Windows 11 24H2 și 25H2.
Pentru utilizatorii obișnuiți, acest lucru înseamnă că tranziția la Windows 11 26H2 ar trebui să fie mai degrabă o activare a unor funcționalități deja livrate în fundal decât o reinstalare completă a sistemului de operare. Microsoft confirmă că 26H2 va fi distribuit printr-un “enablement package”, un mecanism utilizat pentru activarea unor componente care se află deja pe dispozitiv.
Ce este Windows 11 26H2?
Windows 11 26H2 este versiunea de Windows 11 pregătită de Microsoft pentru 2026. În prezent, ea se află în Release Preview, ceea ce reprezintă una dintre ultimele etape înainte de disponibilitatea generală.
Particularitatea importantă este că Windows 11 24H2, 25H2 și 26H2 împart aceeași ramură de servicing. Microsoft explică faptul că o mare parte din codul necesar pentru 26H2 este deja livrat dispozitivelor prin actualizările cumulative lunare, dar anumite funcții rămân inactive până când este instalată actualizarea de versiune.
Așadar, Windows 11 26H2 nu trebuie privit ca o migrare completă către un alt sistem de operare, ci ca o evoluție incrementală a platformei existente.
Acest model are și avantaje practice. Potrivit Microsoft, un enablement package are dimensiuni mai mici, poate reduce timpul de instalare și permite ferestre de mentenanță mai scurte în organizații. De asemenea, testarea poate fi mai concentrată, deoarece baza sistemului de operare este deja actualizată.
Ce funcții noi aduce Windows 11 26H2?
O parte dintre funcțiile asociate cu Windows 11 26H2 au început deja să apară în actualizările cumulative pentru Windows 11 24H2 și 25H2.
Actualizarea preliminară KB5120998, publicată de Microsoft la 27 august 2026, este disponibilă pentru Windows 11 24H2 și 25H2 și include numeroase modificări care indică direcția funcțională a platformei.
Bara de activități poate fi mutată
Una dintre cele mai vizibile schimbări este revenirea unei opțiuni pe care mulți utilizatori Windows o așteptau: bara de activități poate fi poziționată în partea de sus, stânga sau dreapta ecranului, nu doar în partea de jos.
Există și o nouă dimensiune redusă a barei de activități, destinată în special dispozitivelor unde spațiul vertical este limitat.
Meniul Start devine mai personalizabil
Windows 11 26H2 aduce mai multe controale pentru Start Menu.
Utilizatorii pot alege între dimensiuni diferite ale meniului Start, iar secțiunea „Recommended” este redenumită „Recent”. Microsoft permite, de asemenea, ascunderea numelui și fotografiei de profil și oferă controale separate pentru afișarea secțiunilor Pinned, Recommended și All.
Pentru utilizatorii care consideră meniul Start din Windows 11 prea aglomerat, acestea sunt modificări importante deoarece oferă un control mai granular asupra interfeței.
Windows Search primește controale mai clare
Un alt punct important îl reprezintă Windows Search.
Microsoft simplifică interfața Search Home și îmbunătățește modul în care sunt prezentate rezultatele. Utilizatorul poate identifica mai ușor dacă un rezultat provine dintr-o aplicație, setare, fișier, web sau Microsoft Store.
Mai important, există o setare care permite alegerea modului în care rezultatele web și sugestiile Microsoft Store sunt afișate împreună cu rezultatele locale.
Windows poate, de asemenea, să indexeze automat anumite foldere utilizate frecvent pentru a găsi mai rapid fișierele respective la căutările ulterioare.
Această schimbare este relevantă și pentru utilizatorii care vor un Windows Search mai puțin încărcat de rezultate online atunci când caută pur și simplu un fișier sau o aplicație instalată local.
File Explorer și experiența generală devin mai fluide
Actualizarea aduce și optimizări pentru File Explorer. Microsoft spune că lansarea File Explorer Home devine mai rapidă și mai receptivă, iar secțiunea Recommended din Home primește suport pentru derulare tactilă.
În paralel, Windows primește indicatori de progres actualizați pentru operațiuni precum pornirea, autentificarea, restartul, oprirea și instalarea actualizărilor.
Nu sunt schimbări spectaculoase individual, însă ele ilustrează strategia Microsoft pentru Windows 11 26H2: mai multe îmbunătățiri mici care, împreună, modifică experiența de utilizare.
Windows 11 26H2 include și componente importante pentru AI și securitate
Actualizarea din august nu se limitează la interfață.
Microsoft introduce Microsoft Execution Containers (MXC) cu Process Isolation, concepute pentru a crea o limită de izolare pentru sarcini precum coding agents și cod generat de modele AI. Platforma primește și suport preliminar pentru identificarea proceselor agentice („agentic processes”).
În zona criptografică, Windows 11 primește posibilitatea de a utiliza ML-KEM, un algoritm post-quantum pentru schimbul de chei TLS.
Pentru organizații există și Administrator Protection, o funcție destinată reducerii expunerii privilegiilor administrative prin utilizarea unor privilegii temporare. Microsoft precizează că această funcție este dezactivată implicit și poate fi administrată prin Microsoft Intune sau Group Policy.
Ce se întâmplă cu Windows 11 24H2?
Pentru utilizatorii Windows 11 24H2, calendarul este important.
Microsoft precizează că edițiile Home și Pro ale Windows 11 24H2 ajung la sfârșitul perioadei de suport pe 13 octombrie 2026. Edițiile Enterprise și Education rămân suportate până la 12 octombrie 2027.
Prin urmare, Windows 11 26H2 nu este doar o actualizare cu funcții noi. Pentru anumite dispozitive, ea poate reprezenta și următorul pas logic pentru menținerea sistemului într-o versiune suportată.
Potrivit informațiilor prezentate de The Register, 26H2 va reseta practic ciclul de suport: Microsoft indică 24 de luni pentru edițiile Home și Pro și 36 de luni pentru Enterprise și Education.
Trebuie să faci upgrade imediat la Windows 11 26H2?
Nu neapărat. Faptul că Windows 11 26H2 se află în Release Preview înseamnă că versiunea este într-o etapă avansată de testare, nu că toți utilizatorii ar trebui să instaleze imediat versiunea Insider.
Pentru utilizatorii casnici, recomandarea rezonabilă este să aștepte disponibilitatea oficială și să păstreze sistemul actualizat între timp. Pentru companii, Microsoft recomandă în continuare testarea compatibilității cu aplicațiile, politicile și infrastructura organizației.
În plus, actualizarea KB5120998 este momentan o versiune Preview pentru Windows 11 24H2 și 25H2. Microsoft precizează că update-ul este distribuit gradual pentru anumite funcționalități, ceea ce înseamnă că disponibilitatea poate varia de la un dispozitiv la altul.
Windows 11 26H2 este mai mult decât o simplă actualizare
Windows 11 26H2 marchează o schimbare interesantă în modul în care Microsoft livrează actualizările Windows. În locul unui upgrade tradițional, de mari dimensiuni, compania folosește o ramură comună de servicing și mecanismul enablement package pentru a activa funcționalități care au fost deja distribuite în sistem prin actualizări cumulative.
Pentru utilizatori, cele mai vizibile noutăți sunt bara de activități mutabilă, personalizarea extinsă a meniului Start, Windows Search mai configurabil și îmbunătățirile File Explorer. Pentru companii și administratori IT, însă, partea mai importantă este modelul de servicing, suportul extins și noile mecanisme de securitate și izolare pentru aplicații și procese AI.
Cu Windows 11 24H2 Home și Pro programat să iasă din suport în octombrie 2026, Windows 11 26H2 va deveni probabil una dintre cele mai importante actualizări Windows ale anului. Iar faptul că tranziția se bazează pe mecanismul enablement package ar putea face această migrare considerabil mai simplă decât upgrade-urile majore tradiționale.
Un raport recent despre securitatea online scoate la iveală amploarea unui tip de atac cibernetic care poate trece neobservat de utilizatori: furtul cookie-urilor din browser. Între iunie 2025 și iunie 2026, cercetătorii NordVPN au identificat peste 52,4 miliarde de cookie-uri furate în date asociate cu malware de tip infostealer. Datele au fost analizate din jurnale provenite de la dispozitive infectate și comercializate pe forumuri de pe dark web și pe marketplace-uri de pe Telegram.
Cifra este impresionantă, dar trebuie interpretată corect: cele 52,4 miliarde reprezintă înregistrări de cookie-uri, nu 52,4 miliarde de utilizatori sau dispozitive unice. Totuși, problema este reală și importantă, deoarece o parte dintre aceste cookie-uri pot fi cookie-uri de autentificare active, capabile să ofere atacatorilor acces la conturi deja autentificate.
Ce este un cookie de browser și de ce este ținta hackerilor?
Un cookie este un mic fragment de date stocat de browser pentru ca un site să poată păstra informații despre utilizator și sesiunea acestuia. Cookie-urile pot fi folosite pentru preferințe, publicitate, analiză, identificare sau menținerea unei sesiuni de autentificare.
Problema apare atunci când atacatorii reușesc să extragă cookie-uri de sesiune. După autentificarea cu parolă și, eventual, cu autentificare multifactor (MFA), serverul poate emite un token sau cookie care confirmă faptul că utilizatorul este deja autentificat.
Dacă un atacator fură acel cookie și îl poate reutiliza, serverul poate interpreta cererea ca provenind de la o sesiune legitimă. În anumite scenarii, acest lucru înseamnă că atacatorul nu mai trebuie să cunoască parola și nici să treacă din nou prin MFA. Specialiștii citați de TechNewsWorld descriu, de aceea, cookie-ul de autentificare ca pe o formă de „cheie” pentru o sesiune deja validată.
Nu toate cookie-urile sunt la fel de periculoase
Aici este una dintre cele mai importante nuanțe ale raportului.
Majoritatea cookie-urilor furate nu oferă automat acces la un cont. Cookie-urile de tracking sau publicitate pot avea valoare redusă pentru un atacator în comparație cu un authentication cookie.
Prin urmare, titlul „52,4 miliarde de cookie-uri furate” nu trebuie interpretat ca „52,4 miliarde de conturi compromise”. Riscul major vine din acea categorie mai mică de cookie-uri care păstrează sau confirmă o sesiune autentificată.
Cum ajung cookie-urile în mâinile atacatorilor?
Principalul vector identificat este malware-ul de tip infostealer — programe create special pentru a extrage informații de pe dispozitivul victimei.
Un infostealer poate căuta în profilurile browserelor și poate colecta cookie-uri, parole salvate, date de completare automată, istoricul de navigare, fișiere sau alte informații. Potrivit experților citați în analiza TechNewsWorld, malware-ul poate executa rapid această operațiune fără să necesite neapărat privilegii administrative și poate transmite datele către infrastructura atacatorilor.
Printre metodele prin care utilizatorii pot fi infectați se numără:
programe descărcate din surse nesigure;
extensii de browser malițioase;
proiecte software sau fișiere compromise;
phishing și pagini de autentificare false;
atacuri de tip Adversary-in-the-Middle;
campanii de tip ClickFix, care folosesc pagini false sau CAPTCHA-uri pentru a determina utilizatorul să execute comenzi periculoase.
Google a semnalat, de asemenea, campanii de phishing și atacuri de tip AITM care urmăresc furtul tokenurilor de sesiune, precum și campanii ClickFix care distribuie malware prin mecanisme ce imită actualizări sau verificări legitime.
De ce MFA și parolele puternice nu sunt suficiente?
Autentificarea multifactor rămâne una dintre cele mai importante măsuri de securitate și nu trebuie dezactivată. Însă MFA protejează în principal procesul de autentificare.
Dacă utilizatorul s-a autentificat deja, iar un atacator fură ulterior un token de sesiune valid, atacul se mută într-o altă etapă a lanțului de securitate.
Aceasta este diferența esențială dintre furtul parolei și session hijacking.
În cazul unei parole furate, schimbarea parolei poate elimina accesul atacatorului. În cazul unui cookie de sesiune furat, schimbarea parolei poate să nu fie suficientă dacă sesiunea compromisă rămâne activă. TechNewsWorld citează experți care recomandă revocarea explicită a sesiunilor compromise, nu doar resetarea parolei.
Ce înseamnă acest lucru pentru utilizatorul obișnuit?
Un atacator care obține o sesiune validă poate încerca să acceseze servicii precum e-mail, platforme cloud, rețele sociale, aplicații SaaS sau alte conturi în care utilizatorul este autentificat.
Riscul devine și mai mare atunci când același cont este folosit pentru single sign-on (SSO) către mai multe servicii. Compromiterea unei identități centrale poate deschide astfel calea către alte resurse.
De aceea, securitatea contului nu trebuie privită exclusiv prin prisma parolei. Este necesară protejarea întregului ciclu al sesiunii: autentificare, emiterea tokenului, durata sesiunii, verificarea dispozitivului și revocarea rapidă a accesului atunci când apare un risc.
Antivirusul ajută, dar nu rezolvă singur problema
Un antivirus sau o soluție EDR reprezintă o componentă importantă a securității unui dispozitiv. Totuși, niciun mecanism de protecție nu trebuie considerat infailibil.
În datele analizate de NordVPN au fost identificate inclusiv dispozitive pe care era instalat software de securitate. TechNewsWorld notează că, dintre jurnalele în care era identificat software de securitate, Windows Defender apărea în 96,3% dintre cazuri. Acest lucru nu demonstrează că antivirusul este inutil, ci evidențiază faptul că protecția trebuie construită în mai multe straturi.
Pentru utilizatori, o strategie mai solidă include:
actualizarea regulată a sistemului de operare și browserului;
utilizarea MFA sau a passkey-urilor;
instalarea aplicațiilor doar din surse de încredere;
evitarea executării comenzilor primite prin pagini web suspecte;
verificarea extensiilor instalate în browser;
folosirea unei soluții de securitate actualizate;
monitorizarea activității conturilor;
revocarea sesiunilor necunoscute sau suspecte.
O posibilă soluție tehnică: sesiuni legate de dispozitiv
Industria browserelor caută deja metode prin care un cookie furat să devină inutil pentru atacator.
Un exemplu este Device Bound Session Credentials (DBSC), tehnologie dezvoltată pentru a lega o sesiune de un dispozitiv și de o cheie criptografică protejată local. Google a anunțat în aprilie 2026 disponibilitatea publică a DBSC pentru utilizatorii Windows cu Chrome 146. Conceptul urmărește ca un cookie furat să nu mai poată fi reutilizat cu ușurință de pe un alt dispozitiv.
Principiul este important: în loc ca un cookie să fie suficient pentru a demonstra că utilizatorul este autentificat, serverul poate solicita și dovada posesiei unei chei asociate dispozitivului legitim.
Este o schimbare de paradigmă care poate reduce semnificativ valoarea economică a cookie-urilor furate. Totuși, protecția depinde de adoptarea tehnologiei atât de browser, cât și de serviciile web. Google precizează că implementarea necesită suport din partea site-urilor, astfel încât extinderea acestei metode va avea loc gradual.
Ce trebuie să faci dacă suspectezi că un cont a fost compromis?
Dacă observi autentificări necunoscute, dispozitive pe care nu le recunoști sau activitate suspectă, nu te limita la schimbarea parolei.
În primul rând, închide toate sesiunile active disponibile din setările contului. Apoi schimbă parola, activează MFA dacă nu este deja activat și verifică dispozitivele conectate, metodele de recuperare, activitatea recentă și eventualele modificări ale datelor contului.
În paralel, verifică dispozitivul de pe care te-ai autentificat și rulează o scanare de securitate. Dacă există suspiciunea unui infostealer, schimbarea parolelor de pe același dispozitiv înainte de eliminarea amenințării poate fi contraproductivă.
Adevăratul pericol: cookie-urile de autentificare
Cele 52,4 miliarde de cookie-uri furate reprezintă un semnal puternic despre evoluția pieței criminalității cibernetice, dar cifra trebuie interpretată în context. Nu vorbim despre 52,4 miliarde de victime sau conturi sparte. Vorbim despre înregistrări colectate din jurnale de infostealeri, dintre care o parte pot conține date de sesiune extrem de valoroase pentru atacatori.
Lecția esențială pentru utilizatori este că securitatea unui cont nu se termină în momentul în care parola și MFA au fost verificate. Sesiunea autentificată trebuie, la rândul ei, protejată.
Pentru companii și dezvoltatori, direcția este și mai clară: sesiuni mai scurte, revocare rapidă, evaluare continuă a riscului, autentificare legată de dispozitiv și tehnologii precum DBSC pot reduce impactul furtului de sesiuni.
Într-un internet în care browserul păstrează din ce în ce mai multe identități și sesiuni active, cookie-urile nu mai sunt doar mici fișiere care fac navigarea mai comodă. Pentru infractorii cibernetici, unele dintre ele au devenit o țintă directă pentru preluarea conturilor.
Inteligența artificială generativă a devenit o prezență constantă în producerea și editarea de conținut digital, iar metodele de identificare a materialelor create sau modificate cu AI aduc în discuție limitele acurateței și transparenței acestor metode.
Astăzi, identificarea conținutului AI se bazează pe mai multe tehnologii: watermark-uri invizibile, metadate de proveniență, sisteme precum Google SynthID și standarde precum C2PA. În paralel, există instrumente care analizează conținutul final și estimează probabilitatea ca acesta să fi fost generat de un model AI.
Aceste metode pot contribui la o mai bună transparență în mediul digital, dar ridică și o întrebare importantă: cât de departe pot merge companiile în identificarea conținutului fără ca acest proces să se transforme într-un mecanism de urmărire a utilizatorilor?
Un caz recent care readuce această problemă în atenție este cel al Microsoft și al funcțiilor AI integrate în Paint și Photos.
Cazul Microsoft: watermark-ul invizibil care poate lega imaginea de un prompt
O investigație publicată de The Register prezintă analiza cercetătorului Xusheng Li de la Vector 35 asupra modului în care Microsoft marchează imaginile generate sau modificate cu AI în Paint și Photos. Potrivit analizei citate, Microsoft folosește un identificator unic, de tip GUID, care este asociat procesului de generare și este încorporat invizibil în imagine.
Mecanismul este diferit de un watermark vizibil, precum textul “AI-generated” sau o siglă. Identificatorul este codificat în pixeli, iar analiza susține că solicitarea utilizatorului este transmisă serviciilor Microsoft pentru moderare înainte ca identificatorul să fie emis și integrat în imagine. De asemenea, solicitările succesive pot fi corelate prin intermediul unui identificator anterior.
Aici apare problema de confidențialitate.
Un sistem destinat inițial identificării conținutului AI poate deveni, în anumite condiții, și un mecanism de corelare a conținutului cu utilizatorul sau cu istoricul solicitărilor.
Este important însă să facem o distincție: existența unui GUID într-o imagine nu înseamnă automat că orice persoană care găsește imaginea poate identifica public autorul. Întrebarea critică este dacă furnizorul poate corela acel identificator cu contul, promptul sau alte date păstrate pe serverele sale.
Microsoft afirmă oficial că funcțiile AI din Paint folosesc servicii online Azure pentru filtrarea conținutului și că, în acest context, colectează atribute precum identificatori de dispozitiv și utilizator, precum și prompturile, pentru prevenirea abuzurilor și monitorizare. Compania spune, în același timp, că imaginile generate nu sunt stocate.
Această diferență între “imaginea nu este stocată” și “datele asociate procesului nu sunt corelabile” este esențială.
C2PA: o metodă de identificare provenienței fără a transforma imaginea într-o etichetă de supraveghere
O abordare diferită este reprezentată de C2PA – Coalition for Content Provenance and Authenticity.
C2PA este un standard deschis pentru atașarea informațiilor despre originea și istoricul unui material digital. În cazul unei imagini, metadatele pot indica instrumentul utilizat, originea conținutului și anumite modificări efectuate ulterior.
Microsoft afirmă oficial că imaginile generate prin funcțiile AI din Paint conțin un manifest C2PA, tocmai pentru ca utilizatorii să poată identifica proveniența AI.
Avantajul este evident: în loc să încercăm să ghicim dacă o imagine “arată ca și cum ar fi fost făcută de AI”, putem verifica informația de proveniență atunci când aceasta există.
Dar C2PA nu este un detector universal.
OpenAI subliniază explicit că metadatele C2PA pot fi eliminate, inclusiv accidental. De exemplu, o captură de ecran poate elimina metadatele originale. În consecință, absența unui Content Credential nu demonstrează că materialul a fost creat de un om.
Aceasta este una dintre cele mai importante reguli pentru verificarea conținutului AI:
“Nu am găsit un watermark” nu înseamnă „acest conținut nu este generat de AI”.
SynthID: o altă metodă de identificare a conținutului generativ
Google folosește o altă tehnologie, numită SynthID, care introduce un semnal digital invizibil în conținutul generat de modelele sale.
Google spune că SynthID a fost extins de la imagini la video, audio și text, iar compania a integrat verificarea în produse precum Gemini și, în 2026, a început extinderea acesteia către Search și Chrome.
Diferența conceptuală este importantă.
C2PA funcționează în principal ca un sistem de proveniență și metadate, în timp ce SynthID introduce un semnal direct în conținut.
Cele două abordări pot fi complementare. OpenAI explică faptul că folosește atât C2PA, cât și SynthID pentru imaginile generate cu instrumentele sale: metadatele oferă context, iar watermark-ul poate rămâne detectabil după anumite transformări.
Din perspectiva utilizatorului, aceasta este o soluție mult mai elegantă decât simpla analiză a stilului unui text sau a unei imagini.
Detectorii AI pentru text sunt o problemă mult mai complicată
În cazul textului generat de AI, situația este diferită.
Un detector AI analizează caracteristici statistice și lingvistice și încearcă să estimeze probabilitatea ca textul să fi fost generat de un model lingvistic. Problema este că un astfel de rezultat este, în esență, o estimare probabilistică, nu o probă de autorie.
Cercetări recente arată de ce trebuie să fim precauți.
Un studiu publicat în 2026, care a evaluat mai multe instrumente de detectare a textului AI, concluzionează că rezultatele detectorilor trebuie interpretate în funcție de context și nu transformate automat într-o clasificare binară „om” versus „AI”. Performanța poate scădea semnificativ în cazul textelor hibride sau modificate de oameni.
O altă cercetare publicată în 2026 avertizează asupra falselor pozitive și asupra faptului că modificarea unui text generat de AI poate reduce sensibilitatea detectorilor.
Problema nu este nouă. Un studiu publicat în Acta Neurochirurgica a testat GPTZero, ZeroGPT și Corrector App pe texte umane și generate de ChatGPT și a constatat că niciunul dintre instrumentele analizate nu a avut o fiabilitate de 100%.
Prin urmare, afirmația:
„Detectorul spune 87% AI, deci autorul a folosit AI”
este metodologic greșită.
Mai corect este:
„Instrumentul estimează o probabilitate ridicată de implicare AI, dar rezultatul trebuie coroborat cu alte dovezi.”
Care sunt metodele corecte de identificare a conținutului AI?
În practică, cea mai robustă abordare este una multistrat.
Verificarea datelor de proveniența a conținutului
Pentru imagini și alte tipuri de media, primul pas poate fi verificarea metadatelor C2PA.
Dacă există un manifest valid și verificabil, acesta poate oferi informații despre originea și istoricul materialului.
Verificarea watermark-urilor
Sisteme precum SynthID pot detecta semnale invizibile introduse de anumite modele AI. Google oferă instrumente pentru verificarea conținutului generat de propriile tehnologii.
Și OpenAI oferă verificarea unor semnale de proveniență asociate imaginilor generate cu instrumentele sale.
Identtificare prin analiza tehnică a fișierului
Metadatele EXIF, istoricul fișierului, software-ul de creare, informațiile despre compresie și alte caracteristici tehnice pot oferi indicii suplimentare.
Niciuna dintre acestea nu trebuie însă tratată ca dovadă absolută.
Identificare prin analiza contextuală
Pentru un articol, fotografie sau videoclip controversat, trebuie verificată și sursa: cine l-a publicat, când, unde a apărut prima dată și dacă există versiuni originale.
Detectorii AI – doar ca metodă de identificare secundară
Detectorii de text pot fi utili în anumite contexte, dar nu ar trebui să fie singura bază pentru acuzații privind utilizarea AI.
Cercetări recente evidențiază atât probleme de false pozitive, cât și dificultatea de a detecta texte hibride sau rescrise.
Când transparența devine exces de zel?
Aici apare partea controversată a fenomenului.
Este rezonabil ca un utilizator să vrea să știe dacă o fotografie virală a fost generată de AI. O platformă trebuie să indice că un videoclip a fost creat artificial. Este chiar util ca editorii, instituțiile și cercetătorii să poată verifica proveniența unui material.
Dar există o diferență între:
„Acest conținut a fost creat sau modificat cu AI.”
și:
„Acest conținut a fost creat cu AI, iar compania păstrează suficiente informații pentru a-l corela cu identitatea sau activitatea utilizatorului.”
Prima este transparență. A doua este o metodă supraveghere.
Cazul Microsoft este interesant tocmai din acest motiv. Identificatorul analizat de cercetătorul Xusheng Li poate fi asociat, în anumite condiții, cu prompturile și utilizatorii. Microsoft avea deja documentație despre mecanismele de siguranță și proveniență, însă analiza susține că implicațiile exacte ale GUID-ului nu erau suficient de evidente pentru utilizatorul obișnuit.
Este o diferență importantă între a divulga existența unei tehnologii și a explica, într-un limbaj accesibil, toate consecințele sale asupra vieții private.
Microsoft nu este singura companie care merge în această direcție
Tendința este mult mai largă.
Google investește în SynthID și în verificarea Content Credentials în Search, Gemini și Chrome.
OpenAI folosește C2PA și SynthID pentru imaginile generate prin instrumentele sale și dezvoltă mecanisme publice de verificare.
Microsoft folosește C2PA în Paint și introduce informații suplimentare în metadatele conținutului generat sau modificat cu AI în Microsoft 365. Compania precizează că aceste informații pot include modelul AI, aplicația utilizată și momentul generării.
Meta, la rândul său, dezvoltă propriile tehnologii de watermarking, potrivit relatării The Register.
Din punct de vedere tehnologic, această convergență este logică. Din punct de vedere al confidențialității, însă, trebuie urmărită cu atenție.
Cum ar trebui să arate un sistem responsabil?
Un sistem bun de identificare a conținutului AI ar trebui să respecte câteva principii simple.
Transparență. Utilizatorul trebuie să știe ce este introdus în fișier și ce informații pot fi asociate ulterior cu acesta.
Minimizarea datelor. Pentru a demonstra că o imagine a fost generată de AI nu este neapărat necesar un identificator care poate fi corelat cu identitatea persoanei.
Separarea provenienței de identitate. Meta-datele de proveniența ale conținutului ar trebui să răspundă în primul rând la întrebarea „cum a fost creat acest material?”, nu „cine este persoana care l-a creat?”.
Verificabilitate independentă. Utilizatorii, jurnaliștii și cercetătorii ar trebui să poată verifica semnalele fără să depindă exclusiv de infrastructura companiei care a generat conținutul.
Și, poate cel mai important, nicio metodă de detectare nu ar trebui tratată ca verdict absolut.
Chiar avem nevoie de o nouă formă de supraveghere?
AI generativ a făcut imposibilă revenirea la modelul simplist în care autenticitatea unui material putea fi dedusă din aspectul său. Avem nevoie de tehnologii de proveniență, watermark-uri și mecanisme de verificare.
C2PA, Content Credentials și SynthID reprezintă direcții importante pentru construirea unui internet în care utilizatorii pot afla mai ușor originea conținutului. În același timp, cercetările asupra detectorilor AI arată că estimările probabilistice, în special pentru text, nu trebuie transformate în acuzații automate.
Cazul Microsoft demonstrează însă că transparența despre conținutul AI nu trebuie confundată cu transparența despre datele colectate pentru a-l identifica.
Un watermark care spune “acest material a fost generat cu AI” poate fi util.
O metodă identificare care permite companiei să coreleze materialul cercetat de un utilizator, de promptul său sau de istoricul activității crează o problemă complet diferită.
În cursa pentru un internet mai autentic, companiile ar trebui să evite un paradox: să nu rezolve problema falsurilor digitale construind un sistem în care fiecare creație digitală devine, implicit, un instrument de urmărire.
Transparența este necesară iar demonstrarea provenienței este utilă.
Dar toate aceste tehnologii de identificare ar trebui concepute având protejarea vieții private ca principiu de bază, nu pornind de la presupunerea că fiecare utilizator este suspect până când tehnologia dovedește contrariul.
Utilizatorii clientului de e-mail Mozilla Thunderbird trebuie să se aștepte la un ritm mult mai rapid de lansare a versiunilor noi. Începând din septembrie 2026, Thunderbird va adopta un ciclu mai rapid de actualizare: o versiune nouă la fiecare două săptămâni, urmând aceeași direcție anunțată pentru Firefox.
Schimbarea, confirmata oficial de MZLA, reprezintă o accelerare semnificativă față de ritmul de până acum și are implicații atât pentru utilizatorii obișnuiți, cât și pentru organizațiile care folosesc Thunderbird în mediile de lucru.
Pentru cei care preferă stabilitatea și un număr redusde schimbări, există însă în continuare alternativa ESR – Extended Support Release. Versiunea 153 este cea mai recentă versiune ESR și poate fi utilizată de cei care nu doresc să urmărească fiecare actualizare intermediară.
Ce aduce nou Thunderbird 154?
Accelerarea ciclului de lansare nu este singura noutate importantă. Versiunea 154 vine cu mai multe îmbunătățiri funcționale, iar una dintre cele mai relevante este integrarea Microsoft Graph pentru Microsoft 365.
Microsoft Graph este interfața API prin care aplicațiile pot interacționa cu diverse servicii Microsoft 365. Integrarea sa în Thunderbird este deosebit de importantă în contextul retragerii progresive a Exchange Web Services (EWS) pentru serviciile cloud Microsoft.
Pentru utilizatorii care folosesc Thunderbird împreună cu Microsoft 365, suportul Microsoft Graph poate însemna o compatibilitate mai bună cu infrastructura modernă Microsoft și o tranziție mai simplă pe măsură ce EWS își pierde relevanța în serviciile cloud. EWS rămâne însă disponibil în anumite scenarii, inclusiv pentru organizațiile care își găzduiesc propriile servere Exchange.
Îmbunătățiri pentru atașamente, IMAP și criptare
Thunderbird 154 nu se concentrează exclusiv pe compatibilitatea cu Microsoft 365. Actualizarea include și îmbunătățiri care vizează activități de zi cu zi.
Printre acestea se numără o gestionare mai bună a mesajelor protejate prin Cryptographic Message Syntax (CMS), precum și îmbunătățiri pentru operațiunile de tip drag-and-drop și copierea mesajelor sau atașamentelor din meniul contextual. Pe macOS, previzualizarea atașamentelor a fost de asemenea îmbunătățită.
O altă funcție utilă pentru utilizatorii de desktop este posibilitatea de a minimiza Thunderbird în system tray atunci când ultima fereastră a aplicației este închisă, pe sistemele care oferă această funcționalitate.
Thunderbird gestionează mai bine întreruperile IMAP
Pentru utilizatorii care lucrează cu arhive mari de email, una dintre cele mai practice schimbări este îmbunătățirea comportamentului în cazul întreruperilor conexiunii în timpul operațiunilor IMAP de mari dimensiuni.
Situația este relevantă, de exemplu, atunci când un utilizator trebuie să își salveze rapid mesajele dintr-un cont care urmează să fie închis. Thunderbird permite mutarea mesajelor către foldere locale sau către un alt server, însă o conexiune întreruptă în timpul unei operațiuni de amploare poate transforma procesul într-o experiență problematică.
Versiunea 154 tratează mai bine aceste întreruperi, ceea ce poate face operațiunile de migrare și arhivare mai robuste.
Peste 50 de remedieri de securitate
Securitatea rămâne un argument important pentru actualizarea unui client de email. Thunderbird 154 include peste 50 de remedieri de securitate, alături de peste 30 de alte corecții ale erorilor de altă natură.
Acest aspect este important deoarece un client de e-mail este o aplicație expusă constant conținutului provenit din surse externe: mesaje, atașamente, conținut HTML și alte elemente potențial periculoase.
Din perspectiva securității, un ciclu de lansare mai rapid poate permite dezvoltatorilor să distribuie mai frecvent remedieri și actualizări. Pe de altă parte, pentru administratorii IT, ritmul accelerat înseamnă și un proces mai strict de testare și administrare a versiunilor.
Ce înseamnă lansările la două săptămâni pentru utilizatorii Thunderbird?
Pentru utilizatorii individuali, schimbarea poate fi privită în primul rând ca o evoluție către un software mai dinamic. Versiunile noi vor apărea mai des, ceea ce poate însemna acces mai rapid la funcții, remedieri și patch-uri de securitate.
Pentru companii, situația este ceva mai nuanțată. Un ciclu de lansare la două săptămâni poate crește efortul necesar pentru testarea compatibilității cu extensii, sisteme de autentificare, servere de email și politici interne.
Tocmai de aceea, existența canalului ESR este importantă. Utilizatorii și organizațiile care preferă predictibilitatea pot rămâne pe versiunea cu suport extins, în loc să adopte fiecare versiune intermediară. The Register notează că versiunea 153 este actuala versiune ESR și poate fi menținută timp de un an.
De ce este importantă schimbarea Thunderbird?
Trecerea Thunderbird la actualizări bilunare nu este doar o modificare administrativă a calendarului. Ea arată apropierea tot mai mare dintre strategiile de dezvoltare ale Thunderbird și Firefox.
Firefox își accelerează propriul ciclu de lansare începând din septembrie 2026, trecând de la versiuni la aproximativ patru săptămâni la versiuni la fiecare două săptămâni. Thunderbird urmează același model.
Pentru ecosistemul open-source, avantajul poate fi o capacitate mai mare de a livra rapid corecții și îmbunătățiri. Pentru utilizatori, însă, valoarea reală va depinde de cât de bine sunt gestionate compatibilitatea, stabilitatea și actualizările de securitate.
Pe scurt, Thunderbird nu devine doar „mai rapid” în sensul unui client de email mai performant: va evolua mai rapid ca produs, cu versiuni noi livrate la un interval de numai două săptămâni. Iar integrarea Microsoft Graph arată că proiectul încearcă să țină pasul cu schimbările majore din infrastructura modernă de email și cloud.
Utilizatorii de Windows se confruntă cu o nouă serie de probleme de securitate care demonstrează că instalarea celor mai recente actualizări nu elimină întotdeauna toate riscurile. Cel puțin trei vulnerabilități Windows prezentate în 2026 pot fi exploatate pentru ocolirea mecanismelor de securitate, obținerea privilegiilor de sistem și, în anumite scenarii, instalarea de malware de la distanță. Informațiile au fost prezentate de TechSpot pe 15 august 2026 și se bazează pe cercetări de securitate prezentate sau raportate recent.
Trei vulnerabilități Windows de natură diferită
Cele trei probleme sunt de natură diferită. Prima, denumită sugestiv „Download More RAM”, exploatează modul în care anumite module de memorie raportează configurația RAM către sistem. A doua este vulnerabilitatea ShieldBreak, un zero-day asociat cu Microsoft Defender. A treia, descrisă drept un atac de tip „plug and pwn”, exploatează procesul automat prin care Windows identifică hardware-ul și instalează drivere.
Important pentru utilizatori: existența acestor vulnerabilități nu înseamnă că orice PC cu Windows este automat compromis. Riscul depinde de versiunea sistemului, configurația hardware, măsurile de protecție active și condițiile necesare pentru exploatare.
1. „Download More RAM” poate manipula informațiile despre memoria PC-ului
Prima vulnerabilitate, identificată drept CVE-2026-23670, a fost prezentată la conferința USENIX Security Symposium 2026 de cercetători de la University of Birmingham și Durham University. Problema este legată de cipul Serial Presence Detect (SPD) prezent pe modulele de memorie RAM.
În mod normal, cipul SPD furnizează sistemului informații despre caracteristicile memoriei instalate. Cercetătorii au demonstrat însă că anumite module folosesc cipuri de configurație care nu beneficiază de protecția la scriere recomandată de standardele JEDEC. În anumite condiții, un atacator poate modifica aceste informații și poate determina sistemul să creadă că PC-ul dispune de mai multă memorie decât în realitate.
Problema este mai serioasă decât pare la prima vedere. Potrivit cercetătorilor, modificarea datelor poate determina controlerul de memorie să creeze adrese pseudo-adresabile care se suprapun peste adrese reale. Aceste aliasuri pot fi utilizate pentru a crea o cale de acces la memorie care ocolește anumite mecanisme de securitate ale sistemului de operare și procesorului.
Într-un scenariu de atac, consecințele pot include reactivarea unor drivere vulnerabile, dezactivarea unor mecanisme antimalware, compromiterea unor enclave de securitate bazate pe virtualizare sau modificarea unor setări de administrare ale dispozitivului. Cercetătorii susțin că atacul poate fi inițiat printr-un script distribuit de la distanță, ceea ce îl face mai interesant din perspectiva securității decât atacurile tradiționale care necesitau acces fizic la PC.
Microsoft a recunoscut problema și a introdus măsuri de atenuare în actualizarea din aprilie 2026. În plus, Corsair a adăugat în software-ul iCUE o funcție care permite activarea protecției la scriere pentru anumite module compatibile, iar HWiNFO oferă o funcție similară și pentru utilizatorii care folosesc memorii de la alți producători.
2. ShieldBreak: un zero-day care vizează Microsoft Defender
A doua problemă este ShieldBreak, un zero-day identificat ca CVE-2026-50656. Vulnerabilitatea este clasificată drept o problemă de escaladare a privilegiilor și afectează Windows 10, Windows 11 și Windows Server, potrivit informațiilor publicate de TechSpot.
Particularitatea ShieldBreak este că atacul poate ocoli o remediere asociată unei vulnerabilități anterioare, cunoscută sub numele RoguePlanet. Dacă exploit-ul este executat în condițiile necesare, atacatorul poate ajunge la privilegii de sistem, unul dintre cele mai puternice niveluri de acces disponibile în Windows.
Există însă o condiție importantă: Microsoft Defender trebuie să fie activ pentru ca scenariul de exploatare descris să funcționeze. Asta nu înseamnă că dezactivarea antivirusului este o soluție. Dimpotrivă, oprirea protecțiilor de securitate poate crește semnificativ riscul în alte scenarii.
Pentru utilizatorii obișnuiți, recomandarea este să mențină Windows și componentele sale de securitate actualizate și să urmărească informațiile oficiale publicate de Microsoft prin Security Update Guide. Microsoft utilizează această platformă pentru documentarea vulnerabilităților și a actualizărilor de securitate pentru produsele sale.
3. „Plug and pwn” poate instala drivere cu privilegii de sistem
A treia vulnerabilitate este diferită deoarece exploatează mecanismul automat de identificare a hardware-ului și instalare a driverelor din Windows.
Cercetătorii Alejandro Hernando și Borja Martinez au prezentat la DEF CON 34 un atac în care un utilizator fără privilegii de administrator și chiar fără o sesiune activă poate determina Windows să instaleze pachete de drivere semnate de producători. Problema este că aceste drivere pot fi încărcate cu privilegii la nivel de sistem.
Mai îngrijorător, demonstrația cercetătorilor arată că atacul nu este limitat la conectarea fizică a unui dispozitiv USB. În scenariul prezentat, tehnica poate fi exploatată de la distanță prin RDP, fără ca atacatorul să conecteze efectiv un dispozitiv USB la calculatorul țintă.
Acest caz evidențiază o problemă importantă de securitate: mecanismele concepute pentru confortul utilizatorului — precum detectarea automată a hardware-ului și instalarea driverelor — pot deveni o suprafață de atac atunci când lanțul de încredere este exploatat.
Ce trebuie să facă utilizatorii Windows?
Cele trei vulnerabilități au mecanisme de exploatare diferite, astfel că nu există o singură măsură care să le elimine pe toate. Totuși, utilizatorii și administratorii IT pot reduce riscul prin câteva practici de bază.
În primul rând, instalați actualizările Windows disponibile. Microsoft folosește actualizările de securitate pentru a remedia vulnerabilități și pentru a introduce mecanisme suplimentare de protecție. În 2026, compania a implementat inclusiv modificări de hardening pentru acțiunile administrative, menite să reducă riscurile de escaladare a privilegiilor și acces neautorizat.
În al doilea rând, verificați firmware-ul și software-ul componentelor hardware. În cazul vulnerabilității „Download More RAM”, protecția poate depinde inclusiv de modulul RAM și de instrumentele producătorului.
În al treilea rând, limitați utilizarea RDP. Remote Desktop Protocol trebuie expus către internet doar atunci când este absolut necesar și ar trebui protejat prin autentificare puternică, politici restrictive de acces și, ideal, acces printr-un VPN sau alt mecanism de acces controlat.
În al patrulea rând, nu dezactivați Microsoft Defender ca măsură de „protecție” împotriva ShieldBreak. Faptul că o vulnerabilitate exploatează o componentă de securitate nu înseamnă că eliminarea acelei componente rezolvă problema generală. Pentru vulnerabilitățile de acest tip, patch-urile și mitigările oficiale sunt abordarea corectă.
De ce sunt importante aceste vulnerabilități Windows?
Cel mai interesant aspect al celor trei cazuri este că atacurile vizează straturi diferite ale ecosistemului Windows: memoria hardware, software-ul de securitate și sistemul de gestionare a driverelor.
Asta arată că securitatea unui PC modern nu depinde doar de antivirus sau de actualizarea sistemului de operare. Un calculator Windows este un ecosistem format din firmware, hardware, drivere, kernel, servicii, aplicații și mecanisme de securitate. O vulnerabilitate într-un singur element poate oferi atacatorului o cale către niveluri de acces mult mai ridicate.
În plus, Microsoft continuă să consolideze mecanismele de securitate din Windows. Compania a descris în 2026 modificări menite să întărească limitele de încredere dintre identitate, autentificare și User Account Control (UAC), ceea ce indică importanța tot mai mare acordată atacurilor de tip privilege escalation.
Ce demonstrează cele trei vulnerabilități Windows
Cele trei vulnerabilități Windows prezentate în august 2026 „Download More RAM”, ShieldBreak și atacul „plug and pwn” demonstrează că amenințările moderne nu se limitează la malware clasic. Atacatorii pot încerca să exploateze inclusiv memoria RAM, software-ul antivirus sau mecanismele automate de instalare a driverelor pentru a ajunge la privilegii de sistem.
Pentru utilizatorii de Windows 10 și Windows 11, cea mai importantă măsură rămâne menținerea sistemului actualizat și utilizarea configurațiilor de securitate recomandate. Pentru organizații, situația este mai complexă și necesită politici de hardening, controlul driverelor, limitarea RDP, monitorizarea privilegiilor și inventarierea hardware-ului.
Kernelul Linux 7.2 a devenit disponibil în versiunea stabilă pe 16 august 2026. Noua versiune aduce îmbunătățiri importante pentru procesoare multi-core, managementul memoriei, sistemul de fișiere Btrfs, securitate, suport pentru USB4 și hardware.
Pentru utilizatorul obișnuit, Linux 7.2 nu este neapărat o versiune care schimbă radical interfața desktop. Kernelul funcționează la un nivel mult mai subtil: gestionează procesorul, memoria, dispozitivele, stocarea și gestionarea resurselor hardware de către software.
Kernelul Linux 7.2 devine mai atent la memoria cache
Una dintre cele mai importante modificări din Linux 7.2 este Cache-Aware Scheduling.
Pe procesoarele moderne cu multe nuclee, accesul la memoria cache poate avea un impact semnificativ asupra performanței. Dacă firele de execuție care folosesc aceleași date sunt mutate inutil între domenii de cache, sistemul poate ajunge să piardă timp și să genereze mai mult trafic intern.
Linux 7.2 introduce un mecanism de echilibrare a sarcinilor care încearcă să mențină task-urile ce partajează date în același domeniu Last Level Cache (LLC). Obiectivul este reducerea fenomenelor de cache bouncing și a numărului de cache misses.
Practic, această schimbare este relevantă în special pentru procesoare moderne cu multe nuclee, inclusiv platforme de server. The Register indică explicit procesoare precum AMD EPYC 5 și Intel Xeon 6 drept exemple de hardware unde această abordare poate fi relevantă.
Nu trebuie însă interpretat automat că orice PC cu Linux 7.2 va deveni cu un anumit procent mai rapid. Beneficiile depind de arhitectura procesorului și de tipul de workload. Este o optimizare la nivel de scheduler, nu o promisiune universală de performanță.
Procesul de gestionare a memoriei a primit îmbunătățiri
Linux 7.2 aduce îmbunătățiri importante în modul în care sistemul gestionează memoria, mai ales atunci când RAM-ul este foarte solicitat. Kernelul poate administra mai eficient datele care trebuie păstrate în memorie sau mutate temporar pe disc.
În anumite teste, inclusiv cele realizate cu MongoDB și YCSB, aceste optimizări au dus la creșteri de performanță de până la aproximativ 30%. Rezultatele diferă însă în funcție de aplicații și de configurația sistemului, astfel că această valoare nu trebuie considerată o creștere generală de 30% pentru orice PC sau server.
Pentru servere, containere și aplicații care folosesc intens memoria, astfel de optimizări pot fi mai relevante decât o creștere brută a frecvenței procesorului.
Swap Table Phase IV: kernelul Linux 7.2 folosește memoria mai eficient
Linux 7.2 aduce și o serie de îmbunătățiri în modul în care sistemul gestionează swap-ul, adică spațiul de pe SSD sau hard disk folosit temporar atunci când memoria RAM nu este suficientă.
Noua versiune simplifică modul în care kernelul ține evidența datelor mutate în swap și reduce memoria consumată pentru gestionarea acestora. Cu alte cuvinte, Linux poate administra mai eficient spațiul de swap, fără să consume inutil memoria RAM pentru operațiunile interne de gestionare.
Beneficiul poate fi semnificativ pe sistemele care folosesc spații de swap foarte mari. Potrivit Kernel Newbies, un dispozitiv swap de 1 TB poate economisi aproximativ 512 MB de memorie RAM datorită acestor optimizări.
Pentru utilizatorul obișnuit, diferența nu va fi neapărat vizibilă în utilizarea de zi cu zi, însă pentru servere și sisteme cu mult swap, această schimbare poate însemna o utilizare mai eficientă a resurselor disponibile.
USB4STREAM: transfer de date direct între două computere
Linux 7.2 aduce suport pentru USB4STREAM, o funcție care permite transferul direct de date între două computere conectate printr-un cablu USB4.
Până acum, conexiunile USB4 și Thunderbolt puteau fi folosite în principal pentru conectarea perifericelor sau pentru crearea unei conexiuni de rețea între sisteme. USB4STREAM introduce o alternativă: datele pot fi transferate direct între cele două computere, fără a fi nevoie de o rețea tradițională.
Pentru utilizatorii care au nevoie să mute rapid cantități mari de date între două sisteme, această funcție poate fi utilă în special atunci când nu există o conexiune de rețea disponibilă sau când se dorește o legătură directă între dispozitive.
Este o îmbunătățire care vizează în special serverele, stațiile de lucru și utilizatorii avansați, dar demonstrează și direcția în care evoluează Linux: folosirea mai eficientă a conexiunilor hardware moderne pentru transferul rapid de date.
Btrfs devine mai performant
Linux 7.2 aduce mai multe îmbunătățiri pentru Btrfs, sistemul de fișiere folosit pentru organizarea și gestionarea datelor pe disc. Scopul principal este ca operațiunile cu fișiere și transferul datelor să fie realizate mai eficient.
Printre schimbările importante se numără un mod mai eficient de gestionare a datelor în memoria RAM și optimizări pentru operațiunile de citire și scriere. Aceste modificări pot fi deosebit de utile pe sistemele care lucrează cu volume mari de date, cum sunt serverele și soluțiile de stocare.
Testele prezentate de Kernel Newbies arată rezultate promițătoare: anumite operațiuni de scriere secvențială au devenit cu aproximativ 15% mai rapide, iar într-un scenariu specific de testare, performanța transferului direct de date a crescut cu până la 59%. Aceste valori provin însă din teste specifice și nu înseamnă că orice sistem care folosește Btrfs va obține automat aceleași creșteri de performanță.
Pentru utilizatorii obișnuiți, aceste schimbări pot trece neobservate în activitățile de zi cu zi. În schimb, pentru servere, stații de lucru și sisteme care gestionează cantități mari de date, optimizările Btrfs din Linux 7.2 pot avea un impact mai important asupra performanței.
Kernelul Linux 7.2 aduce și îmbunătățiri de securitate
Linux 7.2 include și câteva modificări importante pentru securitatea aplicațiilor și serviciilor care rulează pe sistem. Acestea vizează modul în care programele accesează fișierele și alte resurse ale sistemului.
Una dintre schimbări permite aplicațiilor să solicite în mod explicit deschiderea doar a fișierelor obișnuite, reducând astfel riscul ca un program să ajungă, în anumite situații, să acceseze în mod neașteptat dispozitive sau alte tipuri speciale de resurse.
O altă îmbunătățire oferă programelor mai mult control asupra modului în care sunt identificate și accesate fișierele. Deși aceste schimbări nu sunt vizibile în mod direct pentru utilizatorul obișnuit, ele contribuie la crearea unor aplicații și servicii Linux mai sigure și mai ușor de protejat împotriva unor tipuri de atacuri.
Pentru utilizatorii obișnuiți, impactul este unul indirect, însă pentru dezvoltatori și administratorii de sisteme, aceste îmbunătățiri pot avea o importanță considerabilă.
Kernelul Linux 7.2 și Apple M3
Un alt punct important este progresul suportului pentru hardware Apple. The Register menționează lucrările care permit rularea Linux pe dispozitive bazate pe Apple M3, alături de actualizări grafice și pregătiri pentru generațiile următoare de procesoare AMD, Intel și Nvidia.
Acest lucru face parte dintr-o tendință mai amplă: kernelul Linux trebuie să țină pasul cu o piață hardware extrem de diversă, de la servere cu sute de nuclee până la laptopuri ARM și sisteme Apple Silicon.
Kernelul Linux 7.2 îmbunătățește și gestionarea resurselor grafice
Linux 7.2 a adus și îmbunătățiri în modul în care sistemul gestionează sarcinile procesate de placa video. Scopul este ca aplicațiile care au nevoie de răspuns rapid, cum ar fi interfața grafică sau anumite aplicații multimedia, să funcționeze mai bine atunci când procesorul grafic este solicitat intens de alte programe.
Totuși, dezvoltarea acestei funcții a întâmpinat și probleme. Înainte de lansarea versiunii finale, unele modificări din zona gestionării procesorului grafic au fost retrase după ce au provocat regresii, adică situații în care anumite funcții sau configurații au început să funcționeze mai prost decât înainte.
Acest lucru evidențiază un principiu important în dezvoltarea kernelului Linux: o funcție nouă nu este păstrată cu orice preț dacă afectează stabilitatea sistemului. Codul problematic poate fi retras și reintrodus ulterior, după ce problemele sunt rezolvate și soluția este suficient de bine testată.
Pentru utilizatori, această abordare înseamnă că stabilitatea și fiabilitatea au prioritate în fața introducerii rapide a unor funcții noi.
Inteligența artificială și rolul său în dezvoltarea kernelului Linux
Poate una dintre cele mai interesante evoluții asociate cu Linux 7.2 nu este o funcție tehnică nouă, ci schimbarea modului în care este dezvoltat kernelul.
Linus Torvalds a remarcat că ultima săptămână înaintea lansării a fost din nou mai aglomerată decât și-ar fi dorit. El a pus această situație în legătură cu volumul tot mai mare de contribuții și verificări, într-un context în care instrumentele bazate pe inteligență artificială sunt folosite din ce în ce mai mult pentru analizarea și verificarea codului.
Este important de precizat că acest lucru nu înseamnă că inteligența artificială scrie kernelul Linux în mod autonom. Instrumentele bazate pe AI pot ajuta dezvoltatorii să identifice probleme, să analizeze codul și să găsească zone care necesită verificări suplimentare. Codul este în continuare analizat, verificat și validat de dezvoltatorii și coordonatorii proiectului Linux înainte de a fi inclus în versiunea finală.
Pe de altă parte, utilizarea acestor instrumente poate duce la un volum mai mare de propuneri de modificare, rapoarte privind problemele identificate și corecturi. Pentru echipa care coordonează dezvoltarea kernelului, acest lucru înseamnă mai mult material de analizat și verificat, fără a compromite stabilitatea sistemului.
Această situație a devenit vizibilă și înaintea lansării Linux 7.2. Torvalds a ales să publice noua versiune conform calendarului stabilit, în loc să amâne lansarea din cauza volumului tot mai mare de modificări care trebuiau analizate.
În cele din urmă, cazul Linux 7.2 arată și un aspect important al dezvoltării software moderne: inteligența artificială poate accelera analiza și identificarea problemelor, dar decizia finală privind includerea modificărilor și stabilitatea kernelului rămâne în responsabilitatea dezvoltatorilor.
Kernelul Linux 7.2 – mai mult decât o colecție de noi drivere
Această nouă versiune arată trei tendințe importante pentru Linux în 2026: optimizarea pentru procesoare multi-core și arhitecturi moderne de cache, îmbunătățirea eficienței I/O și a managementului memoriei și integrarea tot mai evidentă a instrumentelor AI în procesul de dezvoltare și review.
Cache-Aware Scheduling este probabil una dintre cele mai importante modificări pentru serverele moderne, în timp ce Btrfs, MGLRU și Swap Table Phase IV arată cât de multă muncă de optimizare se desfășoară în componente pe care utilizatorul nu le vede direct.
În același timp, povestea AI este relevantă nu pentru că Linux ar fi devenit un proiect „scris de AI”, ci pentru că volumul de cod și feedback generat sau asistat de aceste instrumente începe să influențeze chiar ritmul de dezvoltare al kernelului.
Linux 7.2 arată, astfel, o evoluție interesantă: kernelul devine mai adaptat la hardware-ul modern, în timp ce procesul prin care este construit se adaptează la un nou ecosistem de instrumente software.
Notă: performanțele menționate în articol sunt rezultate raportate în documentația Linux Kernel Newbies pentru sarcini specifice. Ele nu trebuie privite ca avantaje garantate pentru orice sistem sau distribuție Linux.
YouTube schimbă modul în care sunt numărate vizualizările publice ale videoclipurilor. Începând cu 24 august 2026, platforma va considera o vizualizare publică din momentul în care videoclipul începe să fie redat, practic de la primul cadru. Schimbarea se aplică la nivel global și vizează toate formatele video de pe YouTube.
Pentru utilizatori, diferența poate părea minoră. Pentru creatorii de conținut, agențiile de publicitate și brandurile care folosesc numărul de vizualizări ca indicator de performanță, însă, modificarea este importantă. Motivul este simplu: numărul public de vizualizări va putea crește mai rapid decât înainte, fără ca acest lucru să însemne automat că publicul a urmărit mai mult din videoclip.
Cum se vor înregistra vizualizările publice pe YouTube?
Până acum, sistemul YouTube utiliza criterii menite să distingă o vizionare reală de o redare accidentală sau foarte scurtă. Noua metodă schimbă această abordare.
De la 24 august 2026, o vizualizare publică este înregistrată atunci când începe redarea videoclipului, fără ca utilizatorul să fie nevoit să urmărească un anumit interval de timp. Astfel, dacă un videoclip pornește în feed, iar utilizatorul trece imediat mai departe, redarea poate contribui totuși la numărul public de vizualizări.
YouTube spune că această modificare are rolul de a oferi creatorilor o imagine mai clară asupra expunerii conținutului lor și de a reduce confuzia dintre diferitele valori de vizionare.
Este important de făcut însă o distincție între vizualizarea publică și vizualizarea cu interacțiune.
Ce sunt “vizualizările cu interacțiune” în YouTube Analytics?
Schimbarea nu elimină indicatorii mai relevanți pentru analiza performanței unui videoclip.
YouTube păstrează în Analytics, în modul avansat, metrica denumită „vizualizări cu interacțiune”. Aceasta permite creatorilor să vadă mai bine câți utilizatori au ales efectiv să continue vizionarea conținutului.
Practic, creatorii vor avea la dispoziție două perspective diferite:
Vizualizările publice – numără redările de la începutul videoclipului;
Vizualizările cu interacțiune – oferă o imagine mai relevantă asupra publicului care continuă să urmărească videoclipul.
Această diferențiere devine esențială atunci când analizezi performanța unui canal YouTube. Un videoclip care afișează milioane de vizualizări publice nu trebuie interpretat automat ca având milioane de spectatori care au urmărit conținutul în profunzime.
De ce poate crește numărul de vizualizări?
Una dintre cele mai importante consecințe ale noii reguli este că numărul afișat public pe YouTube poate deveni mai mare într-un ritm mai rapid.
Imaginează-ți un utilizator care deschide aplicația YouTube și începe să deruleze prin feed. Un videoclip poate începe automat redarea, după care utilizatorul îl abandonează aproape imediat. În noul sistem, simpla pornire a redării este suficientă pentru ca acea redare să intre în calculul vizualizărilor publice.
Acest lucru este relevant în special pentru conținutul video afișat în feed, în care utilizatorul poate trece rapid de la un material la altul.
În consecință, vizualizările publice devin mai degrabă un indicator al expunerii și al începerii redării decât o măsură directă a timpului efectiv petrecut de utilizator urmărind videoclipul.
Afectează schimbarea politica de monetizare a YouTube?
Potrivit informațiilor publicate de YouTube și sintetizate în sursa citată, modificarea metodei de numărare a vizualizărilor publice nu schimbă direct modul în care creatorii sunt remunerați și nici criteriile de eligibilitate pentru YouTube Partner Program. Pentru aceste scopuri rămân relevante valorile de interacțiune disponibile în YouTube Analytics.
Prin urmare, creatorii nu ar trebui să interpreteze automat o creștere a numărului public de vizualizări drept o creștere echivalentă a veniturilor.
Aceasta este una dintre cele mai importante diferențe pe care trebuie să le înțeleagă creatorii YouTube după introducerea noului sistem.
Ce înseamnă schimbarea pentru creatorii de conținut?
Pentru creatorii YouTube, noul sistem poate avea atât avantaje, cât și dezavantaje.
Pe de o parte, un număr mai mare de vizualizări publice poate reflecta mai bine amploarea expunerii conținutului. Este un indicator util pentru a înțelege cât de des începe redarea unui material și cât de mult este acesta distribuit în ecosistemul YouTube.
Pe de altă parte, compararea performanțelor din perioade diferite poate deveni mai dificilă. Un videoclip publicat înainte de schimbarea metodologiei și unul publicat după 24 august 2026 nu vor avea neapărat aceeași bază de calcul pentru vizualizările publice.
De aceea, creatorii ar trebui să urmărească mai multe KPI-uri, nu doar cifra mare afișată lângă videoclip: retenția audienței, durata de vizionare, vizualizările cu interacțiune și comportamentul utilizatorilor rămân indicatori mult mai utili pentru evaluarea calității traficului.
YouTube vrea să măsoare mai precis vizualizările
YouTube justifică schimbarea prin dorința de a oferi creatorilor o imagine mai bună asupra expunerii generale a conținutului. Anunțul oficial indică faptul că noua metodă este gândită pentru a reflecta mai bine modul în care conținutul este consumat și distribuit pe platformă.
Este o evoluție importantă pentru ecosistemul video, mai ales într-un moment în care platformele concurează pentru aceeași atenție limitată a utilizatorilor.
Totuși, pentru public și pentru cei care analizează datele YouTube, merită reținut un principiu simplu: o vizualizare publică nu este același lucru cu o vizionare atentă a videoclipului.
Schimbarea se aplică global, tuturor formatelor video
Din 24 august 2026, YouTube va număra vizualizările publice începând din momentul în care un videoclip începe să ruleze, inclusiv de la primul cadru. Schimbarea se aplică global și tuturor formatelor video.
Pentru spectatori, acest lucru va fi aproape invizibil. Pentru creatori, însă, noua metodologie schimbă modul în care trebuie interpretat unul dintre cei mai vizibili indicatori de performanță ai platformei.
Cea mai importantă concluzie este că numărul public de vizualizări trebuie privit ca o măsură a expunerii și a începerii redării, nu ca o dovadă că fiecare utilizator a urmărit efectiv conținutul. Pentru o evaluare corectă a performanței unui canal, YouTube Analytics și indicatorii de engagement rămân esențiali.